Bridging en switching
Ethernet-achtige netwerken (Ethernet, Ethernet over IP, IEEE 802.11 in ap-bridge- of bridge-modus, WDS, VLAN) kunnen met MAC-bridges met elkaar verbonden worden. De bridge-functie maakt het mogelijk hosts die op afzonderlijke LAN's zijn aangesloten met elkaar te verbinden (met EoIP kunnen ook geografisch verspreide netwerken gebridged worden als er een IP-netwerkverbinding tussen bestaat) alsof ze op één enkel LAN zijn aangesloten. Omdat bridges transparant zijn, verschijnen ze niet in de traceroute-lijst en kan geen enkel hulpprogramma onderscheid maken tussen een host die in het ene LAN werkt en een host die in het andere LAN werkt wanneer deze LAN's gebridged zijn. Afhankelijk van de manier waarop de LAN's met elkaar verbonden zijn, kunnen de latency en de datasnelheid tussen hosts echter variëren.
In complexe topologieën kunnen (al dan niet bedoeld) netwerklussen ontstaan. Zonder speciale maatregelen zouden lussen het netwerk beletten normaal te functioneren, omdat ze tot lawineachtige pakketvermenigvuldiging leiden. Elke bridge voert een algoritme uit dat berekent hoe de lus kan worden voorkomen. (R/M)STP stelt bridges in staat met elkaar te communiceren, zodat ze een lusvrije topologie kunnen onderhandelen. Alle andere alternatieve verbindingen die anders een lus zouden vormen, worden in stand-by gezet, zodat een andere verbinding de plaats kan innemen mocht de hoofdverbinding uitvallen. Dit algoritme wisselt periodiek configuratieberichten uit (BPDU's - Bridge Protocol Data Unit), zodat alle bridges over de nieuwste informatie beschikken over wijzigingen in de netwerktopologie. (R/M)STP selecteert een root bridge, die verantwoordelijk is voor de netwerkherconfiguratie, zoals het blokkeren en openen van poorten op andere bridges. De root bridge is de bridge met de laagste bridge-ID.
Instellen van de bridge-interface
Om een aantal netwerken in één bridge te combineren, moet er een bridge-interface worden aangemaakt. Vervolgens moeten alle gewenste interfaces als poorten daarvan worden ingesteld. Standaard wordt het MAC-adres van de bridge automatisch gekozen, afhankelijk van de configuratie van de bridgepoorten. Om ongewenste wijzigingen van het MAC-adres te voorkomen, wordt aangeraden auto-mac uit te schakelen en het MAC-adres handmatig op te geven met admin-mac.
Submenu: /interface/bridge
| Property | Description |
|---|---|
| add-dhcp-option82 (yes | no; Standaard: no) | Belangrijk: Vanaf RouterOS versie 7.23 is deze instelling verwijderd. Aangepaste Remote ID- en Circuit ID-waarden kunnen nu worden geconfigureerd met vooraf gedefinieerde variabelen (zoals BRIDGEMAC, HOSTNAME, INTERFACE, VID). Zie de eigenschappen dhcp-agent-circuit-id en dhcp-agent-remote-id hieronder voor details. Als deze instelling in eerdere versies (7.22 of ouder) was ingeschakeld, wordt de configuratie bij het upgraden automatisch naar het nieuwe formaat bijgewerkt. Bepaalt of DHCP Option 82-informatie (Agent Remote ID en Agent Circuit ID) aan DHCP-pakketten wordt toegevoegd. Kan samen met een DHCP-server die Option 82 ondersteunt worden gebruikt om IP-adressen toe te wijzen en beleid toe te passen. Deze eigenschap heeft alleen effect wanneer dhcp-snooping op yes staat. In RouterOS-versies 7.22 of ouder zijn de waarden vooraf gedefinieerd en kunnen ze niet worden gewijzigd: voor de Agent Remote ID gebruikt RouterOS het MAC-adres van de bridge-interface, opgemaakt als "xx:xx:xx:xx:xx:xx" (kleine letters, gescheiden door dubbele punten). Voor de Agent Circuit ID gebruikt RouterOS de interfacenaam en de VLAN-ID gescheiden door een dubbele punt (interface:vlan-id) waar de DHCP-client is aangesloten. De VLAN-ID wordt alleen opgenomen als <code>vlan-filtering</code> op de bridge is ingeschakeld. Bijvoorbeeld (vlan-filtering=yes): Agent Remote ID - cc:2d:e0:01:6a:43 Agent Circuit ID - ether2:10 |
| admin-mac (MAC address; Standaard: none) | Statisch MAC-adres van de bridge. Deze eigenschap heeft alleen effect wanneer auto-mac op no is ingesteld. |
| ageing-time (time; Standaard: 00:05:00) | Hoe lang de informatie van een host in de bridge-database wordt bewaard. |
| arp (disabled | enabled | local-proxy-arp | proxy-arp | reply-only; Standaard: enabled) | Address Resolution Protocol-instelling<code>disabled</code> - de interface gebruikt geen ARP<code>enabled</code> - de interface gebruikt ARP<code>local-proxy-arp</code> - de router voert proxy ARP uit op de interface en stuurt antwoorden naar dezelfde interface<code>proxy-arp</code> - de router voert proxy ARP uit op de interface en stuurt antwoorden naar andere interfaces<code>reply-only</code> - de interface reageert alleen op verzoeken die afkomstig zijn van overeenkomende combinaties van IP-adres/MAC-adres die als statische entries in de IP/ARP-tabel zijn ingevoerd. Er worden geen dynamische entries automatisch in de IP/ARP-tabel opgeslagen. Voor succesvolle communicatie moet er dus al een geldige statische entry bestaan. |
| arp-inspection (yes | no; Standaard: no) | Schakelt ARP-inspectie in of uit. Wanneer dit is ingeschakeld, worden ARP-pakketten die op niet-vertrouwde poorten binnenkomen gevalideerd tegen de bindingdatabase van DHCP snooping. Pakketten waarvan het MAC-IP-paar van de afzender niet overeenkomt met een binding-entry worden verworpen. Op vertrouwde poorten worden alle ARP-pakketten zonder verificatie doorgestuurd. Deze eigenschap heeft alleen effect wanneer dhcp-snooping op yes staat. |
| arp-timeout (auto | integer; Standaard: auto) | Hoe lang het ARP-record in de ARP-tabel wordt bewaard nadat er geen pakketten meer van een IP-adres zijn ontvangen. De waarde auto is gelijk aan de waarde van arp-timeout in /ip/settings, standaard is 30s. |
| auto-mac (yes | no; Standaard: yes) | Wanneer auto-mac=yes is geconfigureerd, selecteert de bridge automatisch een MAC-adres voor de bridge-interface op basis van de volgende prioriteitsvolgorde: Van een Ethernet-interface die deel uitmaakt van de bridge;Van een niet-Ethernet-interface in de bridge (bijv. WiFi of tunnel);Een willekeurig gegenereerd adres als geen van bovenstaande beschikbaar is. Als de configuratie wordt gewijzigd, bijvoorbeeld wanneer u een nieuwe poort aan de bridge toevoegt, wordt het MAC-adres van de bridge alleen bijgewerkt als er een adresbron met hogere prioriteit beschikbaar komt. Als de bridge bijvoorbeeld aanvankelijk een willekeurig gegenereerd MAC gebruikte en er vervolgens een Ethernet-interface werd toegevoegd, wordt het MAC bijgewerkt volgens de hoogst beschikbare prioriteit (in dit geval de Ethernet-interface). De bridge werkt het MAC-adres ook bij als het huidige MAC hoort bij een poort die naar een andere bridge wordt verplaatst. Het huidige MAC-adres en het bijbehorende prioriteitsniveau worden opgeslagen en na een herstart opnieuw gebruikt. Wanneer auto-mac=no is geconfigureerd, kunt u handmatig een statisch MAC-adres instellen met de eigenschap admin-mac. |
| comment (string; Standaard: ) | Korte beschrijving van de interface. |
| dhcp-agent-circuit-id (string; Default: !dhcp-agent-circuit-id) | Geef de waarde op van de suboptie Circuit ID van Option 82 voor DHCP-berichten die door de bridge gaan. De lengte van de string is beperkt tot 255 tekens. Deze instelling vervangt de inmiddels verouderde eigenschap add-dhcp-option82. Als add-dhcp-option82 in eerdere versies (7.22 of eerder) was ingeschakeld, wordt de configuratie bij het upgraden automatisch bijgewerkt naar het nieuwe formaat: $(INTERFACE):$(VID). Dit formaat wordt ook getoond bij het configureren van de instelling via de GUI. De volgende variabelen worden ondersteund: $(BRIDGEMAC) - het huidige MAC-adres van de bridge, opgemaakt als "xx:xx:xx:xx:xx:xx" (kleine letters, gescheiden door dubbele punten);$(HOSTNAME) - de system identity;$(INTERFACE) - de naam van de interface waarop de DHCP-client is aangesloten;$(VID) - de VLAN ID die door de DHCP-client wordt gebruikt. Als de DHCP-client untagged is, komt de VID overeen met de <code>pvid</code> van de poort. Geldt alleen wanneer <code>vlan-filtering</code> op de bridge is ingeschakeld. Syntaxisregels voor variabelen Variabelen moeten tussen haakjes staan en worden voorafgegaan door een dollarteken ($).Bij het configureren vanuit de terminal moet het dollarteken worden voorafgegaan door een backslash (), anders wordt het als een RouterOS-scriptvariabele geïnterpreteerd. Voorbeeld: /interface/bridge``add add-dhcp-option82=yes dhcp-agent-circuit-id="interface: \$(INTERFACE), vlan: \$(VID)" dhcp-snooping=yes name=bridge1 vlan-filtering=yes Deze eigenschap heeft alleen effect wanneer dhcp-snooping op yes is ingesteld. |
| dhcpv6-agent-circuit-id (string; Default: !dhcpv6-agent-circuit-id) | Geef de waarde op van de suboptie Interface ID van Option 18 voor DHCPv6-berichten die door de bridge gaan. De eigenschap dhcpv6-agent-circuit-id volgt dezelfde regels als dhcp-agent-circuit-id. |
| dhcp-agent-remote-id (string; Default: !dhcp-agent-remote-id) | Geef de waarde op van de suboptie Remote ID van Option 82 voor DHCP-berichten die door de bridge gaan. De lengte van de string is beperkt tot 255 tekens. Deze instelling vervangt de inmiddels verouderde eigenschap add-dhcp-option82. Als add-dhcp-option82 in eerdere versies (7.22 of eerder) was ingeschakeld, wordt de configuratie bij het upgraden automatisch bijgewerkt naar het nieuwe formaat: $(BRIDGEMAC). Dit formaat wordt ook getoond bij het configureren van de instelling via de GUI. De volgende variabelen worden ondersteund: $(BRIDGEMAC) - het huidige MAC-adres van de bridge, opgemaakt als "xx:xx:xx:xx:xx:xx" (kleine letters, gescheiden door dubbele punten);$(HOSTNAME) - de system identity;$(INTERFACE) - de naam van de interface waarop de DHCP-client is aangesloten;$(VID) - de VLAN ID die door de DHCP-client wordt gebruikt. Als de DHCP-client untagged is, komt de VID overeen met de <code>pvid</code> van de poort. Geldt alleen wanneer <code>vlan-filtering</code> op de bridge is ingeschakeld. Syntaxisregels voor variabelen Variabelen moeten tussen haakjes staan en worden voorafgegaan door een dollarteken ($).Bij het configureren vanuit de terminal moet het dollarteken worden voorafgegaan door een backslash (), anders wordt het als een RouterOS-scriptvariabele geïnterpreteerd. Voorbeeld: /interface/bridge``add add-dhcp-option82=yes dhcp-agent-remote-id="ip: 192.168.88.1, identity: \$(HOSTNAME), mac: \$(BRIDGEMAC)" dhcp-snooping=yes name=bridge1 vlan-filtering=yes Deze eigenschap heeft alleen effect wanneer dhcp-snooping op yes is ingesteld. |
| dhcpv6-agent-remote-id (string; Default: !dhcpv6-agent-remote-id) | Geef de waarde op van de suboptie Remote ID van Option 37 voor DHCPv6-berichten die door de bridge gaan. De eigenschap dhcpv6-agent-remote-id volgt dezelfde regels als dhcp-agent-remote-id. |
| dhcp-snooping (yes | no; Default: no) | Schakelt DHCP Snooping op de bridge in of uit. Let op: het inschakelen van de DHCP snooping-functie schakelt de bridge-fast-path uit, wat op zijn beurt van invloed is op de mogelijkheid om verbindingen die over die bridge lopen te fasttracken. |
| dhcpv6-snooping(yes | no; Default: no) | Schakelt DHCPv6 Snooping op de bridge in of uit. Let op: het inschakelen van de DHCP snooping-functie schakelt de bridge-fast-path uit, wat op zijn beurt van invloed is op de mogelijkheid om verbindingen die over die bridge lopen te fasttracken. |
| disabled (yes | no; Standaard: no) | Wijzigt of de bridge is uitgeschakeld. |
| ether-type (0x9100 | 0x8100 | 0x88a8; Default: 0x8100) | Wijzigt het EtherType dat wordt gebruikt om te bepalen of een pakket een VLAN-tag heeft. Pakketten met een overeenkomend EtherType worden beschouwd als getagde pakketten. Deze eigenschap heeft alleen effect wanneer vlan-filtering is ingesteld op yes. |
| fast-forward (yes | no; Default: yes) | Een speciaal en sneller geval van Fast Path dat alleen werkt op bridges met 2 interfaces (standaard alleen ingeschakeld voor nieuwe bridges). Meer details zijn te vinden in de sectie Fast Forward. |
| forward-delay (time; Default: 00:00:15) | De tijd die wordt besteed tijdens de initialisatiefase van de bridge-interface (d.w.z. na het opstarten van de router of het inschakelen van de interface) in de listening/learning-status voordat de bridge normaal gaat functioneren. |
| forward-reserved-addresses (yes | no: Default: no) | Of de door IEEE gereserveerde multicast-MAC-adressen in het bereik 01:80:C2:00:00:0x doorgestuurd moeten worden. Bridges die voldoen aan de R/M/STP-standaarden zouden deze pakketten niet moeten doorsturen; deze eigenschap kan alleen toegepast worden wanneer protocol-mode is ingesteld op none. Het doorsturen van gereserveerde MAC-adressen inschakelen kan bepaalde protocollen beïnvloeden die op deze adressen steunen. Het is raadzaam doorsturen alleen in te schakelen wanneer dit absoluut noodzakelijk is, zoals bij transparante bridging-opstellingen (bijvoorbeeld het verlengen van lange links, bridges gebruiken als mediaconverters of het uitvoeren van netwerkanalyse). Hier volgen enkele noemenswaardige MAC-adressen en protocollen die door RouterOS worden gebruikt: 01:80:C2:00:00:00 - Spanning Tree Protocol (STP);01:80:C2:00:00:01 - Ethernet Flow Control;01:80:C2:00:00:02 - Link Aggregation Control Protocol (LACP);01:80:C2:00:00:03 - Dot1x client en server;01:80:C2:00:00:08 - Spanning Tree Protocol (voor 802.1ad bridges, met gebruik van <code>ether-type=0x88a8</code>);01:80:C2:00:00:0D - Multiple VLAN Registration protocol (voor 802.1ad bridges, met gebruik van <code>ether-type=0x88a8</code>);01:80:C2:00:00:0E - Link Layer Discovery Protocol, Multi-chassis Link Aggregation Group en Precision Time Protocol;Belangrijk: Het Flow Control MAC-adres 01:80:C2:00:00:01 is een uitzondering; dit wordt niet door de bridge doorgestuurd. |
| frame-types (admit-all | admit-only-untagged-and-priority-tagged | admit-only-vlan-tagged; Standaard: admit-all) | Specificeert de toegestane frametypen op een bridge poort. Deze eigenschap heeft alleen effect wanneer vlan-filtering is ingesteld op yes. |
| igmp-snooping (yes | no; Standaard: no) | Schakelt het leren van multicastgroepen en -poorten in om te voorkomen dat multicastverkeer alle interfaces in een bridge overspoelt. |
| igmp-version (2 | 3; Standaard: 2) | Selecteert de IGMP-versie waarin IGMP membership queries worden gegenereerd wanneer de bridge-interface als IGMP-querier optreedt. Deze eigenschap heeft alleen effect wanneer igmp-snooping en multicast-querier zijn ingesteld op yes. |
| ingress-filtering (yes | no; Standaard: yes) | Schakelt VLAN ingress-filtering in of uit, waarbij wordt gecontroleerd of de ingress-poort lid is van het ontvangen VLAN ID in de VLAN-tabel van de bridge. Standaard worden VLAN's die niet in de VLAN-tabel van de bridge staan verworpen voordat ze worden verzonden (egress), maar met deze eigenschap kunt u de pakketten al bij ontvangst (ingress) verwerpen. Dient te worden gebruikt samen met frame-types om aan te geven of het inkomende verkeer tagged of untagged moet zijn. Deze eigenschap heeft alleen effect wanneer vlan-filtering op yes staat. De instelling staat sinds RouterOS v7 standaard aan. |
| ip-source-guard (yes | no; Default: no) | Schakelt IP Source Guard in of uit. Wanneer dit is ingeschakeld, valideert de bridge het bron-IP-adres van IPv4-pakketten die op niet-vertrouwde poorten binnenkomen tegen de bindingdatabase van DHCP snooping. Pakketten waarvan het bron-MAC-IP-paar niet overeenkomt met een binding-entry voor de ingress-poort worden verworpen. Op vertrouwde poorten worden alle pakketten zonder verificatie doorgestuurd. Deze eigenschap heeft alleen effect wanneer dhcp-snooping op yes staat. |
| l2mtu (read-only; Standaard: ) | L2MTU geeft de maximale grootte aan van het frame zonder MAC-header dat door deze interface kan worden verzonden. De L2MTU-waarde wordt automatisch door de bridge ingesteld en gebruikt de laagste L2MTU-waarde van alle gekoppelde bridge-poorten. Deze waarde kan niet handmatig worden gewijzigd. |
| last-member-interval (time; Standaard: 1s) | Wanneer de laatste client op de bridge-poort zich afmeldt bij een multicastgroep en de bridge als actieve querier optreedt, verstuurt de bridge een groepsspecifieke IGMP/MLD-query om er zeker van te zijn dat geen enkele andere client nog geabonneerd is. De instelling wijzigt de responstijd voor deze queries. Als er binnen een bepaalde periode (last-member-interval * last-member-query-count) geen membership reports worden ontvangen, wordt de multicastgroep uit de multicast database (MDB) verwijderd. Als de bridge-poort met fast-leave is geconfigureerd, wordt de multicastgroep direct verwijderd zonder dat er queries worden verstuurd. Deze eigenschap heeft alleen effect wanneer igmp-snooping en multicast-querier zijn ingesteld op yes. |
| last-member-query-count (integer: 0..4294967295; Standaard: 2) | Hoe vaak last-member-interval moet verstrijken voordat de IGMP/MLD snooping bridge stopt met het doorsturen van een bepaalde multicast-stream. Deze eigenschap heeft alleen effect wanneer igmp-snooping en multicast-querier zijn ingesteld op yes. |
| max-hops (integer: 6..40; Standaard: 20) | Het aantal bridges dat een BPDU kan passeren binnen dezelfde regio in een netwerk met MSTP ingeschakeld, voordat de BPDU genegeerd wordt. Deze eigenschap heeft alleen effect wanneer protocol-mode is ingesteld op mstp. |
| max-learned-entries (integer: 0..4294967295 | auto | unlimited; Standaard: auto) | Stelt het maximale aantal geleerde hosts in voor de bridge-interface. De standaardwaarde is auto en hangt af van de geïnstalleerde hoeveelheid RAM. Het is mogelijk om een hogere waarde dan de standaard in te stellen of de optie unlimited te kiezen, maar dit verhoogt het risico op een out-of-memory situatie. De standaardwaarden voor bepaalde RAM-groottes: 8192 voor 64 MB;16384 voor 128 MB;32768 voor 256 MB;65536 voor 512 MB;131072 voor 1024 MB of hoger. Deze limiet geldt specifiek voor de bridge-interface, niet voor de hardwarelimieten van de switch FDB-tabel. Zelfs als de bridge-limiet is bereikt, kan de switch hosts blijven leren tot zijn hardwarelimieten en correcte forwarding-beslissingen nemen. Deze extra hosts verschijnen echter niet in de /interface/bridge/host tabel en kunnen ook niet gemonitord worden. Bovendien kan het bereiken van deze limiet invloed hebben op de MLAG host-synchronisatie. Deze instelling is beschikbaar sinds RouterOS versie 7.16. |
| max-message-age (time: 6s..40s; Standaard: 00:00:20) | Wijzigt de Max Age-waarde in BPDU-pakketten die door de root bridge worden verzonden. Een root bridge verzendt BPDU's met Max Age ingesteld op de waarde van max-message-age en een Message Age van 0. Elke opeenvolgende bridge verhoogt de Message Age voordat deze zijn BPDU's verzendt. Zodra een bridge een BPDU ontvangt waarvan de Message Age gelijk is aan of groter is dan Max Age, wordt de BPDU genegeerd. Deze eigenschap heeft alleen effect wanneer protocol-mode is ingesteld op stp of rstp. |
| membership-interval (time; Standaard: 4m20s) | De tijd waarna een vermelding in de Multicast Database (MDB) wordt verwijderd als er geen IGMP/MLD membership reports op een bridge-poort worden ontvangen. Deze eigenschap heeft alleen effect wanneer igmp-snooping is ingesteld op yes. |
| mld-version (1 | 2; Standaard: 1) | Selecteert de MLD-versie waarin MLD membership queries worden gegenereerd wanneer de bridge-interface als MLD-querier optreedt. Deze eigenschap heeft alleen effect wanneer de bridge een actief IPv6-adres heeft en igmp-snooping en multicast-querier zijn ingesteld op yes. |
| mtu (integer; Standaard: auto) | Maximum transmission unit. Standaard stelt de bridge de MTU automatisch in en gebruikt hij de laagste MTU-waarde van een van de gekoppelde bridge ports. De standaard MTU-waarde van de bridge zonder toegevoegde bridge ports is 1500. De MTU-waarde kan handmatig worden ingesteld, maar mag de L2MTU van de bridge of de laagste L2MTU van een bridge port niet overschrijden. Als een nieuwe bridge port wordt toegevoegd met een L2MTU die kleiner is dan de actual-mtu van de bridge (ingesteld met de eigenschap mtu), wordt de handmatig ingestelde waarde genegeerd en gedraagt de bridge zich alsof mtu=auto is ingesteld. Bij het toevoegen van VLAN-interfaces op de bridge, en wanneer VLAN een hogere MTU gebruikt dan de standaard 1500, wordt aanbevolen de MTU van de bridge handmatig in te stellen. |
| multicast-querier (yes | no; Standaard: no) | De multicast querier genereert periodieke algemene IGMP/MLD-lidmaatschapsquery's waarop alle IGMP/MLD-geschikte apparaten reageren met een IGMP/MLD-lidmaatschapsrapport. Meestal genereert een PIM-router (multicast) of IGMP-proxy deze query's. Met deze eigenschap kunt u een bridge waarop IGMP/MLD snooping is ingeschakeld algemene IGMP/MLD-lidmaatschapsquery's laten genereren. Deze eigenschap moet worden gebruikt wanneer er geen actieve querier (PIM-router of IGMP-proxy) in een Layer2-netwerk aanwezig is. Zonder een multicast querier in een Layer2-netwerk wordt de Multicast Database (MDB) niet bijgewerkt; de geleerde entries verlopen en IGMP/MLD snooping werkt niet goed. Er worden alleen untagged algemene IGMP/MLD-lidmaatschapsquery's gegenereerd. IGMP-query's worden verzonden met het eigen IPv4-adres van de bridge-interface als bronadres (zie querier-uses-bridge-address), MLD-query's worden verzonden met het IPv6 link-local adres van de bridge-interface. De bridge verzendt geen query's als er een externe IGMP/MLD-querier wordt gedetecteerd (zie de monitoringwaarden igmp-querier en mld-querier). Deze eigenschap heeft alleen effect wanneer igmp-snooping is ingesteld op yes. |
| multicast-router (disabled | permanent | temporary-query; Standaard: temporary-query) | Een multicast router port is een poort waarop een multicast router of querier is aangesloten. Op deze poort worden ongeregistreerde multicast streams en IGMP/MLD membership reports verzonden. Deze instelling wijzigt de status van de multicast router voor de bridge-interface zelf. Deze eigenschap kan worden gebruikt om IGMP/MLD membership reports naar de bridge-interface te sturen voor verdere multicast-routering of proxying. Deze eigenschap heeft alleen effect wanneer igmp-snooping op yes is ingesteld.<code>disabled</code> - multicast router-status uitgeschakeld op de bridge-interface. Ongeregistreerde multicast en IGMP/MLD membership reports worden niet naar de bridge-interface gestuurd, ongeacht wat er op de bridge-interface is geconfigureerd.<code>permanent</code> - multicast router-status ingeschakeld op de bridge-interface. Ongeregistreerde multicast en IGMP/MLD membership reports worden naar de bridge-interface zelf gestuurd, ongeacht wat er op de bridge-interface is geconfigureerd.<code>temporary-query</code> - detecteer de multicast router-status op de bridge-interface automatisch met behulp van IGMP/MLD queries. |
| name (text; Standaard: bridgeN) | Naam van de bridge-interface. |
| port-cost-mode (long | short; Standaard: long) | Wijzigt de modus voor path-cost en internal-path-cost van bridge-poorten, waarbij automatische waarden op basis van de interfacesnelheid worden gebruikt. Deze instelling heeft geen invloed op bridge-poorten met handmatig geconfigureerde eigenschappen path-cost of internal-path-cost. Hieronder staan voorbeelden die de path-costs bij specifieke datasnelheden illustreren (met evenredige berekeningen voor tussenliggende snelheden): <details><summary>Path-cost table</summary>Data rateLongShort10 Mbps2,000,000100100 Mbps200,000191 Gbps20,000410 Gbps2,000225 Gbps800140 Gbps500150 Gbps4001100 Gbps2001</details> Voor HW offloaded bond-interfaces wordt de hoogste path-cost van alle gebonden memberpoorten toegepast; deze waarde wordt niet beïnvloed door de totale linksnelheid van de bonding. Voor virtuele interfaces (zoals VLAN, EoIP, VXLAN en niet-HW-offloaded bond), evenals wifi-, wireless- en 60GHz-interfaces, wordt een path-cost van 20.000 toegekend voor long mode en 10 voor short mode. Voor dynamisch gebridgede interfaces (bijv. wifi, wireless, PPP, VPLS) is de path-cost standaard 20.000 voor long mode en 10 voor short mode. Dit kan echter handmatig worden overschreven door de service die dynamisch interfaces aan de bridge toevoegt, bijvoorbeeld met de CAPsMAN-instelling datapath.bridge-cost. Gebruik port monitor om de toegepaste path-cost te bekijken. Deze eigenschap heeft effect wanneer protocol-mode is ingesteld op stp, rstp of mstp. |
| priority (integer: 0..65535 decimaal formaat of 0x0000-0xffff hexadecimaal formaat; Standaard: 32768 / 0x8000) | De bridge-prioriteit, gebruikt door R/STP om de root bridge te bepalen en door MSTP om de regionale root bridge van CIST en IST te bepalen. Deze eigenschap heeft geen effect wanneer protocol-mode is ingesteld op none. Geldige waarden: De bridge-prioriteit moet in stappen van 4096 (0x1000) ingesteld worden. De 12 laagste bits worden genegeerd. Geldige waarden zijn: 0x0000, 0x1000, 0x2000, 0x3000, 0x4000, 0x5000, 0x6000, 0x7000, 0x8000, 0x9000, 0xa000, 0xb000, 0xc000, 0xd000, 0xe000, 0xf000 (of hun decimale equivalenten: 0, 4096, 8192, 12288, 16384, 20480, 24576, 28672, 32768, 36864, 40960, 45056, 49152, 53248, 57344, 61440). |
| protocol-mode (none | rstp | stp | mstp; Standaard: rstp) | Selecteer Spanning tree protocol (STP) of Rapid spanning tree protocol (RSTP) om een lusvrije topologie voor elk gebridged LAN te garanderen. RSTP zorgt voor snellere spanning tree-convergentie na een topologiewijziging. Selecteer MSTP om een lusvrije topologie over meerdere VLAN's te garanderen. Het doorsturen van gereserveerde MAC-adressen in het bereik 01:80:C2:00:00:0x is losgekoppeld van protocol-mode=none en is sinds RouterOS v7.16 beschikbaar als de instelbare eigenschap forward-reserved-addresses. |
| pvid (integer: 1..4094; Standaard: 1) | Port VLAN ID (pvid) geeft aan aan welk VLAN het untagged inkomende verkeer wordt toegewezen. Het geldt bijvoorbeeld voor frames die vanaf het bridge-IP worden verzonden en bestemd zijn voor een bridge-poort. Deze eigenschap heeft alleen effect wanneer vlan-filtering is ingesteld op yes. |
| querier-interval (time; Standaard: 4m15s) | Wijzigt de time-outperiode voor gedetecteerde querier- en multicast-router-poorten. Deze eigenschap heeft alleen effect wanneer igmp-snooping is ingesteld op yes. |
| querier-uses-bridge-address (yes | no; Standaard: yes) | Wanneer dit is ingeschakeld, gebruikt de IGMP-querier van de bridge het eigen IPv4-adres van de bridge-interface als bronadres voor IGMP query-pakketten in plaats van het standaardadres 0.0.0.0. Sommige multicastclients beschouwen queries van 0.0.0.0 als ongeldig en reageren er niet op, wat kan leiden tot onderbrekingen van multicaststreams wanneer vermeldingen in de snooping-tabel verlopen. Deze eigenschap heeft alleen effect wanneer igmp-snooping en multicast-querier zijn ingesteld op yes en aan de bridge-interface een IPv4-adres is toegewezen. Deze instelling geldt alleen voor IPv4 (IGMP). MLD-queries gebruiken altijd het IPv6 link-local adres van de bridge-interface. |
| query-interval (time; Standaard: 2m5s) | Wijzigt het interval waarmee algemene IGMP/MLD-membershipqueries worden verzonden wanneer de bridge-interface als IGMP/MLD-querier fungeert. Het interval gaat in wanneer de laatste startupquery is verzonden. Deze eigenschap heeft alleen effect wanneer igmp-snooping en multicast-querier zijn ingesteld op yes. |
| query-response-interval (time; Standaard: 10s) | De instelling wijzigt de responstijd voor algemene IGMP/MLD-queries wanneer de bridge actief is als IGMP/MLD-querier. Deze eigenschap heeft alleen effect wanneer igmp-snooping en multicast-querier zijn ingesteld op yes. |
| region-name (text; Standaard: ) | MSTP-regionaam. Deze eigenschap heeft alleen effect wanneer protocol-mode is ingesteld op mstp. |
| region-revision (integer: 0..65535; Standaard: 0) | MSTP-configuratierevisienummer. Deze eigenschap heeft alleen effect wanneer protocol-mode is ingesteld op mstp. |
| ra-guard (yes | no; Standaard: no) | RA guard - een beveiligingsfunctie die binnenkomende Router Advertisements valideert aan de hand van een lijst met geautoriseerde, vertrouwde poorten. |
| startup-query-count (integer: 0..4294967295; Standaard: 2) | Specificeert hoe vaak algemene IGMP/MLD queries moeten worden verstuurd wanneer de bridge interface wordt ingeschakeld of de actieve querier verloopt. Deze eigenschap heeft alleen effect wanneer igmp-snooping en multicast-querier zijn ingesteld op yes. |
| startup-query-interval (time; Standaard: 31s250ms) | Geeft het interval aan tussen algemene IGMP/MLD-queries bij het opstarten. Deze eigenschap heeft alleen effect wanneer igmp-snooping en multicast-querier op yes zijn ingesteld. |
| transmit-hold-count (integer: 1..10; Default: 6) | De Transmit Hold Count die door de Port Transmit-toestandsmachine wordt gebruikt om de verzendsnelheid te beperken. |
| vlan-filtering (yes | no; Default: no) | Schakelt VLAN-functionaliteit voor de bridge globaal in of uit. |
Gevaar Het wijzigen van bepaalde eigenschappen kan ertoe leiden dat de bridge alle poorten tijdelijk uitschakelt. Hier moet rekening mee worden gehouden bij het wijzigen van zulke eigenschappen in productieomgevingen, aangezien alle pakketten tijdelijk verworpen kunnen worden. Tot zulke eigenschappen behoren
vlan-filtering,protocol-mode,igmp-snooping,fast-forwarden andere.
Example
Het volgende voorbeeld demonstreert hoe u een basis bridge-interface aanmaakt en verifieert voor eenvoudige Layer 2 switching. Deze configuratie maakt een bridge die meerdere Ethernet-poorten combineert tot één geschakeld netwerksegment.
[admin@MikroTik] > /interface/bridge/add
[admin@MikroTik] > interface bridge print
Flags: X - disabled, R - running
0 R name="bridge1" mtu=auto actual-mtu=1500 l2mtu=65535 arp=enabled arp-timeout=auto mac-address=5E:D2:42:95:56:7F protocol-mode=rstp fast-forward=yes
igmp-snooping=no auto-mac=yes ageing-time=5m priority=0x8000 max-message-age=20s forward-delay=15s transmit-hold-count=6 vlan-filtering=no
dhcp-snooping=no
Bridge-monitoring
Gebruik het commando monitor om de huidige status van een bridge-interface te bewaken.
Submenu: /interface/bridge/monitor
| Property | Description |
|---|---|
| bridge-id (priority.MAC address) | Lokale bridge-identifier, in de vorm bridge-priority.bridge-MAC-address. |
| current-mac-address (MAC address) | Huidig MAC-adres van de bridge. |
| designated-port-count (integer) | Aantal designated bridgepoorten. |
| declared-vlan-ids (integer 1..4094) | VLAN's die op de bridge-interface worden aangekondigd via het MVRP-protocol. |
| fast-forward (yes | no) | Of bridge fast-forward actief is. |
| igmp-querier (none | interface & IPv4 address) | Toont een bridge-poort en bron-IP-adres van de gedetecteerde IGMP querier. Toont alleen de gedetecteerde externe IGMP querier; de lokale bridge IGMP querier (inclusief IGMP proxy en PIM) wordt niet weergegeven. De monitoringwaarde verschijnt alleen wanneer igmp-snooping is ingeschakeld. |
| mld-querier (none | interface & IPv6-adres) | Toont een bridge-poort en bron-IPv6-adres van de gedetecteerde MLD querier. Toont alleen de gedetecteerde externe MLD querier; de lokale bridge MLD querier wordt niet weergegeven. De monitoringwaarde verschijnt alleen wanneer igmp-snooping is ingeschakeld en de bridge een actief IPv6-adres heeft. |
| mst-config-digest (integer) | Berekende hash van VLAN-toewijzingen aan MST Instance ID's. |
| multicast-router (yes | no) | Geeft aan of er een multicast router op de poort is gedetecteerd. De monitoringwaarde verschijnt alleen wanneer igmp-snooping is ingeschakeld. |
| port-count (integer) | Aantal bridgepoorten. |
| regional-root-bridge-id (priority.MAC-adres) | Het regionale root bridge ID, dat de vorm bridge-priority.bridge-MAC-address heeft. Alleen van toepassing wanneer MSTP is ingeschakeld. |
| registered-vlan-ids (integer 1..4094) | VLAN's die op de bridge-interface zijn geregistreerd via het MVRP-protocol. |
| root-bridge (yes | no) | Toont of de bridge de root bridge van de spanning tree is. |
| root-bridge-id (priority.MAC address) | Het root bridge ID, dat de vorm bridge-priority.bridge-MAC-address heeft. |
| root-path-cost (integer) | De totale kosten van het pad naar de root-bridge. |
| root-port (name) | De poort waarmee de root bridge is verbonden. |
| state (enabled | disabled) | Status van de bridge. |
[admin@MikroTik] /interface/bridge/monitor bridge1
                    state: enabled
      current-mac-address: 2C:C8:1B:FF:92:F4
                bridge-id: 0x1000.2C:C8:1B:FF:92:F4
              root-bridge: yes
           root-bridge-id: 0x1000.2C:C8:1B:FF:92:F4
  regional-root-bridge-id: 0x1000.2C:C8:1B:FF:92:F4
           root-path-cost: 0
                root-port: none
               port-count: 2
    designated-port-count: 2
        mst-config-digest: d2b171a8ad95f593c241fc33d419a88c
             fast-forward: no
         multicast-router: no
             igmp-querier: none
              mld-querier: none
        declared-vlan-ids: 1
      registered-vlan-ids: 1
Spanning Tree Protocol
RouterOS bridge-interfaces kunnen het Spanning Tree Protocol draaien om een lusvrije en redundante topologie te garanderen. Voor kleine netwerken met slechts 2 bridges levert STP niet veel voordelen op, maar voor grotere netwerken is een correct geconfigureerde STP zeer cruciaal; het op de standaardwaarden laten staan van STP-gerelateerde waarden kan resulteren in een volledig onbereikbaar netwerk, zelfs bij het uitvallen van één enkele bridge. Om een goede lusvrije en redundante topologie te bereiken, is het noodzakelijk de bridge-prioriteiten, port path costs en poortprioriteiten correct in te stellen.
Gevaar In RouterOS is het mogelijk om voor de bridge-prioriteit elke waarde tussen 0 en 65535 in te stellen, terwijl de IEEE 802.1W-standaard voorschrijft dat de bridge-prioriteit in stappen van 4096 moet gaan. Dit kan compatibiliteitsproblemen veroorzaken tussen apparaten die zulke waarden niet ondersteunen. Om compatibiliteitsproblemen te voorkomen wordt aangeraden alleen deze prioriteiten te gebruiken: 0, 4096, 8192, 12288, 16384, 20480, 24576, 28672, 32768, 36864, 40960, 45056, 49152, 53248, 57344, 61440
STP kent meerdere varianten; momenteel ondersteunt RouterOS STP, RSTP en MSTP. Afhankelijk van de behoeften kan elk daarvan gebruikt worden; sommige apparaten kunnen enkele van deze protocollen uitvoeren met hardware offloading; gedetailleerde informatie over welke apparaten dit ondersteunen is te vinden in het gedeelte Hardware Offloading. STP wordt als verouderd en traag beschouwd; het is in vrijwel alle netwerktopologieën vervangen door RSTP, dat achterwaarts compatibel is met STP. Voor netwerktopologieën die afhankelijk zijn van VLAN's wordt aanbevolen MSTP te gebruiken, aangezien het een VLAN-bewust protocol is en de mogelijkheid biedt load balancing per VLAN-groep uit te voeren. Er zijn veel overwegingen die gemaakt moeten worden bij het ontwerpen van een netwerk met STP; meer gedetailleerde casestudy's zijn te vinden in het artikel Spanning Tree Protocol. In RouterOS bepaalt de eigenschap protocol-mode welke STP-variant gebruikt wordt.
Info De RouterOS-bridge werkt niet met PVST en varianten daarvan. De PVST-BPDU's (met MAC-bestemming 01:00:0C:CC:CC:CD) worden door RouterOS-bridges als gewone multicast-pakketten behandeld. Eenvoudig gezegd doorlopen ze de forwarding-logica van de RouterOS-bridge/switch en kunnen ze getagd of ongetagd worden.
Info Volgens de IEEE 802.1ad-standaard zijn de BPDU's van bridges die aan IEEE 802.1Q voldoen niet compatibel met IEEE 802.1ad-bridges. Dit betekent dat binnen één Layer2-domein op alle bridges hetzelfde bridge-VLAN-protocol moet worden gebruikt; anders werkt (R/M)STP niet goed.
STP per poort
Er kunnen bepaalde situaties zijn waarin u de STP-functionaliteit op een enkele poort of meerdere poorten wilt beperken. Hieronder vindt u voorbeelden voor verschillende use cases.
Gevaar Wees voorzichtig bij het wijzigen van de standaard (R/M)STP-functionaliteit; zorg ervoor dat u de werkingsprincipes van STP en BPDU's begrijpt. Een verkeerd geconfigureerde (R/M)STP kan onverwacht gedrag veroorzaken.
Maak edge-poorten aan
Edge-poorten worden gebruikt voor verbindingen met eindapparaten waaraan geen andere bridges zijn gekoppeld, zoals werkstations of routers. Door een bridge-poort als edge-poort in te stellen, wordt voorkomen dat de poort BPDU's (Bridge Protocol Data Units) verstuurt en negeert de poort alle ontvangen BPDU's. Hierdoor kan de poort direct naar de forwarding-status overgaan, waarbij de standaard STP learning- en listening-fasen worden overgeslagen, wat de convergentietijd van het netwerk verkort.
/interface/bridge
add name=bridge1
/interface/bridge/port
add bridge=bridge1 interface=ether1 edge=yes
add bridge=bridge1 interface=ether2
Ontvangen BPDU's verwerpen
De bridge firewall filter- en NAT-regels kunnen geen BPDU's verwerpen wanneer op de bridge STP/RSTP/MSTP is ingeschakeld, omdat BPDU's binnen de bridge een speciale verwerking krijgen. Het verwerpen van ontvangen BPDU's op een specifieke poort kan op sommige switchchips echter wel via ACL-regels worden gerealiseerd:
Op MikroTik-apparaten met een Marvell Prestera-switch:
/interface/ethernet/switch/rule
add dst-mac-address=01:80:C2:00:00:00/FF:FF:FF:FF:FF:FF new-dst-ports="" port=ether1 switch=switch1
Op apparaten uit de CRS1xx/CRS2xx-serie met ondersteuning voor Access Control List (ACL):
/interface/ethernet/switch/acl
add action=drop mac-dst-address=01:80:C2:00:00:00 src-ports=ether1
Deze configuratie laat alle ontvangen BPDU's op ether1 vallen.
Gevaar Als u van plan bent ontvangen BPDU's op een poort te verwerpen, zorg er dan voor dat er ook geen BPDU's worden verzonden via de interface waarmee deze poort verbonden is. Een root bridge verzendt altijd BPDU's en wacht normaal gesproken op een superieure BPDU (van een bridge met een lagere bridge-ID). De bridge moet echter de nieuwe rootpoort tijdelijk uitschakelen bij de overgang van root bridge naar designated bridge. Als u BPDU's slechts aan één kant blokkeert, blijft de poort voortdurend tussen statussen heen en weer schakelen.
BPDU guard inschakelen
De BPDU Guard-functie biedt een extra beveiligingslaag voor bridge-poorten. Deze is bedoeld om potentiële netwerkproblemen te voorkomen door een poort te blokkeren als deze een BPDU (Bridge Protocol Data Unit) ontvangt, wat erop wijst dat er een ongeautoriseerd bridge-apparaat is aangesloten. Dit is met name nuttig voor edge-poorten die alleen op eindapparaten aangesloten zouden moeten zijn. Als in dit voorbeeld ether1 een BPDU ontvangt, wordt de poort automatisch geblokkeerd en is handmatig ingrijpen nodig om deze weer in te schakelen.
/interface/bridge
add name=bridge1
/interface/bridge/port
add bridge=bridge1 interface=ether1 bpdu-guard=yes
add bridge=bridge1 interface=ether2
Root Guard inschakelen
Root Guard is een spanning tree beveiligingsfunctie die voorkomt dat een poort de root-poort wordt, waardoor de actieve spanning tree topologie beschermd wordt tegen beïnvloeding door externe bridges. In dit voorbeeld is ether1 geconfigureerd met restricted-role=yes. Deze instelling voorkomt dat de poort de root-poort wordt voor de CIST of een MSTI, ongeacht de beste spanning tree prioriteitsvector. Zo'n poort wordt geselecteerd als Alternate Port (in discarding-status) en blijft in die status zolang hij superieure BPDU's blijft ontvangen. Hij gaat automatisch over naar de forwarding-status wanneer hij geen superieur root-pad meer detecteert. Netwerkbeheerders kunnen deze instelling inschakelen om zich te beschermen tegen externe bridges die de actieve spanning tree beïnvloeden.
/interface/bridge
add name=bridge1
/interface/bridge/port
add bridge=bridge1 interface=ether1 restricted-role=yes
add bridge=bridge1 interface=ether2
[admin@MikroTik] /interface/bridge/port/monitor [find]
                  interface: ether1                   ether2
                     status: in-bridge                in-bridge
                    port-id: 0x80.1                   0x80.2
                       role: alternate-port           designated-port
                  edge-port: no                       yes
        edge-port-discovery: yes                      yes
        point-to-point-port: yes                      yes
               external-fdb: no                       no
               sending-rstp: yes                      yes
                   learning: no                       yes
                 forwarding: no                       yes
           actual-path-cost: 2000                     2000
    internal-root-path-cost: 2000
       designated-bridge-id: 0x7000.64:D1:54:C7:3A:6E
   designated-internal-cost: 0                        0
         designated-port-id: 0x80.1                   0x80.2
  designated-remaining-hops: 20                       20
                 tx-rx-bpdu: 2/363                    4/1049
        discard-transitions: 0                        0
        forward-transitions: 0                        0
                   tx-rx-tc: 0/2                      2/4
           topology-changes: 0                        1
       last-topology-change:                          34m53s
           multicast-router: no                       yes
           hw-offload-group: switch1                  switch1
          declared-vlan-ids:
        registered-vlan-ids:
Bridge-instellingen
In het menu met bridge-instellingen kunnen bepaalde functies voor alle bridge-interfaces worden geregeld en kunnen globale bridge-tellers worden gemonitord.
Submenu: /interface/bridge/settings
| Property | Description |
|---|---|
| use-ip-firewall (yes | no; Default: no) | Stuur bridged verkeer naar de IP/IPv6 firewall (de prerouting-, forward- en postrouting-onderdelen van IP/IPv6-routing, zie voor meer details het artikel Packet Flow). Hieronder staan enkele situaties waarin deze instelling kan worden ingeschakeld om bepaalde taken uit te voeren: Wanneer u Simple Queues of een globale Queue Tree wilt toepassen op verkeer dat via bridged poorten loopt.Wanneer u de mogelijkheden van de IP/IPv6 firewall wilt gebruiken voor verkeer dat via bridged poorten loopt, dat normaal gesproken de IP/IPv6 firewall zou omzeilen.Let op: Het inschakelen van de functie use-ip-firewall schakelt bridge Fast Path uit, wat op zijn beurt invloed heeft op de mogelijkheid om verbindingen die over die bridge lopen te fasttracken. En omdat deze instelling extra verwerkingsstappen introduceert (de prerouting-, forward- en postrouting-chains), verhoogt het het CPU-gebruik nog verder bij het doorsturen van pakketten. Gerouteerd verkeer, inclusief verkeer van VLAN-interfaces (bijv. /interface/vlan aangemaakt op de bridge), wordt al door de IP firewall verwerkt. In die gevallen heeft het inschakelen van deze instelling geen aanvullend effect. |
| use-ip-firewall-for-pppoe (yes | no; Default: no) | Stuur bridged, niet-versleuteld PPPoE-geëncapsuleerd verkeer naar de IP/IPv6 firewall. Deze eigenschap heeft alleen effect wanneer use-ip-firewall is ingesteld op yes. |
| use-ip-firewall-for-vlan (yes | no; Default: no) | Stuur bridged VLAN-getagd verkeer naar de IP/IPv6 firewall. Deze eigenschap heeft alleen effect wanneer use-ip-firewall is ingesteld op yes. Als u de IP/IPv6 firewall moet gebruiken en bridge vlan-filtering is ingeschakeld (waarbij VLAN-tags worden verwerkt), dan moet u ook use-ip-firewall-for-vlan=yes inschakelen. Wanneer deze instelling is ingeschakeld en pakketten worden gerouteerd tussen VLAN-interfaces (bijv. /interface/vlan), komt de in-interface in de prerouting chain van de IP firewall overeen met de bridge-interface in plaats van met de afzonderlijke VLAN-interface. |
| allow-fast-path (yes | no; Standaard: yes) | Of een bridge Fast Path globaal ingeschakeld moet worden. |
| bridge-fast-path-active (yes | no; Standaard: ) | Toont of bridge Fast Path globaal actief is. De Fast Path status per bridge interface wordt niet weergegeven. |
| bridge-fast-path-packets (integer; Standaard: ) | Toont het aantal pakketten dat door bridge Fast Path is doorgestuurd. |
| bridge-fast-path-bytes (integer; Standaard: ) | Toont het aantal bytes doorgestuurd door bridge Fast Path. |
| bridge-fast-forward-packets (integer; Standaard: ) | Toont het aantal pakketten dat door bridge Fast Forward is doorgestuurd. |
| bridge-fast-forward-bytes (integer; Standaard: ) | Toont het aantal bytes doorgestuurd door bridge Fast Forward. |
Waarschuwing Als u Simple Queues of globale Queue Trees wilt toewijzen aan verkeer dat door een bridge wordt doorgestuurd, dan moet u de eigenschap
use-ip-firewallinschakelen. Zonder deze eigenschap bereikt het bridgeverkeer nooit de postrouting-chain. Simple Queues en globale Queue Trees werken in de postrouting-chain. Om Simple Queues of globale Queue Trees toe te wijzen aan VLAN- of PPPoE-verkeer in een bridge, moet u ook de bijbehorende eigenschappen inschakelen.
Poortinstellingen
Het submenu Port wordt gebruikt om interfaces aan een bepaalde bridge toe te voegen.
Submenu: /interface/bridge/port
| Property | Description |
|---|---|
| auto-isolate (yes | no; Standaard: no) | Wanneer dit is ingeschakeld, voorkomt het dat een poort van de discarding-toestand naar de forwarding-toestand gaat als er geen BPDU's van de naburige bridge worden ontvangen. De poort gaat pas naar de forwarding-toestand wanneer er een BPDU wordt ontvangen. Deze eigenschap heeft alleen effect wanneer protocol-mode op rstp of mstp is ingesteld en edge op no staat. |
| bpdu-guard (yes | no; Standaard: no) | Schakelt de BPDU Guard-functie op een poort in of uit. Deze functie zet de poort in een uitgeschakelde rol als deze een BPDU ontvangt en vereist dat de poort handmatig uit- en weer ingeschakeld wordt wanneer er een BPDU is ontvangen. Het dient gebruikt te worden om een bridge tegen BPDU-gerelateerde aanvallen te beschermen. Deze eigenschap heeft geen effect wanneer protocol-mode op none staat. |
| bridge (name; Standaard: none) | De bridge-interface waarin de betreffende interface is gegroepeerd. |
| broadcast-flood (yes | no; Standaard: yes) | Wanneer dit is ingeschakeld, verspreidt de bridge broadcastverkeer naar alle uitgaande bridge-poorten. Wanneer dit is uitgeschakeld, verwerpt de bridge broadcastverkeer op uitgaande poorten. Het kan worden gebruikt om al het broadcastverkeer op een uitgaande poort te filteren. Broadcastverkeer wordt beschouwd als verkeer dat FF:FF:FF:FF:FF:FF als bestemmings-MAC-adres gebruikt. Dergelijk verkeer is cruciaal voor veel protocollen zoals DHCP, ARP, NDP, BOOTP (Netinstall) en andere. Deze optie beperkt de verkeersflood naar de CPU niet. |
| edge (auto | no | no-discover | yes | yes-discover; Default: auto) | Stel een poort in als edge port of als non-edge port, of schakel edge discovery in. Edge ports zijn verbonden met een LAN waaraan geen andere bridges zijn gekoppeld. Een edge port slaat de learning- en listening-toestanden in STP over en gaat direct over naar de forwarding-toestand. Dit verkort de STP-initialisatietijd. Als de poort is geconfigureerd om een edge port te ontdekken, wordt de poort een non-edge port zodra de bridge een BPDU op een edge port detecteert. Deze eigenschap heeft geen effect wanneer protocol-mode is ingesteld op none.<code>no</code> - non-edge port with disabled discovery. It will participate in learning and listening states in STP. It will not transition to the forwarding state until it exchanges BPDUs and reaches agreement with the connected bridge. If no BPDU is received, the port may remain in a non-forwarding state indefinitely.<code>no-discover</code> - non-edge port with enabled discovery. It will participate in learning and listening states in STP. A port can become an edge port if no BPDU is received.<code>yes</code> - edge port without discovery. It will transition directly to forwarding state.<code>yes-discover</code> - edge port with enabled discovery. It will transition directly to forwarding state.<code>auto</code> - same as <code>no-discover</code>, but will additionally detect if a bridge port is a Wireless interface with disabled bridge-mode. Such an interface will be automatically set as an edge port without discovery. |
| fast-leave (yes | no; Standaard: no) | Schakelt de IGMP/MLD fast leave-functie op de bridge-poort in. De bridge stopt met het doorsturen van multicastverkeer naar een bridge-poort wanneer er een IGMP/MLD leave-bericht wordt ontvangen. Deze eigenschap heeft alleen effect wanneer igmp-snooping op yes staat. |
| frame-types (admit-all | admit-only-untagged-and-priority-tagged | admit-only-vlan-tagged; Standaard: admit-all) | Specificeert de toegestane binnenkomende frametypen op een bridge poort. Deze eigenschap heeft alleen effect wanneer vlan-filtering is ingesteld op yes. |
| ingress-filtering (yes | no; Standaard: yes) | Schakelt VLAN ingress-filtering in of uit, waarbij wordt gecontroleerd of de ingress-poort lid is van het ontvangen VLAN ID in de VLAN-tabel van de bridge. Dient te worden gebruikt samen met frame-types om aan te geven of het inkomende verkeer tagged of untagged moet zijn. Deze eigenschap heeft alleen effect wanneer vlan-filtering op yes staat. De instelling staat sinds RouterOS v7 standaard aan. |
| learn (auto | no | yes; Standaard: auto) | Wijzigt het MAC learning-gedrag op een bridge-poort<code>yes</code> - schakelt MAC learning in<code>no</code> - schakelt MAC learning uit<code>auto</code> - detecteert of de bridge-poort een Wireless-interface is en gebruikt in plaats van MAC learning een Wireless registration table; de Wireless registration table wordt gebruikt als de Wireless-interface is ingesteld op een van de modi <code>ap-bridge</code>, <code>bridge</code>, <code>wds-slave</code> en de bridge mode voor de Wireless-interface is uitgeschakeld. |
| multicast-router (disabled | permanent | temporary-query; Standaard: temporary-query) | Een multicast router port is een poort waarop een multicast router of querier is aangesloten. Op deze poort worden ongeregistreerde multicast streams en IGMP/MLD membership reports verzonden. Deze instelling wijzigt de status van de multicast router voor bridge-poorten. Deze eigenschap kan worden gebruikt om IGMP/MLD membership reports naar bepaalde bridge-poorten te sturen voor verdere multicast-routering of proxying. Deze eigenschap heeft alleen effect wanneer igmp-snooping op yes is ingesteld.<code>disabled</code> - multicast router-status uitgeschakeld op de bridge-poort. Ongeregistreerde multicast en IGMP/MLD membership reports worden niet naar de bridge-poort gestuurd, ongeacht wat erop is aangesloten.<code>permanent</code> - multicast router-status ingeschakeld op de bridge-poort. Ongeregistreerde multicast en IGMP/MLD membership reports worden naar de bridge-poort gestuurd, ongeacht wat erop is aangesloten.<code>temporary-query</code> - detecteer de multicast router-status op de bridge-poort automatisch met behulp van IGMP/MLD queries. |
| horizon (integer 0..429496729; Default: none) | Gebruik split horizon bridging om bridging-loops te voorkomen. Stel dezelfde waarde in voor een groep poorten, zodat zij geen data sturen naar poorten met dezelfde horizon-waarde. Split horizon is een softwarefunctie die hardware offloading uitschakelt. |
| hw (yes | no; Standaard: yes) | Maakt het mogelijk hardware offloading in of uit te schakelen op interfaces die HW offloading ondersteunen. Voor software-interfaces zoals EoIP of VLAN wordt deze instelling genegeerd en heeft ze geen effect. Bepaalde bridge- of poortfuncties kunnen HW offloading automatisch uitschakelen; gebruik het commando print om te zien of de vlag "H" actief is. |
| internal-path-cost (integer: 1..200000000; Standaard: ) | Path cost naar de interface voor MSTI0 binnen een regio. Als deze niet handmatig is geconfigureerd, bepaalt de bridge de internal-path-cost automatisch op basis van de interfacesnelheid en de instelling port-cost-mode. Om terug te keren naar de automatische bepaling en een handmatig ingestelde waarde te verwijderen, plaatst u eenvoudig een uitroepteken voor de eigenschap internal-path-cost. Deze eigenschap heeft alleen effect wanneer protocol-mode is ingesteld op mstp. /interface/bridge/port/set [find interface=sfp28-1] !internal-path-cost Gebruik port monitor om de toegepaste internal-path-cost te bekijken. |
| interface (name; Standaard: none) | Naam van de interface of interface list. |
| path-cost (integer: 1..200000000; Standaard: ) | Path cost naar de interface, gebruikt door STP en RSTP om het beste pad te bepalen, en door MSTP om het beste pad tussen regio's te bepalen. Als deze niet handmatig is geconfigureerd, bepaalt de bridge de path-cost automatisch op basis van de interfacesnelheid en de instelling port-cost-mode. Om terug te keren naar de automatische bepaling en een handmatig ingestelde waarde te verwijderen, plaatst u eenvoudig een uitroepteken voor de eigenschap path-cost. Deze eigenschap heeft geen effect wanneer protocol-mode is ingesteld op none. /interface/bridge/port/set [find interface=sfp28-1] !path-cost Gebruik port monitor om de toegepaste path-cost te bekijken. |
| point-to-point (auto | yes | no; Standaard: auto) | Geeft aan of een bridge-poort met een point-to-point-verbinding op een bridge is aangesloten, voor snellere convergentie bij een storing. Door deze eigenschap op yes te zetten dwingt u de verbinding tot een point-to-point-link, waardoor het controlemechanisme wordt overgeslagen dat BPDU's van andere apparaten op deze enkele link detecteert en erop wacht. Door deze eigenschap op no te zetten gaat u ervan uit dat een link BPDU's van meerdere apparaten kan ontvangen. Door de eigenschap op yes te zetten verbetert u de (R/M)STP-convergentietijd aanzienlijk. In het algemeen zou u deze eigenschap alleen op no moeten zetten als het mogelijk is dat er een ander apparaat op een link wordt aangesloten. Dit is vooral relevant voor draadloze media en Ethernet-hubs. Als de Ethernet-link full-duplex is, schakelt auto de point-to-point-functionaliteit in. Deze eigenschap heeft geen effect wanneer protocol-mode op none is ingesteld. |
| priority (0x00 | 0x10 | 0x20 | 0x30 | 0x40 | 0x50 | 0x60 | 0x70 | 0x80 | 0x90 | 0xa0 | 0xb0 | 0xc0 | 0xd0 | 0xe0 | 0xf0; Standaard: 0x80) | De prioriteit van de interface, gebruikt door STP om de root-poort te bepalen, en door MSTP om de root-poort tussen regio's te bepalen. Moet worden ingesteld in stappen van 16 (0x10). |
| pvid (integer 1..4094; Standaard: 1) | Port VLAN ID (pvid) geeft aan aan welk VLAN het ongetagde inkomende verkeer wordt toegewezen. Deze eigenschap heeft alleen effect wanneer vlan-filtering is ingesteld op yes. |
| restricted-role (yes | no; Default: no) | Schakelt de restricted-rol op een poort in of uit. Wanneer dit is ingeschakeld, wordt voorkomen dat de poort de root-poort voor de CIST of een MSTI wordt, ongeacht de beste spanning tree-prioriteitsvector. Zo'n poort wordt geselecteerd als Alternate Port (discarding-status) en blijft dat zolang deze superieure BPDU's blijft ontvangen. De poort gaat automatisch over naar de forwarding-status wanneer er geen superieur root-pad meer wordt gedetecteerd. Netwerkbeheerders kunnen deze instelling inschakelen om te voorkomen dat externe bridges de actieve spanning tree beïnvloeden; deze functie staat ook bekend als root-guard of root-protection. Deze eigenschap heeft effect wanneer protocol-mode op stp, rstp of mstp staat (ondersteuning voor STP en RSTP is beschikbaar sinds RouterOS v7.14). |
| restricted-tcn (yes | no; Default: no) | Schakelt de afhandeling van topology change notifications (TCN) op een poort in of uit. Wanneer dit is ingeschakeld, geeft de poort ontvangen topology change notifications niet door aan andere poorten, en leiden wijzigingen die door de poort zelf worden veroorzaakt niet tot een topology change notification naar andere poorten. Deze parameter staat standaard uit. Een netwerkbeheerder kan hem instellen om te voorkomen dat externe bridges het leegmaken van MAC-adressen in het lokale netwerk veroorzaken. Deze eigenschap heeft effect wanneer protocol-mode op stp, rstp of mstp staat (ondersteuning voor STP en RSTP is beschikbaar sinds RouterOS v7.14). |
| tag-stacking (yes | no; Default: no) | Dwingt af dat alle pakketten als untagged pakketten worden behandeld. Pakketten op de ingress-poort krijgen een andere VLAN-tag, ongeacht of er al een VLAN-tag aanwezig is. Pakketten worden getagd met een VLAN ID die overeenkomt met de waarde van pviden gebruiken de EtherType die is opgegeven in ether-type. Deze property heeft alleen effect wanneer vlan-filtering is ingesteld op yes. |
| trusted (yes | no; Default: no) | Wanneer dit is ingeschakeld, staat het toe DHCP-pakketten via deze poort naar de DHCP-server door te sturen. Wordt voornamelijk gebruikt om te voorkomen dat ongeautoriseerde servers kwaadaardige informatie aan gebruikers verstrekken. Deze eigenschap heeft alleen effect wanneer dhcp-snooping op yes is ingesteld. |
| trusted-arp (yes | no; Default: no) | Wanneer dit is ingeschakeld, worden ARP-pakketten die op deze poort binnenkomen doorgestuurd zonder validatie tegen de DHCP snooping-bindingsdatabase. Wanneer dit is uitgeschakeld, worden ARP-pakketten die op deze poort binnenkomen gevalideerd tegen de DHCP snooping-bindingsdatabase en worden pakketten waarvan het MAC-IP-paar van de afzender niet overeenkomt met een bindingsvermelding, verworpen. Deze eigenschap heeft alleen effect wanneer arp-inspection op yes is ingesteld. |
| trusted-dhcpv6 (yes | no; Default: no) | Wanneer dit is ingeschakeld, staat het toe DHCPv6-pakketten via deze poort naar de DHCP-server door te sturen. Wordt voornamelijk gebruikt om te voorkomen dat ongeautoriseerde servers kwaadaardige informatie aan gebruikers verstrekken. Deze eigenschap heeft alleen effect wanneer dhcpv6-snooping op yes is ingesteld. |
| trusted-ra (yes | no; Default: no) | Geeft aan of de poort IPv6 Router Advertisement-berichten mag doorsturen; stel in op yes voor poorten die met legitieme routers zijn verbonden en op no om ongeautoriseerde bronnen te blokkeren. Deze eigenschap heeft alleen effect wanneer ra-guard op yes is ingesteld. |
| unknown-multicast-flood (yes | no; Standaard: yes) | Wijzigt de multicast flood-optie op de bridge-poort en regelt alleen het uitgaande verkeer. Wanneer ingeschakeld, staat de bridge toe dat multicastpakketten naar de opgegeven bridge-poort worden geflood, maar wanneer uitgeschakeld, beperkt de bridge het flooden van multicastverkeer naar de opgegeven bridge-poort. De instelling heeft invloed op al het multicastverkeer. Dit omvat niet-IP, IPv4, IPv6 en de link-local multicastbereiken (bijv. 224.0.0.0/24 en ff02::1). Let op: wanneer igmp-snooping is ingeschakeld en er een IGMP/MLD-querier wordt gedetecteerd, zal de bridge automatisch het flooden van onbekend IP-multicast beperken, waardoor de instelling niet verplicht is voor IGMP/MLD snooping-opstellingen. Wanneer u deze instelling samen met igmp-snooping gebruikt, is het enige multicastverkeer dat op de bridge-poort is toegestaan het bekende multicast uit de MDB-tabel. |
| unknown-unicast-flood (yes | no; Default: yes) | Wijzigt de unknown unicast flood-optie op de bridge-poort en regelt alleen het uitgaande verkeer. Wanneer ingeschakeld, staat de bridge toe dat onbekende unicastpakketten naar de opgegeven bridge-poort worden geflood, maar wanneer uitgeschakeld, beperkt de bridge het flooden van onbekend unicastverkeer naar de opgegeven bridge-poort. Als een MAC-adres niet in de host table is geleerd, wordt het verkeer beschouwd als onbekend unicastverkeer en wordt het naar alle poorten geflood. Een MAC-adres wordt geleerd zodra er een pakket op een bridge-poort wordt ontvangen en het bron-MAC-adres aan de bridge host table wordt toegevoegd. Omdat de bridge ten minste één pakket op de bridge-poort moet ontvangen om het MAC-adres te leren, is het aan te raden statische bridge host-entries te gebruiken om te voorkomen dat pakketten worden gedropt totdat het MAC-adres is geleerd. |
Info RouterOS kan maximaal 1024 gebridgede interfaces per bridge aan; deze limiet ligt vast en kan niet worden gewijzigd. Als u meer interfaces als bridgepoort probeert toe te voegen, kan dat tot onvoorspelbaar gedrag leiden.
Example
Dit voorbeeld laat zien hoe u Ethernet-poorten toevoegt aan een bestaande bridge-interface om een eenvoudige Layer 2-switchingopstelling te maken. Door ether1 en ether2 aan bridge1 toe te voegen, worden deze fysieke poorten deel van één geschakeld netwerksegment, waardoor apparaten die op een van beide poorten zijn aangesloten met elkaar kunnen communiceren alsof ze zich in hetzelfde LAN bevinden.
Voeg eerst elke poort toe aan de bridge-interface:
[admin@MikroTik] /interface/bridge/port/add bridge=bridge1 interface=ether1
[admin@MikroTik] /interface/bridge/port/add bridge=bridge1 interface=ether2
Controleer de configuratie door de bridge port-tabel weer te geven:
[admin@MikroTik] /interface/bridge/port/print
Flags: X - disabled, I - inactive, D - dynamic, H - hw-offload
 #     INTERFACE       BRIDGE       HW  PVID PRIORITY  PATH-COST INTERNAL-PATH-COST    HORIZON
 0     ether1          bridge1      yes  100     0x80         10                 10       none
 1     ether2          bridge1      yes  200     0x80         10                 10       none
De uitvoer bevestigt dat beide poorten nu samen gebridged zijn. De H-vlag geeft aan dat hardware-offloading actief is, wat betekent dat de switchchip de pakketdoorsturing verzorgt voor optimale prestaties. Elke poort krijgt een standaard PVID (Port VLAN ID) van respectievelijk 100 en 200 toegewezen, en beide gebruiken de standaard STP-prioriteit van 0x80.
Interfacelijsten
Vanaf RouterOS v6.41 kunnen interface lists als bridge-poorten worden toegevoegd en gesorteerd. Interface lists vereenvoudigen de configuratie van firewallregels door meerdere interfaces te groeperen. Het volgende voorbeeld laat zien hoe u een interface list aan een bridge toevoegt:
/interface/list
add name=LAN1
add name=LAN2
/interface/list/member
add interface=ether1 list=LAN1
add interface=ether2 list=LAN1
add interface=ether3 list=LAN2
add interface=ether4 list=LAN2
/interface/bridge/port
add bridge=bridge1 interface=LAN1
add bridge=bridge1 interface=LAN2
Wanneer er interface lists aan een bridge worden toegevoegd, verschijnen de afzonderlijke poorten uit die lijsten als dynamische poortvermeldingen:
[admin@MikroTik] /interface/bridge/port> pr
Flags: X - disabled, I - inactive, D - dynamic, H - hw-offload
 #     INTERFACE       BRIDGE       HW  PVID PRIORITY  PATH-COST INTERNAL-PATH-COST    HORIZON
 0     LAN1            bridge1      yes    1     0x80         10                 10       none
 1  D  ether1          bridge1      yes    1     0x80         10                 10       none
 2  D  ether2          bridge1      yes    1     0x80         10                 10       none
 3     LAN2            bridge1      yes    1     0x80         10                 10       none
 4  D  ether3          bridge1      yes    1     0x80         10                 10       none
 5  D  ether4          bridge1      yes    1     0x80         10                 10       none
De volgorde waarin interfacelijsten verschijnen kan worden gewijzigd met het commando move. De tweede parameter geeft de positie aan waarvóór de geselecteerde interfacelijst moet worden geplaatst. Het volgende voorbeeld laat zien hoe u interfacelijsten sorteert:
[admin@MikroTik] > /interface/bridge/port/move 3 0
[admin@MikroTik] > /interface/bridge/port/print
Flags: X - disabled, I - inactive, D - dynamic, H - hw-offload
 #     INTERFACE       BRIDGE       HW  PVID PRIORITY  PATH-COST INTERNAL-PATH-COST    HORIZON
 0     LAN2            bridge1      yes    1     0x80         10                 10       none
 1  D  ether3          bridge1      yes    1     0x80         10                 10       none
 2  D  ether4          bridge1      yes    1     0x80         10                 10       none
 3     LAN1            bridge1      yes    1     0x80         10                 10       none
 4  D  ether1          bridge1      yes    1     0x80         10                 10       none
 5  D  ether2          bridge1      yes    1     0x80         10                 10       none
Waarschuwing Bij gebruik van het
move-commando vertegenwoordigt de tweede parameter de "before id"-positie, die bepaalt waarheen de geselecteerde interface list wordt verplaatst. Als de eerste interface list naar de positie van de tweede interface list wordt verplaatst, heeft het commando geen effect, aangezien de eerste lijst al vóór de tweede lijst zou staan.
Interface Lists in de VLAN-tabel
Vanaf RouterOS versie 7.17 kunt u interface lists gebruiken voor de eigenschappen tagged en untagged in de bridge VLAN-tabel. Deze verbetering maakt een flexibelere VLAN-toewijzing aan poorten mogelijk door eenvoudigweg de leden van de interface list aan te passen, in plaats van elk bridge VLAN-item afzonderlijk bij te werken.
Als er verschillende interface lists zijn opgegeven voor de instellingen tagged en untagged, en er overlap is tussen de interfaceleden, krijgt de untagged lijst voorrang. U kunt de huidige interfaceconfiguratie controleren met de eigenschappen current-tagged en current-untagged in combinatie met het print commando.
Het volgende voorbeeld demonstreert hoe nieuwe interfaces kunnen worden toegevoegd aan bestaande interface lists, waarbij de bridge port en VLAN-tabel automatisch worden bijgewerkt zonder de instellingen in die menu's direct te wijzigen:
/interface/list
add name=vlan10_untagged
add name=vlan20_untagged
add name=vlan_tagged
/interface/list/member
add interface=ether2 list=vlan10_untagged
add interface=ether3 list=vlan10_untagged
add interface=ether4 list=vlan20_untagged
add interface=sfp-sfpplus1 list=vlan_tagged
/interface/bridge
add frame-types=admit-only-vlan-tagged name=bridge1 vlan-filtering=yes
/interface/bridge/port
add bridge=bridge1 frame-types=admit-only-untagged-and-priority-tagged interface=vlan10_untagged pvid=10
add bridge=bridge1 frame-types=admit-only-untagged-and-priority-tagged interface=vlan20_untagged pvid=20
add bridge=bridge1 frame-types=admit-only-vlan-tagged interface=vlan_tagged
/interface/bridge/vlan
add bridge=bridge1 tagged=vlan_tagged vlan-ids=10
add bridge=bridge1 tagged=vlan_tagged vlan-ids=20

[admin@MikroTik] /interface/bridge/port/print
Flags: D - DYNAMIC; H - HW-OFFLOAD
Columns: INTERFACE, BRIDGE, HW, PVID, PRIORITY, HORIZON
#    INTERFACE        BRIDGE   HW   PVID  PRIORITY  HORIZON
0    vlan10_untagged  bridge1  yes    10  0x80      none
1 DH ether2           bridge1  yes    10  0x80      none
2 DH ether3           bridge1  yes    10  0x80      none
3    vlan20_untagged  bridge1  yes    20  0x80      none
4 DH ether4           bridge1  yes    20  0x80      none
5    vlan_tagged      bridge1  yes     1  0x80      none
6 DH sfp-sfpplus1     bridge1  yes     1  0x80      none

[admin@MikroTik] /interface/bridge/vlan/print
Flags: D - DYNAMIC
Columns: BRIDGE, VLAN-IDS, CURRENT-TAGGED, CURRENT-UNTAGGED
#   BRIDGE   VLAN-IDS  CURRENT-TAGGED  CURRENT-UNTAGGED
;;; added by pvid
0 D bridge1        10                  ether2
                                       ether3
;;; added by pvid
1 D bridge1        20                  ether4
2   bridge1        10  sfp-sfpplus1
3   bridge1        20  sfp-sfpplus1

# make necessary changes to interface list members:
/interface/list/member/add list=vlan20_untagged interface=ether5
/interface/list/member/add list=vlan_tagged interface=sfp-sfpplus2

# verify changes in bridge port and vlan menus:
[admin@MikroTik] > /interface/bridge/port/print
Flags: D - DYNAMIC; H - HW-OFFLOAD
Columns: INTERFACE, BRIDGE, HW, PVID, PRIORITY, HORIZON
#    INTERFACE        BRIDGE   HW   PVID  PRIORITY  HORIZON
0    vlan10_untagged  bridge1  yes    10  0x80      none
1 DH ether2           bridge1  yes    10  0x80      none
2 DH ether3           bridge1  yes    10  0x80      none
3    vlan20_untagged  bridge1  yes    20  0x80      none
4 DH ether4           bridge1  yes    20  0x80      none
5 DH ether5           bridge1  yes    20  0x80      none
6    vlan_tagged      bridge1  yes     1  0x80      none
7 DH sfp-sfpplus1     bridge1  yes     1  0x80      none
8 DH sfp-sfpplus2     bridge1  yes     1  0x80      none

[admin@MikroTik] > /interface/bridge/vlan/print
Flags: D - DYNAMIC
Columns: BRIDGE, VLAN-IDS, CURRENT-TAGGED, CURRENT-UNTAGGED
#   BRIDGE   VLAN-IDS  CURRENT-TAGGED  CURRENT-UNTAGGED
;;; added by pvid
0 D bridge1        10                  ether2
                                       ether3
;;; added by pvid
1 D bridge1        20                  ether4
                                       ether5
2   bridge1        10  sfp-sfpplus1
                       sfp-sfpplus2
3   bridge1        20  sfp-sfpplus1
                       sfp-sfpplus2
Monitoring van bridge-poorten
Gebruik het commando monitor om de huidige status van bridge-poorten te bewaken.
Submenu: /interface/bridge/port/monitor
| Property | Description |
|---|---|
| actual-path-cost (integer: 1..200000000) | Toont de werkelijke path-cost van de poort. Deze wordt handmatig toegepast of automatisch bepaald op basis van de interfacesnelheid en de instelling port-cost-mode. |
| declared-vlan-ids (integer 1..4094) | VLAN's die door de interface worden aangekondigd via het MVRP-protocol. |
| designated-bridge-id (priority.MAC address) | Toont de designated bridge identifier, zoals bepaald op basis van de priority vector van de poort. |
| designated-cost (integer) | Toont de designated root-path-cost, zoals bepaald op basis van de priority vector van de poort. |
| designated-internal-cost (integer) | Toont de designated internal-root-path-cost, zoals bepaald op basis van de priority vector van de poort. |
| designated-message-age(time) | Toont de designated message age, zoals bepaald op basis van de priority vector van de poort. |
| designated-max-age (time) | Toont de designated max age, zoals bepaald op basis van de priority vector van de poort. Het BPDU pakket kan door zoveel bridges gaan als is opgegeven in de parameter max-message-age. |
| designated-port-id (priority.integer) | Toont de designated port identifier, zoals bepaald op basis van de priority vector van de poort. |
| designated-remaining-hops (integer) | Toont de designated remaining hops, zoals bepaald op basis van de priority vector van de poort. Het aantal hops dat een pakket mag afleggen voordat het zijn bestemming bereikt. |
| discard-transitions (integer) | Teller die registreert hoe vaak een poort naar de discarding-status overgaat. |
| edge-port (yes | no) | Of de poort een edge port is of niet. |
| edge-port-discovery (yes | no) | Of de poort is ingesteld om edge ports automatisch te detecteren. |
| external-fdb (yes | no) | Of de registratietabel wordt gebruikt in plaats van een forwarding database. |
| forwarding (yes | no) | Toont of de poort niet geblokkeerd is door (R/M)STP. |
| forward-transitions (integer) | Teller die registreert hoe vaak een poort naar de forwarding-status overgaat |
| hw-offload-group (switchX) | Switchchip die door de poort wordt gebruikt. |
| interface (name) | Naam van de interface. |
| last-topology-change (time) | Timer voor de laatste topologiewijziging, registreert de tijd sinds de laatste wijziging. |
| learning (yes | no) | Toont of de poort in staat is MAC adressen te leren. |
| multicast-router (yes | no) | Geeft aan of er een multicast router op de poort is gedetecteerd. De monitoringwaarde verschijnt alleen wanneer igmp-snooping is ingeschakeld. |
| registered-vlan-ids (integer 1..4094) | VLAN's waarin de interface is geregistreerd via het MVRP-protocol. |
| port-id (priority.integer) | In het Spanning Tree Protocol heeft elke poort een unieke Port Identifier. Priority[hex] + poortnummer. |
| point-to-point-port (yes | no) | Of de poort met een bridge-poort is verbonden via full-duplex (yes) of half-duplex (no). |
| role (designated | root-port | alternate | backup | disabled) | Poortrol toegewezen door het (R/M)STP-algoritme: <code>disabled-port</code> - uitgeschakelde of inactieve poort.<code>root-port</code> - poort die naar de root bridge gericht is en het beste pad (laagste kosten) naar de root bridge heeft. Er wordt per bridge slechts één root port gekozen (behalve op de root bridge zelf).<code>alternative-port</code> - poort die naar de root bridge gericht is, maar geen verkeer gaat doorsturen. De poort biedt een reservepad naar de root bridge als de huidige root port uitvalt.<code>designated-port</code> - poort die van de root bridge af gericht is en verkeer vanaf de root bridge doorstuurt naar downstream-apparaten.<code>backup-port</code> - poort die van de root bridge af gericht is, maar wel verkeer gaat doorsturen. Poort die dient als back-up voor een designated port op hetzelfde segment. In RouterOS toont de monitoringeigenschap role RSTP-rollen, zoals alternate-port en backup-port, zelfs wanneer de STP-modus ingeschakeld is. Hoewel dit technisch gezien onjuist is, heeft het geen invloed op de werking van STP. Dat komt doordat STP alle geblokkeerde poorten hetzelfde behandelt, zonder onderscheid te maken in hun doel (bijv. als mogelijke reservepaden). De weergegeven rollen zijn simpelweg een weerspiegeling van de RSTP-functionaliteit en hebben geen praktische gevolgen wanneer STP gebruikt wordt. Zie voor meer details de pagina STP en RSTP. |
| root-path-cost (integer) | De totale kosten van het pad naar de root-bridge. |
| sending-rstp (yes | no) | Of de poort RSTP- of MSTP-BPDU-typen gebruikt. Een poort schakelt over naar het STP-type wanneer een poort met RSTP/MSTP ingeschakeld een STP-BPDU ontvangt. Deze instelling geeft niet aan of de BPDU's ook daadwerkelijk worden verzonden. |
| status (in-bridge | inactive) | Poortstatus:<code>in-bridge</code> - port is enabled<code>inactive</code> - port is disabled. |
| tx-rx-bpdu (integer) | Teller van verzonden/ontvangen bpdu-berichten. |
| tx-rx-tc (integer) | Verzonden/ontvangen berichten over topologiewijzigingen. |
| topology-changes (integer) | Teller voor topologiewijzigingen. |
[admin@MikroTik] /interface/bridge/port/monitor [find interface=ether1]
                  interface: ether1
                     status: in-bridge
                    port-id: 0x80.1
                       role: root-port
                  edge-port: no
        edge-port-discovery: yes
        point-to-point-port: yes
               external-fdb: no
               sending-rstp: yes
                   learning: yes
                 forwarding: yes
           actual-path-cost: 20000
    internal-root-path-cost: 20000
       designated-bridge-id: 0x1000.2C:C8:1B:FF:92:F4
   designated-internal-cost: 0
         designated-port-id: 0x80.1
  designated-remaining-hops: 20
                 tx-rx-bpdu: 3/63
        discard-transitions: 0
        forward-transitions: 1
                   tx-rx-tc: 2/0
           topology-changes: 1
       last-topology-change: 2m5s
           multicast-router: no
           hw-offload-group: switch1
          declared-vlan-ids: 1
        registered-vlan-ids: 1
Hosts-tabel
De hosts-tabel toont MAC-adressen die op een bridge-interface zijn geleerd. Deze tabel toont ook diverse flags die aanvullende informatie geven over elke host-regel. U benadert de hosts-tabel via het /interface/bridge/host submenu.
Submenu: /interface/bridge/host
| Property | Description |
|---|---|
| bridge (alleen-lezen: name) | De bridge waartoe de host-entry behoort |
| disabled (read-only: flag) | Geeft aan of de statische host-entry is uitgeschakeld |
| dynamic (read-only: flag) | Geeft aan of de host dynamisch is geleerd |
| external (read-only: flag) | Geeft aan of de host is geleerd uit een externe tabel, zoals een switchchip of de Wireless registration table. Statische host-entries die op hardware-offloaded bridge-poorten zijn toegevoegd tonen deze vlag niet |
| invalid (read-only: flag) | Geeft aan of de host-entry ongeldig is. Deze vlag kan verschijnen bij statisch geconfigureerde hosts op een interface die is verwijderd |
| local (read-only: flag) | Geeft aan of de host-entry vanuit de bridge zelf is gemaakt, waarbij alle lokale interfaces worden weergegeven |
| mac-address (alleen-lezen: MAC-adres) | Het MAC-adres van de host |
| on-interface (alleen-lezen: name) | De bridgepoort waarop de host is aangesloten |
Monitoring
Om de tabel met actieve hosts te bekijken, gebruikt u het commando print. De tabel toont alle MAC-adressen die op de bridge-interface zijn geleerd, samen met vlagindicatoren en verbindingsdetails.
[admin@MikroTik] /interface/bridge/host/print
Flags: X - disabled, I - invalid, D - dynamic, L - local, E - external
 #       MAC-ADDRESS        VID ON-INTERFACE            BRIDGE
0   D   B8:69:F4:C9:EE:D7      ether1                  bridge1
1   D   B8:69:F4:C9:EE:D8      ether2                  bridge1
2   DL  CC:2D:E0:E4:B3:38      bridge1                 bridge1
3   DL  CC:2D:E0:E4:B3:39      ether2                  bridge1
De uitvoer toont:
- D-vlag: Dynamisch geleerde MAC-adressen
- DL-vlag: MAC-adressen van lokale interfaces (de bridge zelf en de interfaces van zijn poorten)
- VID: VLAN ID die aan de hostvermelding is gekoppeld
- ON-INTERFACE: De bridge-poort waarop de host is geleerd
- BRIDGE: De bridge-interface waartoe de host behoort
Statische items
De bridge host-tabel ondersteunt het configureren van statische MAC-adresentries. Statische entries zijn nuttig in twee hoofdscenario's: het sturen van specifiek verkeer via een aangewezen poort, en het beveiligen van apparaatresources door dynamisch MAC-leren uit te schakelen en uitsluitend te vertrouwen op vooraf geconfigureerde statische entries.
De volgende tabel toont alle configureerbare parameters voor statische MAC-adresregels:
Submenu: /interface/bridge/host
| Property | Description |
|---|---|
| bridge (name; Standaard: none) | De bridge-interface waaraan het MAC-adres is toegewezen. |
| disabled (yes | no; Standaard: no) | Schakelt de statische MAC-adres-entry in of uit. |
| interface (name; Standaard: none) | Naam van de interface waarnaar het verkeer van het MAC-adres wordt doorgestuurd. |
| mac-address (MAC-adres; Standaard: ) | Het MAC-adres dat statisch aan de hosttabel moet worden toegevoegd. |
| vid (integer: 1..4094; Standaard: ) | Het VLAN ID dat is gekoppeld aan de statische MAC-adresvermelding. |
Voorbeeld: Gebruik het volgende commando om al het verkeer bestemd voor MAC-adres 4C:5E:0C:4D:12:43 uitsluitend via ether2 door te sturen:
/interface/bridge/host
add bridge=bridge1 interface=ether2 mac-address=4C:5E:0C:4D:12:43
Multicast-tabel
De Multicast Table toont informatie over multicast-groepslidmaatschappen die via IGMP/MLD snooping is geleerd. Wanneer IGMP/MLD snooping op een bridge is ingeschakeld, monitort het apparaat actief de IGMP/MLD-netwerkcommunicatie om een Multicast Database (MDB) op te bouwen van actieve multicast-groepen en de daarop geabonneerde poorten. De bridge gebruikt deze informatie vervolgens om multicastverkeer slim door te sturen, alleen naar poorten waarop geïnteresseerde ontvangers zijn aangesloten, in plaats van alle poorten te overspoelen met multicastverkeer.
Merk op dat pakketten die zijn geadresseerd aan de link-local multicastgroepen 224.0.0.0/24 en ff02::1 een uitzondering vormen op dit gedrag. Deze adressen worden altijd zonder beperking naar alle poorten en VLAN's geflood, omdat ze worden gebruikt voor de werking van netwerkprotocollen.
Om de huidige tabel met multicast database-items te bekijken, gebruikt u het commando print in het submenu van de multicast database.
Submenu: /interface/bridge/mdb
| Property | Description |
|---|---|
| bridge (alleen-lezen: name) | Toont de bridge-interface waartoe de vermelding behoort. |
| group (*read-only:*ipv4 | ipv6 |
| on-interface (alleen-lezen: name) | Toont de bridge poorten die geabonneerd zijn op de multicast groep. |
| vid (alleen-lezen: integer) | Toont het VLAN ID voor de multicastgroep; geldt alleen wanneer vlan-filtering is ingeschakeld. |
[admin@MikroTik] /interface/bridge/mdb/print
Flags: D - DYNAMIC
Columns: GROUP, VID, ON-PORTS, BRIDGE
 #   GROUP              VID  ON-PORTS  BRIDGE
 0 D ff02::2              1  bridge1   bridge1
 1 D ff02::6a             1  bridge1   bridge1
 2 D ff02::1:ff00:0       1  bridge1   bridge1
 3 D ff02::1:ff01:6a43    1  bridge1   bridge1
 4 D 229.1.1.1           10  ether2    bridge1
 5 D 229.2.2.2           10  ether3    bridge1
                             ether2
 6 D ff02::2             10  ether5    bridge1
                             ether3
                             ether2
                             ether4
Statische items
Sinds RouterOS versie 7.7 is het mogelijk statische MDB entries te maken voor IPv4 en IPv6 multicast groepen.
Submenu: /interface/bridge/mdb
| Property | Description |
|---|---|
| bridge (name; Standaard: ) | De bridge-interface waaraan de MDB-vermelding wordt toegewezen. |
| disabled (yes | no; Standaard: no) | Schakelt de statische MDB-entry uit of in. |
| group (ipv4 | ipv6 | MAC address; Default: ) | Het IPv4-, IPv6- of MAC-multicastadres. Er kunnen geen statische invoeren worden aangemaakt voor de link-local multicastgroepen 224.0.0.0/24 en ff02::1, omdat deze pakketten altijd op alle poorten en VLAN's worden geflood. |
| interface (name; Standaard: ) | De lijst met bridge-poorten waarnaar de multicastgroep wordt doorgestuurd. |
| vid (integer: 1..4094; Standaard: ) | Het VLAN ID waarop de MDB-entry wordt aangemaakt is alleen van toepassing wanneer vlan-filtering is ingeschakeld. Wanneer er geen VLAN ID is opgegeven, werkt de entry in shared-VLAN modus en wordt deze dynamisch toegepast op alle gedefinieerde VLAN ID's voor de betreffende poorten. |
Om bijvoorbeeld een statische MDB-entry aan te maken voor multicastgroep 229.10.10.10 op de poorten ether2 en ether3 in VLAN 10, gebruikt u het onderstaande commando:
/interface/bridge/mdb
add bridge=bridge1 group=229.10.10.10 interface=ether2,ether3 vid=10
Controleer de resultaten met het commando print:
[admin@MikroTik] > /interface/bridge/mdb/print where group=229.10.10.10
Columns: GROUP, VID, ON-PORTS, BRIDGE
 # GROUP         VID  ON-PORTS  BRIDGE
12 229.10.10.10   10  ether2    bridge1
                      ether3
Als een bepaalde IPv6-multicastgroep niet gesnoopt hoeft te worden en het gewenst is dat deze op alle poorten en VLAN's wordt gefloodt, is het mogelijk om een statische MDB-vermelding op alle VLAN's en poorten aan te maken, inclusief de bridge-interface zelf. Gebruik het onderstaande commando om een statische MDB-vermelding aan te maken voor multicastgroep ff02::2 op alle VLAN's en poorten (pas de instelling ports aan uw specifieke opstelling aan):
/interface/bridge/mdb
add bridge=bridge1 group=ff02::2 interface=bridge1,ether2,ether3,ether4,ether5

[admin@MikroTik] > /interface/bridge/mdb/print where group=ff02::2
Flags: D - DYNAMIC
Columns: GROUP, VID, ON-PORTS, BRIDGE
 #   GROUP    VID  ON-PORTS  BRIDGE
 0   ff02::2                 bridge1
15 D ff02::2    1  bridge1   bridge1
16 D ff02::2   10  bridge1   bridge1
                   ether2
                   ether3
                   ether4
                   ether5
17 D ff02::2   20  bridge1   bridge1
                   ether2
                   ether3
18 D ff02::2   30  bridge1   bridge1
                   ether2
                   ether3
Hardwarematige offloading van de bridge
Het is mogelijk om meerdere poorten samen te schakelen als een apparaat een ingebouwde switch-chip heeft. Waar een bridge een softwarefunctie is die CPU-resources verbruikt, stelt bridge hardware offloading u in staat de ingebouwde switch-chip te gebruiken om pakketten op wire speed door te sturen. Hiermee kunt u een hogere doorvoer bereiken als het correct is geconfigureerd.
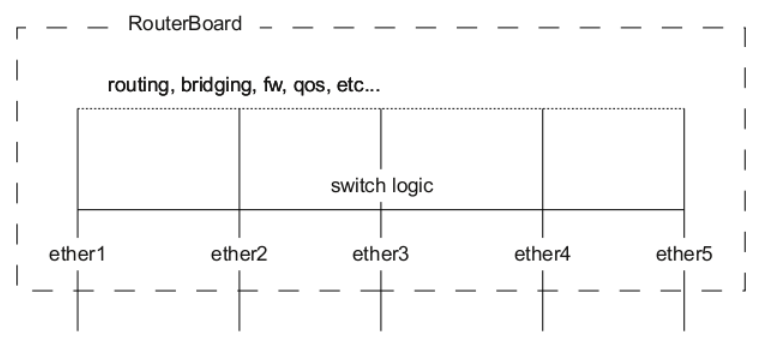
Een pakket dat door een van de poorten wordt ontvangen, gaat altijd eerst door de switchlogica. De switchlogica bepaalt naar welke poorten het pakket moet gaan, meestal op basis van het bestemmings-MAC-adres. Hardwarematig doorgestuurde pakketten zijn niet zichtbaar voor RouterOS (alleen de statistieken laten zien dat er een pakket is gepasseerd). Dat komt doordat het pakket al door de switchchip is verwerkt en de CPU nooit heeft bereikt.
Pakketten kunnen via de switch-CPU-poort naar de CPU worden doorgestuurd voor beheertoegang, routing, firewallregels of verkeersregeling. Dit vereist configuratie die specifiek is voor uw apparaat en toepassing. Raadpleeg de handleidingpagina van uw specifieke apparaat:
- Functies van de Marvell Prestera switch chip
- Switches uit de CRS1xx/2xx-serie
- Switches buiten de CRS-serie
Gevaar Bepaalde eigenschappen van de bridge en van Ethernet-poorten zijn direct gerelateerd aan de instellingen van de switchchip. Het wijzigen van zulke eigenschappen kan een reset van de switchchip veroorzaken, waardoor alle Ethernet-poorten tijdelijk worden uitgeschakeld. Hier moet rekening mee worden gehouden bij het wijzigen van eigenschappen in productieomgevingen. Tot zulke eigenschappen behoren DHCP Snooping, IGMP Snooping, VLAN-filtering, L2MTU, Flow Control en andere. Welke instellingen precies een reset van de switchchip kunnen veroorzaken, hangt af van het model van het apparaat.
Waarschuwing Switches uit de CRS1xx/2xx-serie ondersteunen meerdere hardware offloaded bridges per switchchip. Alle andere apparaten ondersteunen er slechts één. Gebruik
hw=yes/noonder/interface/bridge/portom te selecteren welke bridge hardware offloading gebruikt.
De volgende tabellen tonen welke bridge-functies ondersteund worden met hardware offloading (✓) of hardware offloading uitschakelen (✗) voor elk type switchchip:
MikroTik-apparaten met een Marvell Prestera Switch
Bijvoorbeeld: CRS3xx, CRS4xx, CRS5xx, CRS8xx, CCR2116, CCR2216, RDS2216. Zie Marvell Prestera switch chip features.
| Feature | HW Offload |
|---|---|
| STP/RSTP | ✓ |
| MSTP | ✓ |
| VLAN-filtering | ✓ |
| IGMP Snooping | ✓ |
| DHCP Snooping | ✓ |
| ARP-inspectie | ✓ |
| IP Source Guard | ✓ |
| DHCPv6 Snooping | ✓ |
| RA Guard | ✓ |
| Bonding¹ | ✓ |
| MLAG | ✓ |
| Horizon | ✗ |
¹ Alleen bonding-interfaces met mode=802.3ad (LACP), mode=balance-xor (statische LAG) en mode=active-backup worden in hardware offloaded. Andere modi ondersteunen geen HW offloading. De switch gebruikt altijd Layer2+Layer3+Layer4 voor de transmit hash policy; het wijzigen van de transmit hash policy heeft geen effect.
88E6393X, 88E6191X, 88E6190
Bijvoorbeeld: RB5009-serie, L009-serie, CCR2004-16G-2S+. Zie Switch Chip Features.
| Feature | HW Offload |
|---|---|
| STP/RSTP | ✓ |
| MSTP | ✓ |
| VLAN-filtering¹ | ✓ |
| IGMP Snooping² | ✓ |
| DHCP Snooping² | ✓ |
| ARP-inspectie | ✗ |
| IP Source Guard | ✗ |
| Bonding³ | ✓ |
| DHCPv6 Snooping | ✗ |
| RA Guard | ✗ |
| MLAG | ✗ |
| Horizon | ✗ |
¹ Ondersteunt geen ether-type=0x88a8 of ether-type=0x9100 (alleen de standaard ether-type=0x8100 wordt ondersteund). Geen ondersteuning voor tag-stacking=yes. Het gebruik van deze functies schakelt HW offload uit.
² Geen QinQ-ondersteuning, alleen de eerste VLAN-tag wordt geparseerd. Dubbel getagde DHCP- of IGMP-pakketten kunnen onjuist worden verwerkt.
³ Alleen bonding-interfaces met mode=802.3ad (LACP), mode=balance-xor (statische LAG) en mode=active-backup worden in hardware offloaded. Andere modi ondersteunen geen HW offloading. Beperkt tot Layer2 transmit hash; het wijzigen van de transmit hash policy heeft geen effect.
MT7621, MT7531, EN7523, RTL8367
Bijvoorbeeld: hEX S, hAP ax lite, hEX Refresh, RBM33G, RB4011, RB1100AHx4. Zie Switch Chip Features.
| Feature | HW Offload |
|---|---|
| STP/RSTP | ✓ |
| MSTP | ✓ |
| VLAN-filtering¹ | ✓ |
| IGMP Snooping | ✗ |
| DHCP Snooping | ✗ |
| ARP-inspectie | ✗ |
| IP Source Guard | ✗ |
| DHCPv6 Snooping | ✗ |
| RA Guard | ✗ |
| Bonding | ✗ |
| MLAG | ✗ |
| Horizon | ✗ |
¹ Ondersteunt geen ether-type=0x88a8 of ether-type=0x9100 (alleen de standaard ether-type=0x8100 wordt ondersteund). Geen ondersteuning voor tag-stacking=yes. Het gebruik van deze functies schakelt HW offload uit.
CRS1xx/CRS2xx-serie
Bijvoorbeeld: CRS105, CRS106, CRS109, CRS112, CRS125, CRS210, CRS212, CRS226. Zie CRS1xx/2xx series switches.
| Feature | HW Offload |
|---|---|
| STP/RSTP | ✓ |
| IGMP Snooping¹ | ✓ |
| DHCP Snooping¹ | ✓ |
| ARP-inspectie | ✗ |
| IP Source Guard | ✗ |
| MSTP | ✗ |
| VLAN-filtering | ✗ |
| DHCPv6 Snooping | ✗ |
| RA Guard | ✗ |
| Bonding | ✗ |
| MLAG | ✗ |
| Horizon | ✗ |
¹ Functie werkt niet correct in VLAN-switchingopstellingen.
QCA8337, Atheros8327, Atheros8316
Bijvoorbeeld: RB3011, RB1100AHx2, RB850Gx2, cAP ac, wAP ac, Audience, mANTBox, CCR1009. Zie Switch Chip Features.
| Feature | HW Offload |
|---|---|
| STP/RSTP | ✓ |
| DHCP Snooping¹ | ✓ |
| ARP-inspectie | ✗ |
| IP Source Guard | ✗ |
| MSTP | ✗ |
| VLAN-filtering | ✗ |
| IGMP Snooping | ✗ |
| DHCPv6 Snooping | ✗ |
| RA Guard | ✗ |
| Bonding | ✗ |
| MLAG | ✗ |
| Horizon | ✗ |
¹ Functie werkt niet correct in VLAN-switchingopstellingen.
Atheros8227, Atheros7240
Bijvoorbeeld: hAP lite, hEX lite, PowerBox, wsAP ac lite, RBmAP2nD. Zie Switch Chip Features.
| Feature | HW Offload |
|---|---|
| STP/RSTP | ✓ |
| MSTP | ✗ |
| VLAN-filtering | ✗ |
| IGMP Snooping | ✗ |
| DHCP Snooping | ✗ |
| ARP-inspectie | ✗ |
| IP Source Guard | ✗ |
| DHCPv6 Snooping | ✗ |
| RA Guard | ✗ |
| Bonding | ✗ |
| MLAG | ✗ |
| Horizon | ✗ |
IPQ-PPE, QCA8386, PIPE 98PX1012
Bijvoorbeeld: hAP ax-serie, cAP ax, Chateau ax-serie, hAP be³ Media, CCR2004-1G-12S+2XS. Zie Switch Chip Features.
| Feature | HW Offload |
|---|---|
| STP/RSTP | ✗ |
| MSTP | ✗ |
| VLAN-filtering | ✗ |
| IGMP Snooping | ✗ |
| DHCP Snooping | ✗ |
| ARP-inspectie | ✗ |
| IP Source Guard | ✗ |
| DHCPv6 Snooping | ✗ |
| RA Guard | ✗ |
| Bonding | ✗ |
| MLAG | ✗ |
| Horizon | ✗ |
Gevaar Het gebruik van
protocol-mode=noneop IPQ-PPE schakelt een HW-offloaded bridge in en kan problemen veroorzaken.
Het wordt aanbevolen een niet-HW-offloaded bridge te gebruiken door de standaardinstellingprotocol-mode=rstpte behouden of door handmatighw=noin te stellen onder/interface/bridge/port.
Example
Het volgende voorbeeld demonstreert hoe u port switching configureert met een bridge waarbij hardware offloading is ingeschakeld. Deze configuratie maakt een bridge-interface aan en voegt meerdere Ethernet-interfaces toe als bridge ports. De bridge port instelling hw=yes wordt standaard gebruikt.
/interface bridge
add name=bridge1
/interface bridge port
add bridge=bridge1 interface=ether2
add bridge=bridge1 interface=ether3
add bridge=bridge1 interface=ether4
add bridge=bridge1 interface=ether5
Controleer of hardware offloading actief is door de H-vlag in de bridge port-tabel te bekijken:
[admin@MikroTik] /interface/bridge/port/print
Flags: H - HW-OFFLOAD
Columns: INTERFACE, BRIDGE, HW, HORIZON, TRUSTED, TRUSTED-RA, TRUSTED-DHCPV6, FAST-LEAVE, BPDU-GUARD, EDGE, POINT-TO-POINT, PVID, FRAME-TYPES
#   INTERFACE  BRIDGE   HW   HORIZON  TRUSTED  TRUSTED-RA  TRUSTED-DHCPV6  FAST-LEAVE  BPDU-GUARD  EDGE  POINT-TO-POINT  PVID  FRAME-TYPES
0 H ether2     bridge1  yes  none     no       no          no              no          no          auto  auto               1  admit-all
1 H ether3     bridge1  yes  none     no       no          no              no          no          auto  auto               1  admit-all
2 H ether4     bridge1  yes  none     no       no          no              no          no          auto  auto               1  admit-all
3 H ether5     bridge1  yes  none     no       no          no              no          no          auto  auto               1  admit-all
VLAN-filtering op de bridge
VLAN-filtering op de bridge maakt VLAN-bewust forwarding op Layer 2 mogelijk en staat het wijzigen van VLAN-tags binnen de bridge toe. Door deze functie werkt de bridge meer als een traditionele Ethernet-switch en worden compatibiliteitsproblemen met Spanning Tree opgelost die kunnen optreden wanneer VLAN-interfaces gebridged worden. Het configureren van VLAN-filtering op de bridge wordt sterk aanbevolen om te voldoen aan de standaarden STP (IEEE 802.1D) en RSTP (IEEE 802.1W), en het is verplicht om ondersteuning voor MSTP (IEEE 802.1s) in RouterOS in te schakelen.
De belangrijkste VLAN-instelling is vlan-filtering, die globaal de VLAN-bewustheid en de verwerking van VLAN-tags voor de bridge regelt. Wanneer vlan-filtering op no is ingesteld, negeert de bridge VLAN-tags, werkt hij in de modus shared-VLAN-learning (SVL) en kan hij de VLAN-tags van pakketten niet wijzigen. Het inschakelen van vlan-filtering activeert alle VLAN-gerelateerde functionaliteit van de bridge en schakelt over naar de modus independent-VLAN-learning (IVL). Naast het samenvoegen van poorten voor Layer 2-forwarding functioneert de bridge zelf als een interface en heeft daarom een Port VLAN ID (pvid).
Waarschuwing Momenteel kunnen MikroTik-apparaten met een Marvell Prestera-switch en met RTL8367-, 88E6393X-, 88E6191X-, 88E6190-, MT7621-, MT7531- en EN7523-switchchips (sinds RouterOS v7) bridge VLAN filtering en hardware offloading tegelijkertijd gebruiken. Andere apparaten kunnen niet profiteren van de voordelen van een ingebouwde switchchip wanneer bridge VLAN filtering is ingeschakeld. Deze apparaten moeten worden geconfigureerd volgens de methode die in de handleiding Basic VLAN switching wordt beschreven. Het gebruik van een onjuiste configuratiemethode kan doorvoerproblemen in uw netwerk veroorzaken.
Bridge VLAN-tabel
De Bridge VLAN-tabel definieert het poortlidmaatschap per VLAN en geeft de VLAN-tag-actie voor uitgaand verkeer aan. Poorten die als tagged zijn geconfigureerd, verzenden frames met hun bijbehorende VLAN ID, terwijl poorten die als untagged zijn geconfigureerd de VLAN-tag verwijderen voordat ze frames verzenden. Bridge-poorten waarbij frame-types is ingesteld op admit-all of admit-only-untagged-and-priority-tagged worden automatisch als untagged poorten toegevoegd voor hun geconfigureerde PVID.
Submenu: /interface/bridge/vlan
| Property | Description |
|---|---|
| bridge (name; Standaard: none) | De bridge-interface waarop deze VLAN-entry van toepassing is. |
| disabled (yes | no; Standaard: no) |
| tagged (interface; Default: none) | Interfaces of interface list die frames met een VLAN-tag verzenden. Deze instelling accepteert door komma's gescheiden waarden, bijvoorbeeld tagged=ether1,ether2. |
| untagged (interface; Default: none) | Interfaces of interface list die frames zonder VLAN-tag verzenden. Deze instelling accepteert door komma's gescheiden waarden, bijvoorbeeld untagged=ether3,ether4. |
| vlan-ids (integer 1..4094; Default: 1) | Het VLAN ID of de lijst met VLAN ID's voor deze poortconfiguratie. Deze instelling accepteert zowel bereiken van VLAN ID's als door komma's gescheiden waarden, bijvoorbeeld vlan-ids=100-115,120,122,128-130. |
Gevaar Met de parameter
vlan-idskan een set of een bereik van VLAN's worden opgegeven, maar dit mag alleen worden gebruikt voor configuraties van tagged poorten. Wanneer er meerdere VLAN's worden opgegeven voor configuraties van access-poorten, kunnen tagged pakketten als untagged pakketten via de verkeerde access-poort worden verzonden, ongeacht de PVID-waarde.
Waarschuwing Zorg ervoor dat alle vereiste interfaces aan de bridge VLAN-tabel worden toegevoegd wanneer u bridge VLAN filtering gebruikt.
Om routingfuncties op hetzelfde apparaat correct te laten werken via poorten die bridge VLAN filtering gebruiken, moet u toegang tot de bridge-interface toestaan (dit omvat de switch-cpu poort wanneer hardware-offloaded VLAN filtering wordt gebruikt). Dit kan handmatig worden gedaan door de bridge-interface zelf als tagged poort aan de VLAN-tabel toe te voegen. Sinds RouterOS v7.16 gebeurt dit automatisch wanneer een VLAN-interface wordt toegevoegd aan een bridge waarop VLAN filtering is ingeschakeld (er verschijnt een dynamische entry met de opmerking "added by vlan on bridge" onder het menu /interface/bridge/vlan). Meer voorbeelden vindt u in de secties over inter-VLAN-routing en beheertoegang.
Sinds RouterOS 7.20 wordt er een dynamisch getagd item met de naam "added by switch-cpu" toegevoegd wanneer hetzelfde VLAN ID zich over meerdere switchchips uitstrekt of zowel op hardware- als softwarepoorten wordt gebruikt.
Gevaar Wanneer u toegang tot de CPU toestaat, geeft u vanaf een specifieke poort toegang tot de router/switch zelf. Dat is niet altijd gewenst. Zorg ervoor dat u passende firewall filter-regels instelt om uw apparaat te beveiligen wanneer CPU-toegang vanaf een specifieke VLAN-ID en poort is toegestaan. Gebruik firewall filter-regels om alleen toegang tot de benodigde services toe te staan.
Waarschuwing Onjuist geconfigureerde bridge VLAN filtering kan beveiligingsproblemen veroorzaken. Zorg ervoor dat u volledig begrijpt hoe de Bridge VLAN table werkt voordat u uw apparaat in een productieomgeving inzet.
Instellingen van bridge-poorten
Elke bridge-poort heeft meerdere VLAN-gerelateerde instellingen die het untagged VLAN-lidmaatschap, het gedrag voor VLAN-tagging en -untagging en de pakketfiltering op basis van de aanwezigheid van een VLAN-tag regelen.
Submenu: /interface/bridge/port
| Property | Description |
|---|---|
| frame-types (admit-all | admit-only-untagged-and-priority-tagged |
| ingress-filtering (yes | no; Standaard: yes) |
| pvid (integer: 1..4094; Standaard: 1) | Port VLAN ID (pvid) geeft aan aan welk VLAN het ongetagde inkomende verkeer wordt toegewezen. Deze eigenschap heeft alleen effect wanneer vlan-filtering is ingesteld op yes. |
| tag-stacking (yes | no; Standaard: no) |
Hosttabel van de bridge
De Bridge-hosttabel toont MAC-adressen die op een bridge-interface zijn geleerd. Wanneer vlan-filtering is ingeschakeld, toont de tabel ook het VLAN ID dat bij elk geleerd MAC-adres hoort, waardoor de modus independent VLAN learning (IVL) mogelijk wordt.
[admin@MikroTik] > /interface/bridge/host/print where !local
Flags: X - disabled, I - invalid, D - dynamic, L - local, E - external
 #       MAC-ADDRESS        VID ON-INTERFACE       BRIDGE
0   D   CC:2D:E0:E4:B3:AA  300 ether3             bridge1
1   D   CC:2D:E0:E4:B3:AB  400 ether4             bridge1
VLAN-voorbeeld: trunk- en access-poorten
Deze sectie laat zien hoe u een eenvoudige VLAN-opzet configureert met één trunkpoort en meerdere accesspoorten. De trunkpoort (ether2) transporteert getagd VLAN-verkeer tussen switches of naar een router, terwijl accesspoorten (ether6, ether7, ether8) verbinding maken met eindapparaten en ongetagd VLAN-verkeer gebruiken.
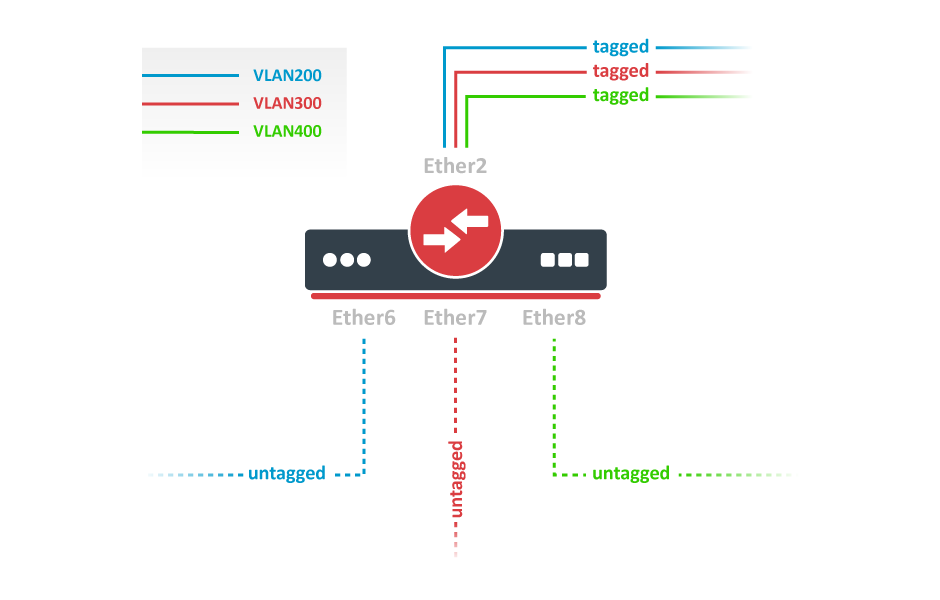
Stap 1: Maak de bridge-interface aan
Maak een bridge-interface met vlan-filtering uitgeschakeld. Dit is belangrijk omdat het inschakelen van VLAN-filtering het verkeer onmiddellijk beperkt, waardoor u buitengesloten kunt raken van het apparaat voordat de configuratie voltooid is. Raadpleeg voor gedetailleerde informatie over het beheren van toegang tot het apparaat tijdens de VLAN-configuratie de sectie Management access configuration.
/interface/bridge
add name=bridge1 vlan-filtering=no
Stap 2: Voeg bridge-poorten toe en configureer de PVID
Voeg de fysieke interfaces toe aan de bridge en configureer de Port VLAN ID (pvid) voor accesspoorten. De pvid bepaalt aan welk VLAN untagged verkeer wordt toegewezen wanneer het de bridge binnenkomt. De instelling frame-types bepaalt welk soort verkeer elke poort accepteert: alleen tagged, alleen untagged, of beide.
/interface/bridge/port
add bridge=bridge1 interface=ether2 frame-types=admit-only-vlan-tagged
add bridge=bridge1 interface=ether6 pvid=200 frame-types=admit-only-untagged-and-priority-tagged
add bridge=bridge1 interface=ether7 pvid=300 frame-types=admit-only-untagged-and-priority-tagged
add bridge=bridge1 interface=ether8 pvid=400 frame-types=admit-only-untagged-and-priority-tagged
Stap 3: Bridge VLAN Table-vermeldingen aanmaken
Maak de vermeldingen in de bridge VLAN-tabel aan. De trunkpoort (ether2) moet geconfigureerd worden als tagged lid, wat betekent dat deze frames met VLAN-tags verzendt en ontvangt. Accesspoorten worden automatisch toegevoegd als untagged leden op basis van hun pvid-instelling, dus u hoeft alleen de tagged poort in elke VLAN-vermelding op te geven.
/interface/bridge/vlan
add bridge=bridge1 tagged=ether2 vlan-ids=200
add bridge=bridge1 tagged=ether2 vlan-ids=300
add bridge=bridge1 tagged=ether2 vlan-ids=400
Stap 4: VLAN-filtering inschakelen
Zodra alle VLAN-instellingen zijn geconfigureerd, schakelt u VLAN-filtering in op de bridge om de VLAN-functionaliteit te activeren.
/interface/bridge/set bridge1 vlan-filtering=yes
Stap 5: (Optioneel) Ongetagd verkeer weigeren
Als optionele beveiligingsmaatregel kunt u de bridge zo instellen dat untagged verkeer wordt geweigerd door het frame-type te wijzigen. Dit voorkomt dat het standaard VLAN 1 (pvid=1) wordt gebruikt en zorgt ervoor dat alleen correct getagd verkeer wordt geaccepteerd.
/interface/bridge/set bridge1 frame-types=admit-only-vlan-tagged
VLAN-voorbeeld - Trunk- en hybride poorten
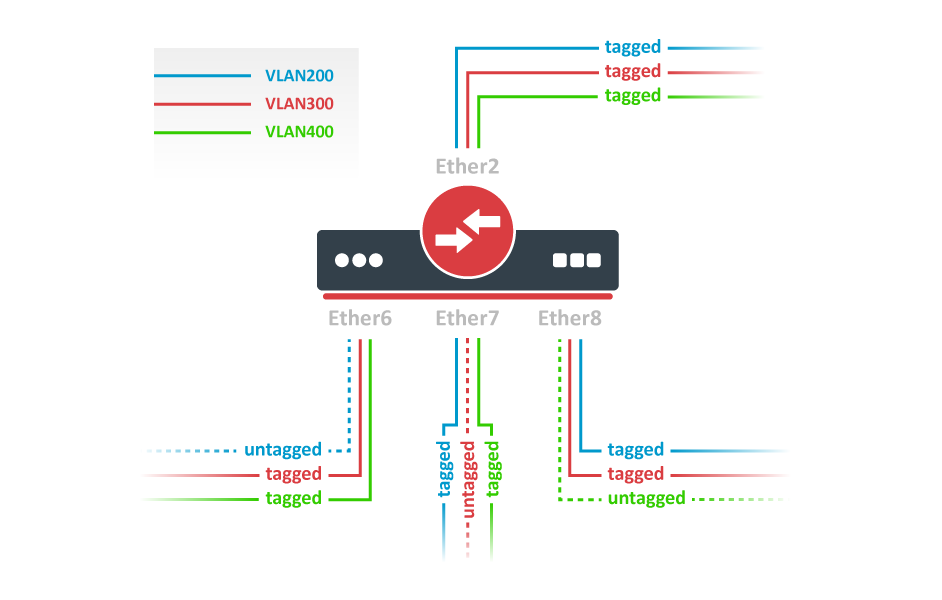
Maak een bridge met uitgeschakelde vlan-filtering om te voorkomen dat u de toegang tot de router verliest voordat de VLAN's volledig zijn geconfigureerd. Als u beheertoegang tot de bridge nodig hebt, raadpleeg dan de sectie Management access configuration.
/interface/bridge
add name=bridge1 vlan-filtering=no
Voeg bridge-poorten toe en geef de pvid op voor hybride VLAN-poorten om untagged verkeer aan het bedoelde VLAN toe te wijzen. Gebruik de instelling frame-types om op ether2 alleen tagged pakketten te accepteren.
/interface/bridge/port
add bridge=bridge1 interface=ether2 frame-types=admit-only-vlan-tagged
add bridge=bridge1 interface=ether6 pvid=200
add bridge=bridge1 interface=ether7 pvid=300
add bridge=bridge1 interface=ether8 pvid=400
Voeg Bridge VLAN-entries toe en geef daarin de tagged poorten op. In dit voorbeeld wordt egress VLAN-tagging ook gedaan op de poorten ether6, ether7 en ether8, waardoor het hybride poorten worden. Bridge-poorten waarbij frame-types is ingesteld op admit-all worden automatisch toegevoegd als untagged poorten voor het pvid VLAN.
/interface/bridge/vlan
add bridge=bridge1 tagged=ether2,ether7,ether8 vlan-ids=200
add bridge=bridge1 tagged=ether2,ether6,ether8 vlan-ids=300
add bridge=bridge1 tagged=ether2,ether6,ether7 vlan-ids=400
Schakel tot slot, wanneer de VLAN-configuratie voltooid is, Bridge VLAN Filtering in.
/interface/bridge/set bridge1 vlan-filtering=yes
Een optionele stap is om frame-types=admit-only-vlan-tagged in te stellen op de bridge interface om het standaard untagged VLAN 1 (pvid=1) uit te schakelen.
/interface/bridge/set bridge1 frame-types=admit-only-vlan-tagged
Gevaar U hoeft access-poorten niet als untagged poorten toe te voegen, omdat ze dynamisch worden toegevoegd als untagged poorten met de VLAN-ID die in
pvidis opgegeven; u kunt alleen de trunkpoort als tagged poort opgeven. Alle poorten met dezelfdepvidworden als untagged poorten in één entry toegevoegd. U moet er rekening mee houden dat de bridge zelf ook een poort is en ook eenpvid-waarde heeft; dat betekent dat de bridgepoort eveneens als untagged poort wordt toegevoegd voor de poorten met dezelfdepvid. U kunt dit gedrag omzeilen door op alle poorten een anderepvidin te stellen (ook op de trunkpoort en de bridge zelf), of doorframe-typeopaccept-only-vlan-taggedte zetten.
VLAN-voorbeeld - InterVLAN-routering via een bridge
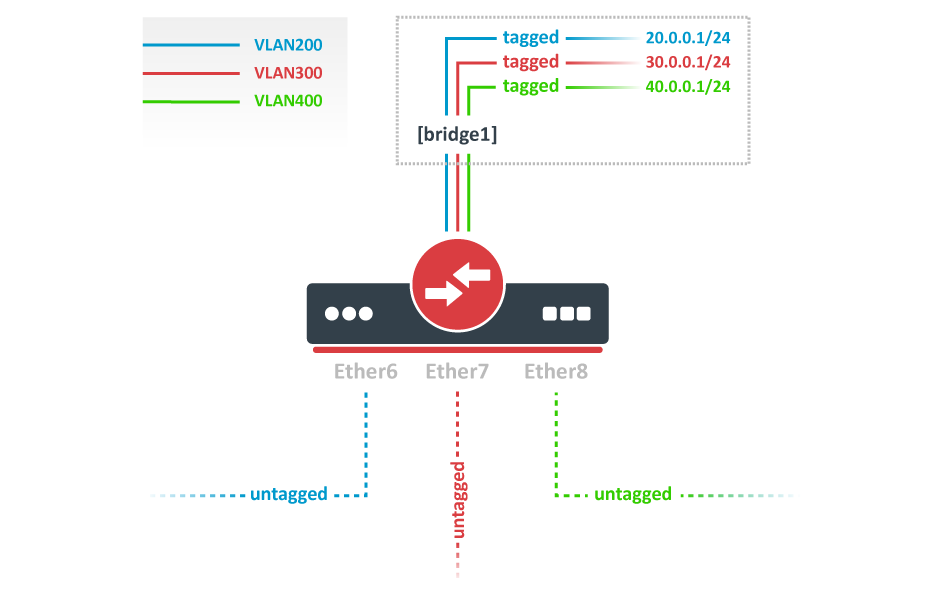
Maak een bridge met uitgeschakelde vlan-filtering om te voorkomen dat u de toegang tot de router verliest voordat de VLAN's volledig zijn geconfigureerd. Als u beheertoegang tot de bridge nodig hebt, raadpleeg dan de sectie Management access configuration.
/interface/bridge
add name=bridge1 vlan-filtering=no
Voeg bridge-poorten toe en geef de pvid op voor VLAN-accesspoorten om hun untagged verkeer aan het bedoelde VLAN toe te wijzen. Gebruik de instelling frame-types om alleen untagged pakketten te accepteren.
/interface/bridge/port
add bridge=bridge1 interface=ether6 pvid=200 frame-types=admit-only-untagged-and-priority-tagged
add bridge=bridge1 interface=ether7 pvid=300 frame-types=admit-only-untagged-and-priority-tagged
add bridge=bridge1 interface=ether8 pvid=400 frame-types=admit-only-untagged-and-priority-tagged
Voeg Bridge VLAN-entries toe en geef daarin de tagged poorten op. In dit voorbeeld is de bridge1 interface de VLAN-trunk die verkeer verder stuurt voor InterVLAN-routing. Bridge-poorten waarbij frame-types is ingesteld op admit-only-untagged-and-priority-tagged worden automatisch toegevoegd als untagged poorten voor het pvid VLAN.
/interface/bridge/vlan
add bridge=bridge1 tagged=bridge1 vlan-ids=200
add bridge=bridge1 tagged=bridge1 vlan-ids=300
add bridge=bridge1 tagged=bridge1 vlan-ids=400
Configureer VLAN-interfaces op bridge1 om de verwerking van getagd VLAN-verkeer op routingniveau mogelijk te maken en stel IP-adressen in om routering tussen de VLAN's te waarborgen zoals gepland.
/interface/vlan
add interface=bridge1 name=VLAN200 vlan-id=200
add interface=bridge1 name=VLAN300 vlan-id=300
add interface=bridge1 name=VLAN400 vlan-id=400

/ip/address
add address=20.0.0.1/24 interface=VLAN200
add address=30.0.0.1/24 interface=VLAN300
add address=40.0.0.1/24 interface=VLAN400
Schakel tot slot, wanneer de VLAN-configuratie voltooid is, Bridge VLAN Filtering in:
/interface/bridge/set bridge1 vlan-filtering=yes
Een optionele stap is om frame-types=admit-only-vlan-tagged in te stellen op de bridge interface om het standaard untagged VLAN 1 (pvid=1) uit te schakelen.
/interface/bridge/set bridge1 frame-types=admit-only-vlan-tagged
Sinds RouterOS v7 is het mogelijk verkeer te routeren met L3 HW offloading op bepaalde apparaten. Zie voor meer details L3 Hardware Offloading.
Configuratie van de beheertoegang
Er zijn meerdere manieren om beheertoegang in te stellen op een apparaat dat bridge VLAN filtering gebruikt. Hieronder staan enkele van de meest populaire benaderingen om de toegang tot een router/switch correct in te schakelen. Begin met het aanmaken van een bridge zonder VLAN filtering ingeschakeld:
/interface/bridge
add name=bridge1 vlan-filtering=no
Untagged toegang zonder VLAN-filtering
In gevallen waarin VLAN-filtering niet op de bridge is ingeschakeld en beheertoegang via untagged verkeer vereist is, is de configuratie eenvoudig. De enige noodzakelijke stap is het rechtstreeks toewijzen van een IP-adres aan de bridge-interface zelf. Aangezien de bridge op Layer 2 zonder VLAN-tagging werkt, kan al het untagged verkeer dat de bridge-poorten binnenkomt zonder aanvullende configuratie communiceren met het IP-adres dat aan de bridge-interface is toegewezen.
/ip/address
add address=192.168.99.1/24 interface=bridge1
Deze aanpak biedt de eenvoudigste methode om de router of switch te benaderen voor beheerdoeleinden wanneer VLAN-filtering geen deel uitmaakt van het netwerkontwerp.
Getagde toegang zonder VLAN-filtering
Deze methode wordt gebruikt wanneer u de router/switch wilt beheren via getagd VLAN-verkeer, maar zonder bridge VLAN-filtering in te schakelen. In dit scenario wordt bovenop de bridge een aparte VLAN-interface gemaakt om het getagde beheerverkeer af te handelen. Deze aanpak is nuttig wanneer u het apparaat via een specifiek VLAN ID moet benaderen terwijl u de bridge-configuratie eenvoudig en overzichtelijk houdt.
Om getagde managementtoegang te configureren, maakt u eerst een VLAN-interface op de bridge met het gewenste VLAN ID, en wijst u vervolgens een IP-adres aan die VLAN-interface toe. Hierdoor is de router bereikbaar via het getagde VLAN terwijl de bridge in zijn standaardtoestand blijft (zonder dat VLAN-filtering is ingeschakeld). De VLAN-interface fungeert als een logische sub-interface die het MAC-adres van de bovenliggende bridge-interface overneemt.
/interface/vlan
add interface=bridge1 name=MGMT vlan-id=99
/ip/address
add address=192.168.99.1/24 interface=MGMT
Deze configuratie maakt een management-VLAN (VLAN 99) op de bridge, waardoor het apparaat bereikbaar is op IP-adres 192.168.99.1 via elke poort die met VLAN 99 getagd verkeer transporteert.
Getagde toegang met VLAN-filtering
In scenario's waarin VLAN filtering is ingeschakeld op de bridge en beheertoegang via tagged verkeer vereist is, zijn aanvullende configuratiestappen nodig. Met deze methode kunt u de beheerinterface van de router/switch bereiken via een specifiek VLAN ID (VLAN 99 in dit voorbeeld) met tagged verkeer op aangewezen poorten.
Maak eerst een VLAN-interface bovenop de bridge en wijs er een IP-adres aan toe. Deze VLAN-interface verwerkt het getagde beheerverkeer:
/interface/vlan
add interface=bridge1 name=MGMT vlan-id=99
/ip/address
add address=192.168.99.1/24 interface=MGMT
Vervolgens moet u de juiste items toevoegen aan de bridge VLAN-tabel om tagged verkeer toe te staan op de poorten waarvandaan beheertoegang wordt gestart. Als u het apparaat bijvoorbeeld wilt benaderen vanaf de poorten ether3, ether4 en sfp-sfpplus1 met VLAN 99 tagged verkeer, neem dan de interface bridge1 zelf op in de lijst met tagged poorten (de bridge-interface moet tagged zijn zodat de VLAN-interface met de switch-CPU kan communiceren):
/interface/bridge/vlan
add bridge=bridge1 tagged=bridge1,ether3,ether4,sfp-sfpplus1 vlan-ids=99
Zodra de VLAN-tabel correct is geconfigureerd, kunt u VLAN-filtering op de bridge inschakelen:
/interface/bridge/set bridge1 vlan-filtering=yes
Deze configuratie maakt beheertoegang mogelijk via getagd VLAN 99-verkeer, met behoud van de beveiligingsvoordelen van VLAN-filtering. De bridge-interface zelf is opgenomen als getagd lid om correcte communicatie tussen de VLAN-interface en de switch-CPU te garanderen voor routering en beheer.
Untagged toegang met VLAN-filtering
Wanneer bridge VLAN-filtering is ingeschakeld en u het apparaat via untagged verkeer moet benaderen, moet u ervoor zorgen dat de management-VLAN-interface hetzelfde VLAN ID gebruikt als het VLAN ID van de untagged poort (ingesteld via de parameter pvid). Zo kan untagged verkeer van access-poorten correct communiceren met de beheerinterface van de router.
Maak eerst een VLAN-interface op de bridge en wijs er een IP-adres aan toe, net zoals in het vorige voorbeeld. Deze VLAN-interface verwerkt het beheerverkeer:
/interface/vlan
add interface=bridge1 name=MGMT vlan-id=99
/ip/address
add address=192.168.99.1/24 interface=MGMT
Als u bijvoorbeeld wilt dat de untagged poorten ether2 en ether3 kunnen communiceren met de VLAN 99-beheerinterface, moeten deze poorten worden geconfigureerd met een pvid-waarde die overeenkomt met het VLAN-ID van het beheer-VLAN. Daarnaast moet u de bridge-interface zelf als tagged poortlid aan de VLAN-tabel toevoegen, waardoor de router het getagde beheerverkeer kan verwerken. U kunt indien nodig voor uw specifieke netwerktopologie ook extra tagged poorten toevoegen (zie de vorige voorbeelden voor meer details over de configuratie van tagged poorten):
/interface/bridge/port
set [find interface=ether2] pvid=99
set [find interface=ether3] pvid=99
/interface/bridge/vlan
add bridge=bridge1 tagged=bridge1 untagged=ether2,ether3 vlan-ids=99
Zodra u de configuratie van de VLAN-tabel hebt voltooid, kunt u VLAN-filtering op de bridge inschakelen. Hiermee wordt alle VLAN-gerelateerde functionaliteit geactiveerd en begint het filteren van verkeer op basis van uw VLAN-instellingen:
/interface/bridge/set bridge1 vlan-filtering=yes
Het ongetagde VLAN voor de bridge-interface wijzigen
Als VLAN-filtering wordt gebruikt, is het mogelijk om het untagged VLAN ID voor de bridge-interface te wijzigen met de instelling pvid. Merk op dat het aanmaken van routeerbare VLAN-interfaces en het toestaan van getagd verkeer op de bridge een flexibelere en over het algemeen aanbevolen optie is.
Maak eerst een IP-adres aan op de bridge-interface.
/ip/address
add address=192.168.99.1/24 interface=bridge1
Untagged verkeer van bridge1 moet bijvoorbeeld kunnen communiceren met de untagged poorten ether2 en ether3 en de tagged poort sfp-sfpplus1 in VLAN 99. Om dit te bereiken moeten bridge1, ether2 en ether3 met dezelfde pvid worden geconfigureerd en moet sfp-sfpplus1 als tagged lid worden toegevoegd.
/interface/bridge
set [find name=bridge1] pvid=99
/interface/bridge/port
set [find interface=ether2] pvid=99
set [find interface=ether3] pvid=99
/interface/bridge/vlan
add bridge=bridge1 tagged=sfp-sfpplus1 untagged=bridge1,ether2,ether3 vlan-ids=99
Daarna kunt u VLAN-filtering inschakelen:
/interface/bridge/set bridge1 vlan-filtering=yes
Waarschuwing Als de verbinding met de router/switch via een IP-adres niet nodig is, kunnen de stappen voor het toevoegen van een IP-adres worden overgeslagen, aangezien een verbinding met de router/switch via Layer2-protocollen (bijv. MAC-telnet) hoe dan ook werkt.
VLAN Tunneling (QinQ)
Sinds RouterOS v6.43 voldoet de RouterOS bridge aan IEEE 802.1ad en is het mogelijk VLAN IDs te filteren op basis van het Service VLAN ID (0x88a8) in plaats van het Customer VLAN ID (0x8100). Dezelfde principes kunnen worden toegepast als bij IEEE 802.1Q VLAN filtering (dezelfde voorbeeldopstellingen kunnen worden gebruikt). Hieronder staat een topologie voor een gebruikelijke Provider bridge:
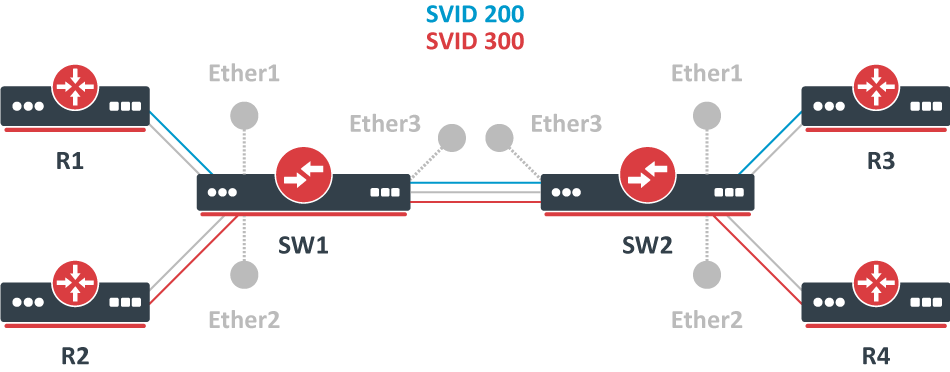
In dit voorbeeld kunnen R1, R2, R3, en R4 willekeurig VLAN-getagd verkeer versturen via 802.1Q (CVID), maar SW1 en SW2 moeten het verkeer tussen de routers zo isoleren dat R1 alleen met R3 kan communiceren en R2 alleen met R4. Daarvoor kunt u al het inkomende verkeer taggen met een SVID en deze VLAN's alleen op bepaalde poorten toestaan. Begin met het inschakelen van de service tag 0x88a8, geïntroduceerd door 802.1ad, op de bridge. Gebruik deze commando's op SW1 en SW2:
/interface/bridge
add name=bridge1 vlan-filtering=no ether-type=0x88a8
In deze opstelling worden ether1 en ether2 access ports (untagged); gebruik de parameter pvid om al het inkomende verkeer op elke poort te taggen en gebruik deze commando's op SW1 en SW2:
/interface/bridge/port
add interface=ether1 bridge=bridge1 pvid=200
add interface=ether2 bridge=bridge1 pvid=300
add interface=ether3 bridge=bridge1
Geef de tagged en untagged poorten op in de bridge VLAN-tabel. Gebruik deze commando's op SW1 en SW2:
/interface/bridge/vlan
add bridge=bridge1 tagged=ether3 untagged=ether1 vlan-ids=200
add bridge=bridge1 tagged=ether3 untagged=ether2 vlan-ids=300
Wanneer de bridge VLAN-tabel is geconfigureerd, kunt u bridge VLAN-filtering inschakelen. Gebruik deze commando's op SW1 en SW2:
/interface/bridge/set bridge1 vlan-filtering=yes
Gevaar Door vlan-filtering in te schakelen filtert u verkeer weg dat voor de CPU bestemd is. Voordat u VLAN-filtering inschakelt, moet u ervoor zorgen dat u een beheerpoort hebt ingesteld.
Merk op dat als u het nieuwe EtherType/TPID 0x88a8 (service tag) gebruikt en u ook een VLAN-interface nodig hebt voor uw Service VLAN, u ook de parameter use-service-tag op de VLAN-interface moet toepassen.
Gevaar Wanneer
ether-type=0x8100is geconfigureerd, controleert de bridge de buitenste VLAN-tag om te zien of deze EtherType0x8100gebruikt. Als de bridge een pakket ontvangt met een buitenste tag met een andere EtherType, markeert hij het pakket alsuntagged. Aangezien RouterOS alleen de buitenste tag van een pakket controleert, is het niet mogelijk om 802.1Q-pakketten te filteren wanneer het 802.1ad-protocol wordt gebruikt.
Waarschuwing Momenteel kunnen alleen MikroTik-apparaten met een Marvell Prestera-switch hardware offloaded VLAN filtering uitvoeren met de Service tag, EtherType/TPID
0x88a8.
Gevaar Apparaten met de switch chip Marvell-98DX3257 (bijv. de CRS354-serie) ondersteunen geen VLAN filtering op 1Gbps Ethernet-interfaces voor andere VLAN-types (
0x88a8en0x9100).
Tag stacking
Sinds RouterOS v6.43 is het mogelijk geforceerd een nieuwe VLAN tag toe te voegen bovenop bestaande VLAN tags. Deze functie kan worden gebruikt om een CVID stacking opstelling te realiseren, waarbij een CVID (0x8100) tag vóór een bestaande CVID tag wordt geplaatst. Dit type opstelling lijkt sterk op de Provider bridge opstelling. Om dezelfde opstelling te realiseren, maar met meerdere CVID tags (CVID stacking), kunnen we dezelfde topologie gebruiken:
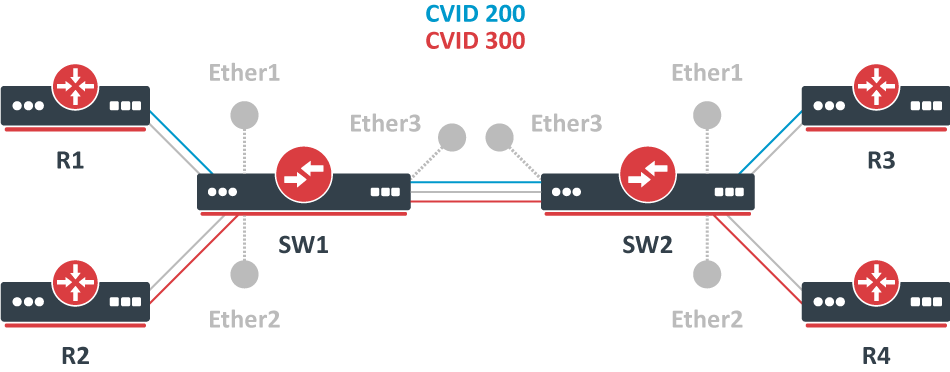
In dit voorbeeld kunnen R1, R2, R3, en R4 willekeurig VLAN-getagd verkeer versturen; dat kan 802.1ad, 802.1Q of een ander type verkeer zijn, maar SW1 en SW2 moeten het verkeer tussen de routers zo isoleren dat R1 alleen met R3 kan communiceren en R2 alleen met R4. Daarvoor kunt u al het inkomende verkeer taggen met een nieuwe CVID-tag en deze VLAN's alleen op bepaalde poorten toestaan. Begin met het selecteren van het juiste EtherType; gebruik deze commando's op SW1 en SW2:
/interface/bridge
add name=bridge1 vlan-filtering=no ether-type=0x8100
In deze opstelling negeren ether1 en ether2 alle aanwezige VLAN-tags en voegen ze een nieuwe VLAN-tag toe. Gebruik de parameter pvid om al het inkomende verkeer op elke poort te taggen en sta tag-stacking toe op deze poorten. Gebruik deze commando's op SW1 en SW2:
/interface/bridge/port
add interface=ether1 bridge=bridge1 pvid=200 tag-stacking=yes
add interface=ether2 bridge=bridge1 pvid=300 tag-stacking=yes
add interface=ether3 bridge=bridge1
Geef de tagged en untagged poorten op in de bridge VLAN-tabel. U hoeft alleen de VLAN ID van de buitenste tag op te geven. Gebruik deze commando's op SW1 en SW2:
/interface/bridge/vlan
add bridge=bridge1 tagged=ether3 untagged=ether1 vlan-ids=200
add bridge=bridge1 tagged=ether3 untagged=ether2 vlan-ids=300
Wanneer de bridge VLAN-tabel is geconfigureerd, kunt u bridge VLAN-filtering inschakelen, wat vereist is om de parameter pvid enig effect te laten hebben. Gebruik deze commando's op SW1 en SW2:
/interface/bridge/set bridge1 vlan-filtering=yes
Gevaar Door vlan-filtering in te schakelen filtert u verkeer weg dat voor de CPU bestemd is; voordat u VLAN-filtering inschakelt, moet u ervoor zorgen dat u een beheerpoort hebt ingesteld.
MVRP
Multiple VLAN Registration Protocol (MVRP) is een protocol gebaseerd op Multiple Registration Protocol (MRP) waarmee attributen (VLAN ID's in het geval van MVRP) kunnen worden geregistreerd bij andere leden van een bridged LAN.
Een MRP-applicatie kan declaraties van attributen doen of intrekken, wat resulteert in registratie of het verlaten van die attributen bij andere MRP-deelnemers.
Zo werkt het.
MRP bestaat uit twee delen:
- Applicant - verantwoordelijk voor het verzenden van declarations (of leaves). Het gedrag ervan kan per poort worden geconfigureerd met de instelling
mvrp-applicant-state, en per VLAN met de instellingmvrp-forbidden. - Registrar - verantwoordelijk voor het registreren van binnenkomende declaraties. De configuratie hiervan kan per poort worden ingesteld met de instelling
mvrp-registrar-stateen per VLAN met de instellingmvrp-forbidden.
Propagatie van registraties: Een binnenkomende registratie op een bridge-poort maakt die specifieke poort dynamisch lid van een tagged VLAN. Daarnaast worden de bij deze registratie horende attributen als declaratie verspreid naar alle actieve (forwarding) bridge-poorten.
Declaration Operation: Bij MVRP worden de geconfigureerde VLAN's op elke poort gedeclareerd, maar ze worden pas als lid van die VLAN's geconfigureerd wanneer er een declaratie vanuit het LAN wordt ontvangen (de Registrar registreert het VLAN dan). Vanuit het perspectief van een eindstation wordt er één declaratie geregistreerd op elke upstream-poort in het hele LAN. Wanneer een ander eindstation hetzelfde attribuut declareert, ontstaat er een pad van registraties tussen de twee (of meer) eindstations, zie de afbeelding hieronder.
MVRP helpt om VLAN-informatie dynamisch door het bridged netwerk te verspreiden en VLAN's alleen op de benodigde poorten te configureren. Dit maakt het netwerk efficiënt doordat onnodige verkeersflooding wordt vermeden.
Zoals eerder opgemerkt is MVRP alleen actief op poorten die forwarden. In het geval van MSTP worden declaraties en registraties alleen gedaan als de poort forwardt in de MSTI waarin het VLAN is gemapt.
De point-to-point-poorten versnellen het registratieproces (of het verlaten ervan). Het handmatig instellen van point-to-point=yes kan voordelig zijn voor niet-Ethernet-interfaces.
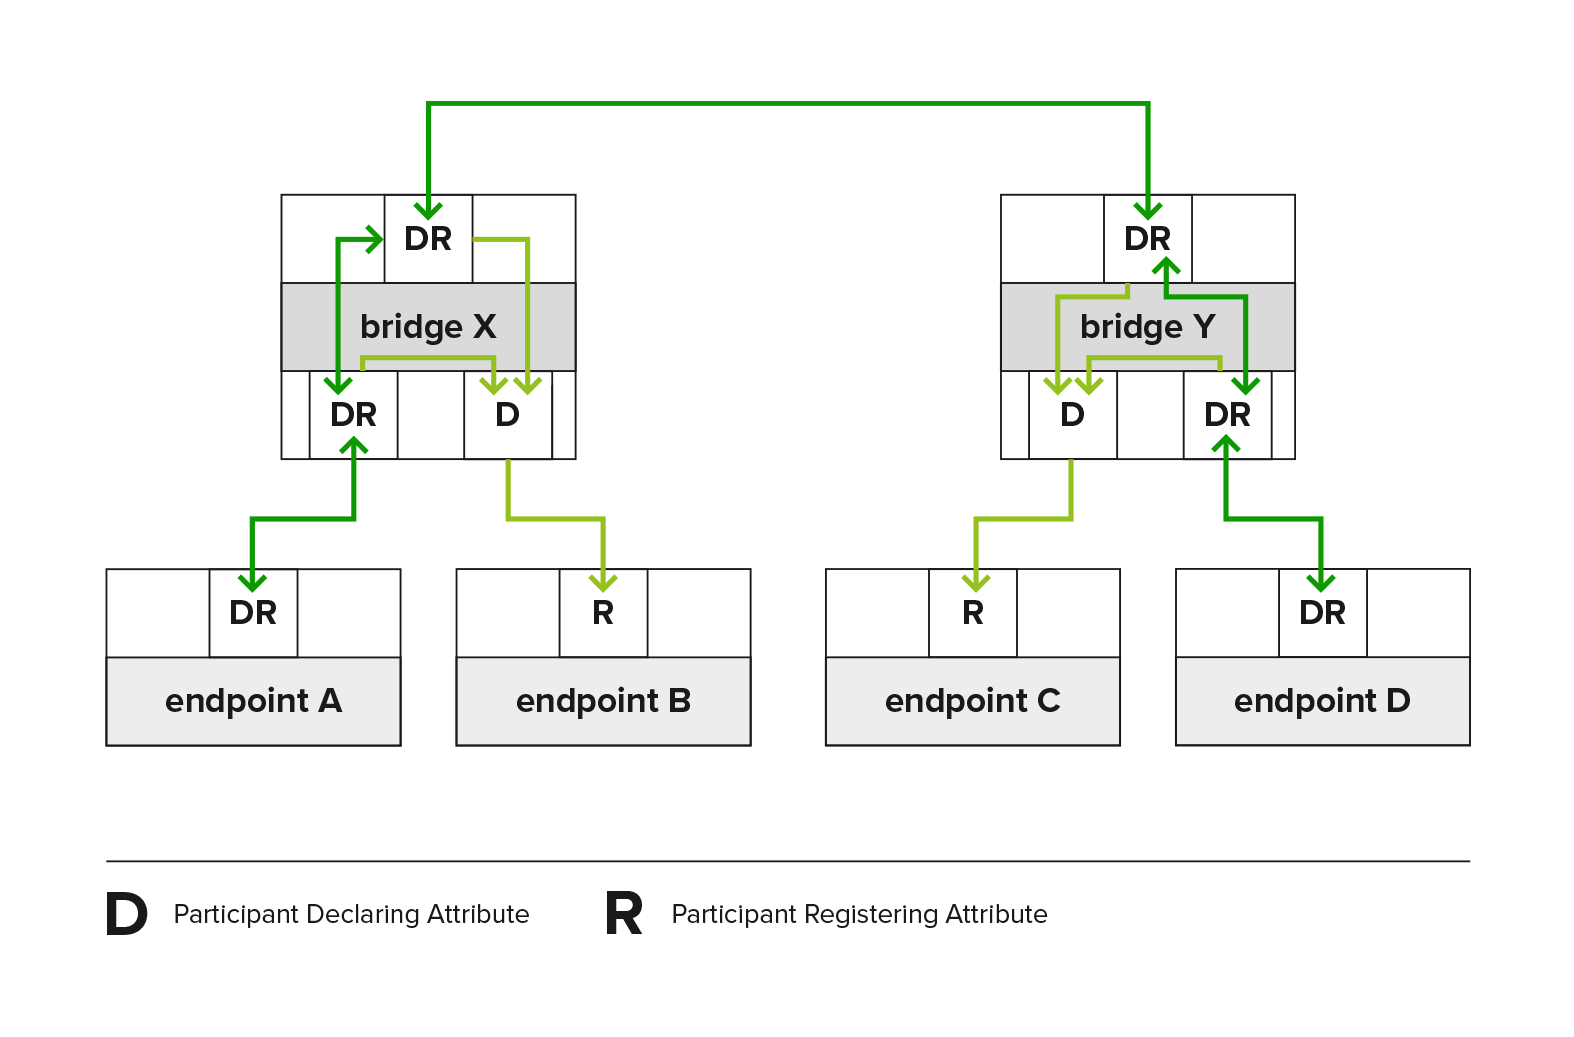
Eigenschappenreferentie
Submenu: /interface/bridge
| Property | Description |
|---|---|
| mvrp (yes | no; Standaard: no) | Schakelt MVRP in voor de bridge. Het zorgt ervoor dat het MAC-adres 01:80:C2:00:00:21 wordt onderschept en niet wordt doorgestuurd. vlan-filtering moet ingeschakeld zijn. |
Submenu: /interface/bridge/port
Het poortmenu maakt het mogelijk de applicant- en registrar-instellingen per poort te beheren.
| Property | Description |
|---|---|
| mvrp-applicant-state (non-participant | normal-participant; Standaard: normal-participant) | MVRP applicant-opties: non-participant - poort verzendt geen MRP-berichten;normal-participant - poort neemt normaal deel aan MRP-uitwisselingen. |
| mvrp-registrar-state (fixed | normal; Standaard: normal) | MVRP registrar-opties: fixed - poort negeert alle MRP-berichten en blijft Registered (IN) in alle geconfigureerde vlans.normal - poort ontvangt MRP-berichten en verwerkt ze volgens de standaard. |
Om de momenteel gedeclareerde en geregistreerde VLAN IDs te bewaken, gebruikt u het commando monitor.
[admin@MikroTik] > /interface/bridge/port/monitor [find interface=sfp-sfpplus1]
            interface: sfp-sfpplus1
               status: in-bridge
          port-number: 1
                 role: designated-port
            edge-port: no
  edge-port-discovery: yes
  point-to-point-port: yes
         external-fdb: no
         sending-rstp: yes
             learning: yes
           forwarding: yes
     actual-path-cost: 2000
     hw-offload-group: switch1
    declared-vlan-ids: 1,10,20-21
  registered-vlan-ids: 1,10,20,30-33
Submenu: /interface/bridge/vlan
Alle poorten die lid zijn van statische VLAN's of van dynamische untagged VLAN's die door de pvid-instelling van de poort zijn aangemaakt, worden als "fixed" behandeld. Dit betekent dat de registrar alle MRP-berichten negeert en geregistreerd (IN) blijft voor die VLAN's.
Wanneer een VLAN noch handmatig is geconfigureerd, noch is aangemaakt door de pvid-instelling van de poort, kunnen binnenkomende registraties op een bridge-poort die specifieke poort dynamisch aanwijzen als getagd VLAN-lid. Met de functie mvrp-forbidden kunt u een lijst maken van poorten die geen registratie mogen doen voor een specifiek VLAN ID.
VLAN's die statisch of dynamisch zijn, worden door de applicants aangekondigd, tenzij deze functionaliteit is uitgeschakeld via de mvrp-applicant-state van de poort of via de instelling mvrp-forbidden van het VLAN.
| Property | Description |
|---|---|
| mvrp-forbidden (interfaces; Standaard: ) | Poorten die alle MRP-berichten negeren en Not Registered (MT) blijven, en die tevens de applicant beletten een specifiek VLAN ID te declareren. |
Submenu: /interface/bridge/vlan/mvrp
Het menu met MVRP-attributen kan worden gebruikt om interne MVRP-attribuutstatussen te bekijken, zoals gespecificeerd in IEEE 802.1Q-2011.
| Property | Description |
|---|---|
| applicant-state | De Applicant-toestandsmachine die attributen declareert. De toestand kan VO, VP, VN, AN, AA, QA, LA, AO, QO, AP, QP of LO zijn. Elke toestand bestaat uit twee letters. De eerste letter geeft de toestand aan: V-Very anxious;A-Anxious;Q-Quiet;L-Leaving. De tweede letter geeft de lidmaatschapstoestand aan: A - Active member;P - Passive member;O - Observer;N - New. Zo staat VP voor "Very anxious, Passive member." |
| registrar-state | De Registrar-toestandsmachine registreert de registratiestatus van attributen die door andere deelnemers zijn gedeclareerd. De status kan IN, LV of MT zijn: IN - Geregistreerd; LV - Eerder geregistreerd, maar wordt nu uitgetimed; MT - Niet geregistreerd. |
[admin@Mikrotik] /interface/bridge/vlan/mvrp/print where vlan-id=10
Columns: BRIDGE, PORT, VLAN-ID, REGISTRAR-STATE, APPLICANT-STATE, LAST-EVENT
 #  BRIDGE    PORT           VLAN-ID  REGISTRAR-STATE  APPLICANT-STATE  LAST-EVENT
 1  bridge67  sfp-sfpplus1        10  IN               Quiet Active     JoinIn
 9  bridge67  sfp-sfpplus5        10  MT               Quiet Active     JoinEmpty
17  bridge67  sfp-sfpplus9        10  MT               Quiet Active     JoinEmpty
25  bridge67  sfp-sfpplus13       10  IN               Quiet Active     JoinIn
Fast Forward
Fast Forward maakt het mogelijk pakketten sneller door te sturen onder speciale omstandigheden. Wanneer Fast Forward is ingeschakeld, kan de bridge pakketten nog sneller verwerken omdat meerdere bridge-gerelateerde controles, waaronder MAC-learning, kunnen worden overgeslagen. Hieronder vindt u een lijst met voorwaarden waaraan MOET worden voldaan om Fast Forward actief te laten zijn:
- Bij de bridge is
fast-forwardingesteld opyes. - De bridge heeft slechts 2 actieve poorten.
- Beide bridge-poorten ondersteunen Fast Path; Fast Path is actief op de poorten en globaal op de bridge.
- Hardwarematige offloading van de bridge is uitgeschakeld.
- VLAN-filtering op de bridge is uitgeschakeld.
- DHCP snooping op de bridge is uitgeschakeld.
unknown-multicast-floodis ingesteld opyes.unknown-unicast-floodis ingesteld opyes.broadcast-floodis ingesteld opyes.- Het MAC-adres van de bridge komt overeen met een MAC-adres van een van de slave-poorten van de bridge.
horizonvoor beide poorten is ingesteld opnone.
Waarschuwing Fast Forward schakelt MAC learning uit; dit is met opzet zo ontworpen om snellere pakketdoorsturing te bereiken. MAC learning voorkomt dat verkeer meerdere interfaces overspoelt, maar MAC learning is niet nodig wanneer een pakket slechts via één interface kan worden verzonden.
Gevaar Fast Forward is uitgeschakeld wanneer hardware offloading is ingeschakeld. Hardware offloading kan volledige wire-speed-prestaties bereiken wanneer het actief is, omdat het de ingebouwde switchchip gebruikt (als uw apparaat die heeft). Fast forward gebruikt de CPU om pakketten door te sturen. Bij het vergelijken van doorvoerresultaten krijgt u het volgende beeld: hardware offloading > Fast Forward > Fast Path > Slow Path.
Het is mogelijk om te controleren hoeveel pakketten door Fast Forward zijn verwerkt:
[admin@MikroTik] /interface/bridge/settings> pr
              use-ip-firewall: no
     use-ip-firewall-for-vlan: no
    use-ip-firewall-for-pppoe: no
              allow-fast-path: yes
      bridge-fast-path-active: yes
     bridge-fast-path-packets: 0
       bridge-fast-path-bytes: 0
  bridge-fast-forward-packets: 16423
    bridge-fast-forward-bytes: 24864422
Waarschuwing Als pakketten door Fast Path worden verwerkt, dan is Fast Forward niet actief. Het aantal pakketten kan worden gebruikt als indicator of Fast Forward actief is of niet.
Sinds RouterOS 6.44 is het mogelijk de Fast Forward status te monitoren, bijvoorbeeld:
[admin@MikroTik] /interface/bridge/monitor bridge1
                  state: enabled
    current-mac-address: B8:69:F4:C9:EE:D7
            root-bridge: yes
         root-bridge-id: 0x8000.B8:69:F4:C9:EE:D7
         root-path-cost: 0
              root-port: none
             port-count: 2
  designated-port-count: 2
           fast-forward: yes
Gevaar Het uit- of inschakelen van fast-forward schakelt tijdelijk alle bridgepoorten uit zodat de instellingen van kracht worden. Hier moet rekening mee worden gehouden bij het wijzigen van deze eigenschap in productieomgevingen, aangezien alle pakketten tijdelijk verworpen kunnen worden.
IGMP/MLD Snooping
De bridge ondersteunt IGMP/MLD snooping. Het reguleert multicaststromen en voorkomt multicast flooding op onnodige poorten. De instellingen staan in het bridge-menu en werken onafhankelijk op elke bridge-interface. De softwarematige implementatie werkt op alle apparaten met RouterOS, maar MikroTik-apparaten met een Marvell Prestera switch en met de switchchips 88E6393X, 88E6191X en 88E6190 ondersteunen IGMP/MLD snooping ook met hardware offloading. Zie voor meer details de handleiding over IGMP/MLD snooping.
DHCP Snooping en DHCP Option 82
DHCP Snooping en DHCP Option 82 worden ondersteund door de bridge. DHCP Snooping is een Layer2-beveiligingsfunctie die voorkomt dat ongeautoriseerde DHCP-servers kwaadaardige informatie aan gebruikers verstrekken. In RouterOS kunt u aangeven welke bridge-poorten vertrouwd zijn (waar zich een bekende DHCP-server bevindt en DHCP-berichten doorgestuurd moeten worden) en welke niet vertrouwd zijn (meestal gebruikt voor accesspoorten; ontvangen DHCP-serverberichten worden gedropt). DHCP Option 82 is aanvullende informatie (Agent Circuit ID en Agent Remote ID) die verstrekt wordt door apparaten met DHCP Snooping ingeschakeld en waarmee het apparaat zelf en de DHCP-clients geïdentificeerd kunnen worden.
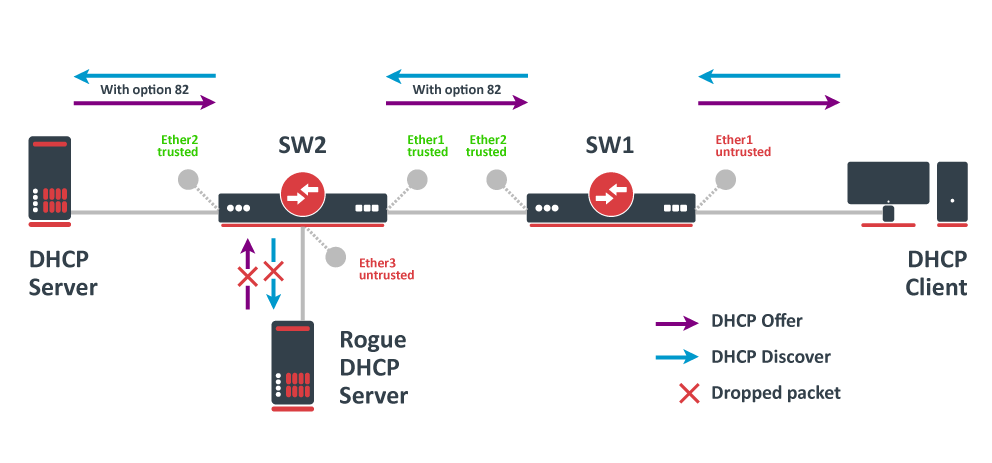
In dit voorbeeld zijn SW1 en SW2 apparaten met DHCP Snooping en Option 82 ingeschakeld. Eerst moeten we een bridge aanmaken, interfaces toewijzen en trusted ports markeren. Gebruik deze commando's op SW1:
/interface/bridge
add name=bridge
/interface/bridge/port
add bridge=bridge interface=ether1
add bridge=bridge interface=ether2 trusted=yes
Voor SW2 is de configuratie vergelijkbaar, maar we moeten ether1 ook als trusted markeren, omdat deze interface DHCP-berichten gaat ontvangen waaraan Option 82 al is toegevoegd. U moet alle poorten als trusted markeren als ze DHCP-berichten met toegevoegde Option 82 gaan ontvangen, anders worden deze berichten gedropt. Daarnaast voegen we ether3 toe aan dezelfde bridge en laten we deze poort untrusted, waarbij we ons voorstellen dat er een ongeautoriseerde (rogue) DHCP-server is. Gebruik deze commando's op SW2:
/interface/bridge
add name=bridge
/interface/bridge/port
add bridge=bridge interface=ether1 trusted=yes
add bridge=bridge interface=ether2 trusted=yes
add bridge=bridge interface=ether3
Vervolgens moeten we DHCP Snooping inschakelen en Option 82 configureren. Vanaf RouterOS versie 7.23 is het mogelijk aangepaste Remote ID- en Circuit ID-waarden te configureren met vooraf gedefinieerde variabelen (zoals BRIDGEMAC, HOSTNAME, INTERFACE, VID). Zie de eigenschappen dhcp-agent-circuit-id en dhcp-agent-remote-id voor meer details. Als uw DHCP-server DHCP Option 82 niet ondersteunt of u geen Option 82-gerelateerd beleid toepast, is deze stap niet verplicht. In dit configuratievoorbeeld gebruiken we deze commando's op SW1 en SW2:
/interface/bridge
set [find where name="bridge"] dhcp-snooping=yes dhcp-agent-circuit-id="interface: \$(INTERFACE), vlan: \$(VID)" dhcp-agent-remote-id="ip: 192.168.88.1, identity: \$(HOSTNAME), mac: \$(BRIDGEMAC)"
Nu zullen beide apparaten analyseren welke DHCP-berichten op de bridgepoorten worden ontvangen. De SW1 is verantwoordelijk voor het toevoegen en verwijderen van DHCP Option 82. De SW2 zal voorkomen dat ongewenste DHCP-servers discovery-berichten ontvangen en zal kwaadaardige DHCP-serverberichten van ether3 droppen.
Waarschuwing Momenteel ondersteunen MikroTik-apparaten met een Marvell Prestera-switch en met 88E6393X-, 88E6191X- en 88E6190-switchchips volledig hardware offloaded DHCP Snooping en Option 82. Voor switches uit de CRS1xx- en CRS2xx-serie is het mogelijk om DHCP Snooping samen met VLAN-switching te gebruiken, maar dan moet u ervoor zorgen dat DHCP-pakketten met de juiste VLAN-tag worden verzonden met behulp van egress ACL-regels. Andere apparaten kunnen DHCP Snooping- en Option 82-functies samen met hardware offloading gebruiken, maar u moet ervoor zorgen dat er geen VLAN-gerelateerde configuratie op het apparaat is toegepast, anders werken DHCP Snooping en Option 82 mogelijk niet correct. Zie de sectie Bridge Hardware Offloading met de ondersteunde functies.
Info Vanaf RouterOS v7.17 wordt DHCP snooping ondersteund met hardware offloading op bonding-interfaces.
DHCP Snooping-bindingstabel
De DHCP snooping binding-database is een runtime-tabel die door een bridge wordt gegenereerd en bedoeld is om DHCP-leases op te slaan die worden verstrekt door DHCP-servers die op vertrouwde poorten zijn aangesloten. Elke invoer registreert het MAC-adres van de client, het toegekende IP-adres, de vervaltijd van de lease, het VLAN ID en de fysieke interface waarop de client is gezien. De bridge kan deze database gebruiken om de beveiliging te versterken. Wanneer een frame op een niet-vertrouwde poort binnenkomt, controleert de switch namelijk of het bron-MAC/IP-paar overeenkomt met een opgeslagen binding voordat het pakket wordt doorgestuurd, waardoor verkeer van rogue DHCP-servers of gespoofde hosts wordt geblokkeerd, adresdiefstalaanvallen worden voorkomen en functies zoals IP-Source-Guard en ARP-Inspection mogelijk worden.
De huidige implementatie van de DHCPv4 snooping binding table is gebouwd bovenop de bestaande /interface/bridge/host-tabel. De relevante DHCP-informatie wordt opgehaald uit DHCP-berichten die de bridge passeren.
Gevaar De bindingstabel van DHCP snooping wordt gewist telkens wanneer de configuratie van de bridge-interface wordt gewijzigd, inclusief het inschakelen van de functies
arp-inspectionofip-source-guard. Als gevolg daarvan wordt IPv4- en ARP-verkeer op untrusted poorten onderbroken totdat clients hun DHCP-leases verkrijgen of vernieuwen. Om de bindingstabel sneller opnieuw te vullen, schakelt u de untrusted Ethernet-interfaces uit en weer in, of start u de switch opnieuw op.
De huidige status van de DHCP client wordt aangegeven door dhcpv4-status. De mogelijke statuswaarden zijn: searching, requesting, bound, renewing, rebinding, expired en relay-agent. De laatste kan alleen voorkomen wanneer er een DHCP request-bericht wordt ontvangen van een DHCP client die zich achter een relay agent bevindt.
De dhcpv4-ip toont de IP-adressen die door DHCP-servers zijn toegekend, terwijl de kolom dhcpv4-server-id de server-ID aangeeft. De kolom dhcpv4-expires-after toont de resterende tijd tot het einde van de huidige lease-periode die door de DHCP-server aan een client is verstrekt.
Wanneer VLAN-filtering op de bridge is ingeschakeld, wordt elke host niet alleen geidentificeerd aan de hand van zijn MAC-adres, maar aan de hand van een paar MAC - VLAN ID.
De actieve entries in de DHCP binding-tabel in Winbox:
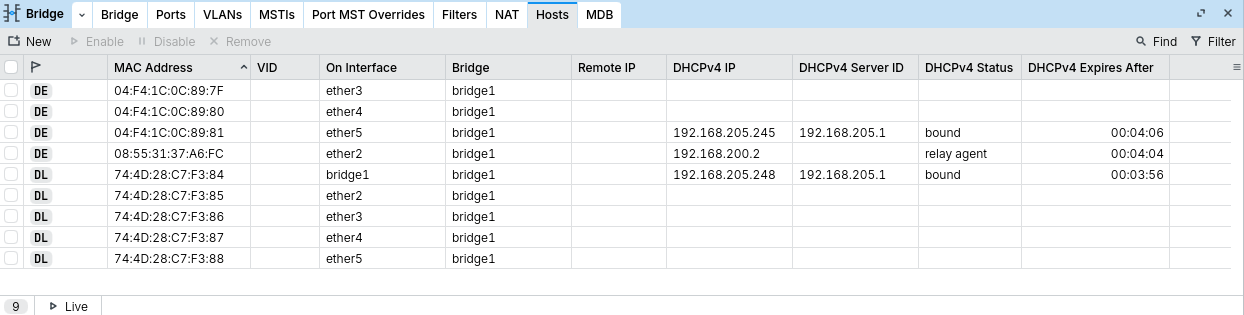
De actieve entries in de DHCP binding-tabel in de console:
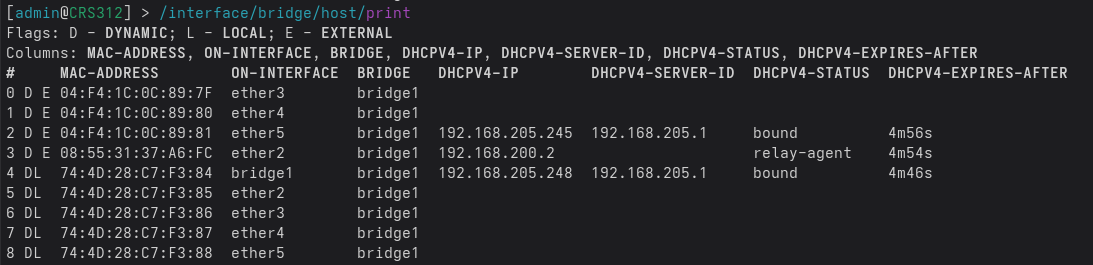
ARP Inspection en IP Source Guard
ARP Inspection en IP Source Guard zijn Layer 2-beveiligingsfuncties die de DHCP snooping binding table gebruiken om spoofing-aanvallen op adressen te voorkomen. ARP Inspection valideert ARP-pakketten aan de hand van de bindingdatabase en verwerpt alle pakketten die niet overeenkomen. IP Source Guard valideert het bron-IP-adres van IPv4-pakketten en verwerpt de pakketten die niet in een bindingvermelding voor de ingangspoort worden gevonden. Op trusted poorten worden alle ARP-pakketten en al het IP-verkeer zonder verificatie doorgestuurd.
Schakel eerst DHCP snooping in op de bridge en markeer de poorten die met uw DHCP-server zijn verbonden als trusted:
/interface/bridge/set [find name="bridge1"] dhcp-snooping=yes
/interface/bridge/port/set [find interface=ether1] trusted=yes
Schakel ARP-inspectie in en wijs vertrouwde ARP-poorten aan:
/interface/bridge/set [find name="bridge1"] arp-inspection=yes
/interface/bridge/port/set [find interface=ether1] trusted-arp=yes
IP Source Guard inschakelen:
/interface/bridge/set [find name="bridge1"] ip-source-guard=yes
Gevaar De bindingstabel van DHCP snooping wordt gewist telkens wanneer de configuratie van de bridge-interface wordt gewijzigd, inclusief het inschakelen van de functies
arp-inspectionofip-source-guard. Als gevolg daarvan wordt IPv4- en ARP-verkeer op untrusted poorten onderbroken totdat clients hun DHCP-leases verkrijgen of vernieuwen. Om de bindingstabel sneller opnieuw te vullen, schakelt u de untrusted Ethernet-interfaces uit en weer in, of start u de switch opnieuw op.
Toon de bridge host table om te controleren of de DHCP-bindings worden geleerd:
/interface/bridge/host/print where dhcpv4-status
Controleer /interface/ethernet/switch/rule om te verifiëren dat de switch ACL-regels zijn toegepast (alleen ondersteund op Marvell Prestera switchchips):
[admin@MikroTik] > /interface/ethernet/switch/rule/print
Flags: D - DYNAMIC
0 D switch=switch1 mac-protocol=ip protocol=udp src-port=67-68 dst-port=67-68 copy-to-cpu=no redirect-to-cpu=yes mirror=no

1 D switch=switch1 ports=ether2,ether3,ether4 mac-protocol=arp copy-to-cpu=no redirect-to-cpu=yes mirror=no

2 D ;;; IPSG (Pass Untrusted)
    switch=switch1 ports=ether2 src-mac-address=D6:3F:38:20:8D:2B/FF:FF:FF:FF:FF:FF mac-protocol=ip src-address=192.168.88.8/255.255.255.255 copy-to-cpu=no redirect-to-cpu=no mirror=no

3 D ;;; IPSG (Pass Untrusted)
    switch=switch1 ports=ether3 src-mac-address=6C:3B:6B:EB:76:AA/FF:FF:FF:FF:FF:FF mac-protocol=ip src-address=192.168.88.9/255.255.255.255 copy-to-cpu=no redirect-to-cpu=no mirror=no

4 D ;;; IPSG (Drop Untrusted)
    switch=switch1 ports=ether2,ether3,ether4 mac-protocol=ip copy-to-cpu=no redirect-to-cpu=no mirror=no new-dst-ports=""
Zoek naar bridge,warning-logregels om geblokkeerde pakketten te detecteren:
/log/print where topics~"bridge" and topics~"warning"

2026-07-26 12:08:29 bridge,warning ether2: dropped IP packet on untrusted port - MAC/IP does not match binding table entry (IP=192.168.88.55, MAC=6c:3b:6b:eb:76:aa)

2026-07-26 13:55:02 bridge,warning ether2: dropped ARP packet on untrusted port - unknown MAC/IP combination (src IP=192.168.88.55, MAC=6c:3b:6b:eb:76:aa)
DHCPv6 Snooping / DHCPv6 Shield
DHCPv6 Snooping is een Layer2-beveiligingsfunctie die voorkomt dat ongeautoriseerde DHCPv6-servers kwaadaardige informatie aan gebruikers verstrekken. In RouterOS kunt u aangeven welke bridge-poorten vertrouwd zijn (waar zich de bekende DHCPv6-server bevindt en DHCPv6-berichten doorgestuurd moeten worden) en welke niet vertrouwd zijn (meestal gebruikt voor accesspoorten; ontvangen DHCPv6-serverberichten worden gedropt, wat feitelijk DHCPv6-Shield implementeert).
DHCPv6 Option 18 (Interface-Id) en Option 37 (Remote-Id) zijn aanvullende informatie die wordt geleverd door apparaten met DHCPv6 Snooping ingeschakeld, waarmee het apparaat zelf en DHCPv6-clients kunnen worden geïdentificeerd.
IPv6 biedt een fijnmaziger aanpak en flexibiliteit bij het proces van de DHCPv6 Relay-agent. Functioneel dienen deze precies hetzelfde doel als Option 82 van IPv4: Option 18 fungeert als de Circuit ID (die de specifieke poort/VLAN identificeert waarop de client is aangesloten), en Option 37 fungeert als de Remote ID (die de relay-agent of de switchhardware zelf identificeert).
- Option 18 - identificeert de specifieke interface (poort) waarop het bericht van de client is ontvangen. Het zorgt ervoor dat de server precies weet waar het verzoek doorheen is gekomen, zodat de juiste policy kan worden toegepast.
- Option 37 - identificeert de relay agent (de switch of router) zelf. Hij bevat een unieke caller ID (zoals de DUID, DHCP Unique Identifier). Hij vertelt de server welk specifiek apparaat in het netwerk met hem communiceert.
RA Guard
De RA guard-functie is bedoeld om IPv6-pakketten met router advertisement (RA) berichten te verwijderen wanneer deze binnenkomen op bridgepoorten die door de gebruiker als untrusted zijn aangemerkt, waardoor mogelijke aanvallen met valse RA-berichten of onbedoelde netwerkconfiguratiefouten voorkomen kunnen worden. Wanneer deze functie is ingeschakeld, kan elke bridgepoort als trusted of untrusted worden ingesteld (standaard zijn alle bridgepoorten ingesteld als RA untrusted).
Hier ziet u het netwerkschema en het kernprincipe achter IPv6 RA Guard (Router Advertisement Guard).
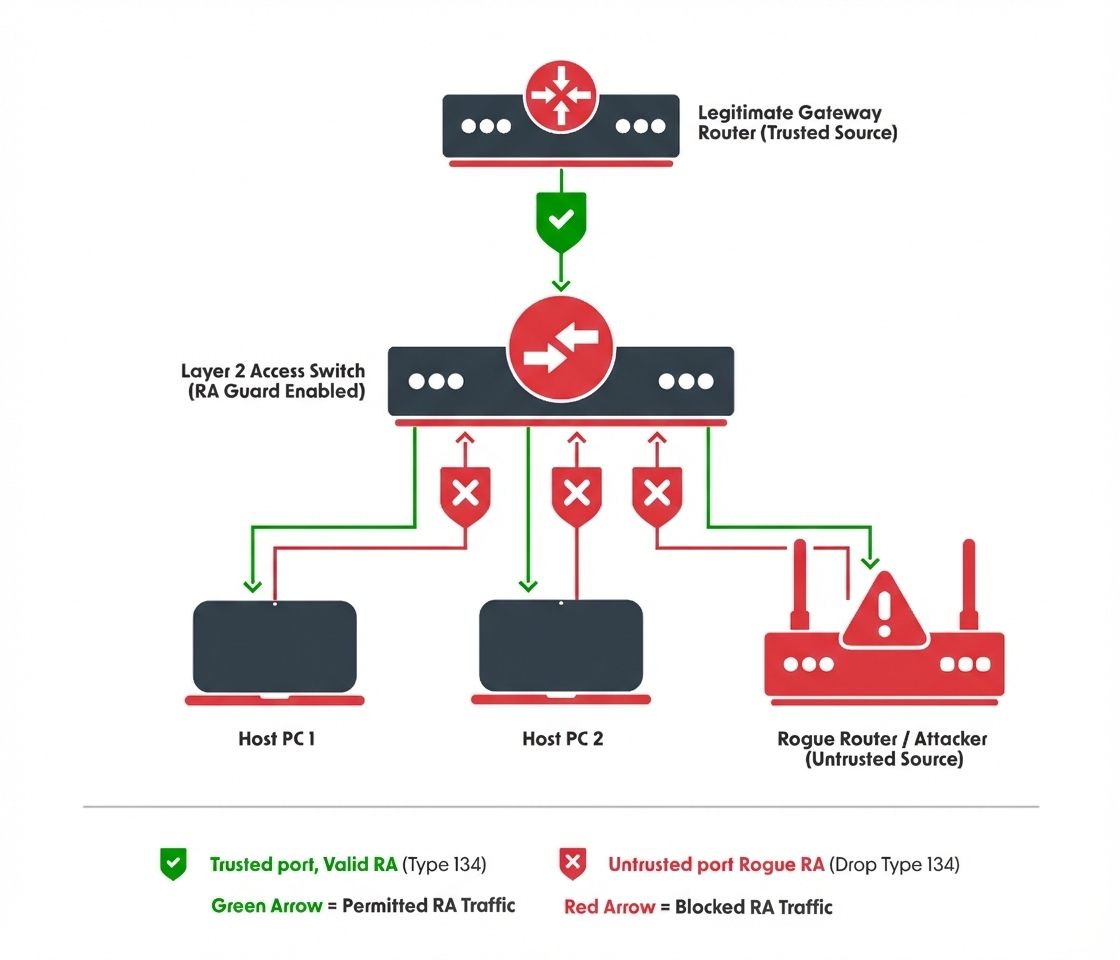
#Layer 2 Access Switch - enabling RA guard on the main bridge``/interface/bridge``add name=bridge``/interface/bridge``set [find where name="bridge"] ra-guard=yes``/interface/bridge/port``add bridge=bridge interface=etherUplink Trusted RA=yes``add bridge=bridge interface=etherX``add bridge=bridge interface=etherY``add bridge=bridge interface=etherZ |
Het probleem: waarom is dit nodig?
In IPv6 gebruiken apparaten ICMPv6 om zichzelf automatisch te configureren.
Router Advertisements (Type 134): Routers verzenden deze berichten via broadcast om hosts te vertellen: "Ik ben de gateway, en hier is uw netwerkprefix."
De dreiging: als een gebruiker per ongeluk een consumentenrouter (zoals een thuis-wifi-router) aansluit of een kwaadwillende een tool (zoals Rogue RA) start op een access-poort, gaat dat apparaat RA's uitzenden.
Het resultaat: andere hosts in het netwerk configureren hun IPv6-adressen automatisch op basis van het frauduleuze apparaat en stellen dit apparaat in als hun default gateway. Dit veroorzaakt een Man-in-the-Middle-aanval of een volledige denial of service.
Hier ziet u het netwerkschema en het kernprincipe achter IPv6 RA Guard (Router Advertisement Guard).
Het kernprincipe: "Trust vs. Untrust"
Het fundamentele principe van IPv6 RA Guard is logisch identiek aan DHCP Snooping in IPv4. Het creëert een beveiligingsgrens binnen de Layer 2 switch-infrastructuur door switchpoorten in twee rollen in te delen:
- Trusted Ports: poorten die zijn verbonden met legitieme, geautoriseerde IPv6-routers. Deze poorten mogen Router Advertisement (RA)-pakketten verzenden.
- Untrusted Ports: poorten die verbonden zijn met eindgebruikershosts. Deze poorten worden geblokkeerd voor het verzenden van RA-pakketten.
Het parseerproces van pakketten
Bij poorten die niet als RA Trusted zijn geconfigureerd, doorloopt de RA Guard-parser de keten van extension headers totdat een header wordt aangetroffen die geen extension header is. Het parseerproces en de daaropvolgende acties worden bepaald door de volgende regels:
Beëindiging van de transportlaag: Als de parser een geldige transportlaagheader tegenkomt, zoals TCP, UDP, ESP, RSVP of een ingekapselde IPv4/IPv6-header, stopt het parsen en wordt het pakket doorgestuurd (met inachtneming van de standaard bridge-controles).
- Drop Conditions - Het pakket wordt verworpen als:
- Het bevat geen transportlaag-header.
- De laatste extension header in de keten specificeert geen NO_NEXT_HEADER (59) in zijn "Next Header" veld.
- Als blijkt dat het ICMP-berichttype 134 is, wordt het pakket verworpen.
- Omgaan met fragmentatie: deze parseerregels gelden uitsluitend voor het eerste fragment van gefragmenteerde IPv6-pakketten. Volgende fragmenten worden ongeacht hun inhoud doorgestuurd, omdat ze niet de protocolheaders bevatten die nodig zijn voor RA-identificatie.
Bridge Firewall
De bridge firewall implementeert pakketfiltering en biedt daarmee beveiligingsfuncties waarmee de datastroom naar, van en door de bridge wordt beheerd.
Het packet flow-diagram laat zien hoe pakketten door de router worden verwerkt. Het is mogelijk om bridgeverkeer via de regels van /ip/firewall/filter te laten lopen (zie de bridge-instellingen).
Er zijn twee bridge firewall-tabellen:
- filter - bridge-firewall met drie voorgedefinieerde chains:
- input - filtert pakketten waarvan de bestemming de bridge is (inclusief de pakketten die gerouteerd zullen worden, omdat die toch aan het MAC-adres van de bridge zijn geadresseerd).
- output - filtert pakketten die van de bridge komen (inclusief de pakketten die normaal zijn gerouteerd).
- forward - filtert pakketten die gebridged moeten worden (let op: deze chain wordt niet toegepast op pakketten die door de router gerouteerd moeten worden, alleen op pakketten die tussen de poorten van dezelfde bridge passeren).
- nat - bridge network address translation biedt manieren om de bron-/bestemmings-MAC-adressen te wijzigen van pakketten die een bridge passeren. Heeft twee ingebouwde chains:
- srcnat - wordt gebruikt om een host of een netwerk te "verbergen" achter een ander MAC-adres. Deze chain wordt toegepast op pakketten die de router via een gebridgede interface verlaten.
- dstnat - wordt gebruikt om bepaalde pakketten naar andere bestemmingen om te leiden.
Je kunt packet marks in de bridge firewall (filter en NAT) plaatsen, die dezelfde zijn als de packet marks in de IP firewall die worden geconfigureerd met '/ip/firewall/mangle'. Op deze manier kunnen packet marks die door de bridge firewall zijn geplaatst in de 'IP firewall' worden gebruikt, en omgekeerd.
De algemene eigenschappen van de bridge firewall worden in deze sectie beschreven. Sommige parameters die verschillen tussen nat- en filterregels worden in verdere secties beschreven.
Submenu: /interface/bridge/filter, /interface/bridge/nat
| Property | Description |
|---|---|
| 802.3-sap (integer; Default: ) | DSAP (Destination Service Access Point) en SSAP (Source Service Access Point) zijn 2 velden van één byte die de netwerkprotocolentiteiten identificeren die de link-layerdienst gebruiken. Deze bytes zijn altijd gelijk. Hier kunnen twee hexadecimale cijfers opgegeven worden om op een SAP-byte te matchen. |
| 802.3-type (integer; Default: ) | Het Ethernet-protocoltype, geplaatst na de IEEE 802.2-frameheader. Werkt alleen als 802.3-sap 0xAA is (SNAP - Sub-Network Attachment Point header). AppleTalk kan bijvoorbeeld worden aangegeven met de SAP-code 0xAA gevolgd door de SNAP-typecode 0x809B. |
| action (accept | drop | jump | log | mark-packet | passthrough | return | set-priority; Standaard: ) | Actie die wordt uitgevoerd als het pakket overeenkomt met de regel:accept - het pakket accepteren. Het pakket wordt niet doorgegeven aan de volgende firewallregeldrop - het pakket stilzwijgend laten vallenjump - naar de door de gebruiker gedefinieerde chain springen die is opgegeven met de waarde van de parameter <code>jump-target</code>log - een bericht toevoegen aan het systeemlog met de volgende gegevens: in-interface, out-interface, src-mac, protocol, src-ip:port->dst-ip:port en de lengte van het pakket. Nadat het pakket is gematcht, wordt het doorgegeven aan de volgende regel in de lijst, vergelijkbaar met <code>passthrough</code>mark-packet - een markering plaatsen die is opgegeven met de new-packet-mark-parameter op een pakket dat overeenkomt met de regelpassthrough - als het pakket overeenkomt met de regel, de teller verhogen en naar de volgende regel gaan (nuttig voor statistieken)return - de controle teruggeven aan de chain van waaruit de sprong plaatsvondset-priority - de prioriteit instellen die is opgegeven met de new-priority-parameter op de pakketten die worden verzonden via een verbinding die prioriteit kan transporteren (VLAN of WMM-ingeschakelde wireless interface). Lees meer |
| arp-dst-address (IP address; Standaard: ) | ARP-bestemmings-IP-adres. |
| arp-dst-mac-address (MAC address; Standaard: ) | ARP-bestemmings-MAC-adres. |
| arp-gratuitous (yes | no; Standaard: ) | Matcht ARP gratuitous-pakketten. |
| arp-hardware-type (integer; Standaard: 1) | ARP hardware type. Dit is normaal gesproken Ethernet (Type 1). |
| arp-opcode (arp-nak | drarp-error | drarp-reply | drarp-request | inarp-reply | inarp-request | reply | reply-reverse | request | request-reverse; Standaard: ) | ARP opcode (pakkettype)arp-nak - negatief ARP-antwoord (zelden gebruikt, meestal in ATM-netwerken)drarp-error - Dynamic RARP-foutcode, die aangeeft dat er voor het gegeven MAC-adres geen IP-adres kan worden toegewezendrarp-reply - Dynamic RARP-antwoord, met een tijdelijke IP-adrestoewijzing voor een hostdrarp-request - Dynamic RARP-verzoek om een tijdelijk IP-adres toe te wijzen voor het gegeven MAC-adresinarp-reply - InverseARP Replyinarp-request - InverseARP Requestreply - standaard ARP-antwoord met een MAC-adresreply-reverse - reverse ARP (RARP)-antwoord met een toegewezen IP-adresrequest - standaard ARP-verzoek aan een bekend IP-adres om het onbekende MAC-adres te achterhalenrequest-reverse - reverse ARP (RARP)-verzoek aan een bekend MAC-adres om het onbekende IP-adres te achterhalen (bedoeld voor hosts om hun eigen IP-adres te achterhalen, vergelijkbaar met de DHCP-service) |
| arp-packet-type (integer 0..65535 | hex 0x0000-0xffff; Standaard: ) | ARP Packet Type. |
| arp-src-address (IP address; Standaard: ) | ARP-bron-IP-adres. |
| arp-src-mac-address (MAC addres; Standaard: ) | ARP-bron-MAC-adres. |
| chain (text; Default: ) | De firewall-chain van de bridge waarin het filter werkt (een ingebouwde of een door de gebruiker gedefinieerde chain). |
| dst-address (IP address; Default: ) | Bestemmings-IP-adres (alleen als het MAC-protocol is ingesteld op IP). |
| dst-address6 (IPv6 address; Default: ) | Bestemmings-IPv6-adres (alleen als het MAC-protocol is ingesteld op IPv6). |
| dst-mac-address (MAC address; Default: ) | MAC-adres van de bestemming. |
| dst-port (integer 0..65535; Default: ) | Bestemmingspoortnummer of -bereik (alleen voor TCP- of UDP-protocollen). |
| in-bridge (name; Default: ) | De bridge-interface waardoor het pakket binnenkomt. |
| in-bridge-list (name; Default: ) | Set van bridge-interfaces gedefinieerd in een interface list. Werkt hetzelfde als in-bridge. |
| in-interface (name; Default: ) | Fysieke interface (d.w.z. bridge-poort) waarlangs het pakket binnenkomt. |
| in-interface-list (name; Default: ) | Set van interfaces gedefinieerd in een interface list. Werkt hetzelfde als in-interface. |
| ingress-priority (integer 0..63; Default: ) | Matcht de prioriteit van een inkomend pakket. De prioriteit kan worden afgeleid van VLAN, WMM, DSCP of MPLS EXP-bits. lees meer |
| ip-protocol (dccp | ddp | egp | encap | etherip | ggp | gre | hmp | icmp | icmpv6 | idpr-cmtp | igmp | ipencap | ipip | ipsec-ah | ipsec-esp | ipv6 | ipv6-frag | ipv6-nonxt | ipv6-opts | ipv6-route | iso-tp4 | l2tp | ospf | pim | pup | rdp | rspf | rsvp | sctp | st | tcp | udp | udp-lite | vmtp | vrrp | xns-idp | xtp; Default: ) | IP protocol (only if MAC protocol is set to IPv4)dccp - Datagram Congestion Control Protocolddp - Datagram Delivery Protocolegp - Exterior Gateway Protocolencap - Encapsulation Headeretherip - Ethernet-within-IP Encapsulationggp - Gateway-to-Gateway Protocolgre - Generic Routing Encapsulationhmp - Host Monitoring Protocolicmp - IPv4 Internet Control Message Protocolicmpv6 - IPv6 Internet Control Message Protocolidpr-cmtp - Inter-Domain Policy Routing Control Message Transport Protocoligmp - Internet Group Management Protocolipencap - IP in IP (encapsulation)ipip - IP-within-IP Encapsulation Protocolipsec-ah - IPsec Authentication Headeripsec-esp - IPsec Encapsulating Security Payloadipv6 - Internet Protocol version 6ipv6-frag - Fragment Header for IPv6ipv6-nonxt - No Next Header for IPv6ipv6-opts - Destination Options for IPv6ipv6-route - Routing Header for IPv6iso-tp4 - ISO Transport Protocol Class 4l2tp - Layer Two Tunneling Protocolospf - Open Shortest Path Firstpim - Protocol Independent Multicastpup - PARC Universal Packetrdp - Reliable Data Protocolrspf - Radio Shortest Path Firstrsvp - Reservation Protocolsctp - Stream Control Transmission Protocolst - Internet Stream Protocoltcp - Transmission Control Protocoludp - User Datagram Protocoludp-lite - Lightweight User Datagram Protocolvmtp - Versatile Message Transaction Protocolvrrp - Virtual Router Redundancy Protocolxns-idp - Xerox Network Systems Internet Datagram Protocolxtp - Xpress Transport Protocol |
| jump-target (name; Default: ) | Als action=jump is opgegeven, geeft dit de door de gebruiker gedefinieerde firewallketen aan die het pakket verwerkt. |
| limit (integer/time,integer; Standaard: ) | Matcht pakketten tot een beperkte snelheid. Een regel die deze matcher gebruikt, matcht totdat deze limiet is bereikt. count - maximale gemiddelde pakketsnelheid, gemeten in pakketten per seconde (pps), tenzij gevolgd door de optie Timetime - specificeert het tijdsinterval waarover de pakketsnelheid wordt gemetenburst - aantal pakketten dat in een burst gematcht mag worden |
| log(*yes | no; Standaard:*no) | Voeg een bericht toe aan het systeemlog met de volgende gegevens: in-interface, out-interface, src-mac, dst-mac, eth-protocol, ip-protocol, src-ip:port->dst-ip:port en de lengte van het pakket. |
| log-prefix (text; Standaard: ) | Definieert het voorvoegsel dat voor de loginformatie afgedrukt wordt. |
| mac-protocol (802.2 | arp | capsman | dot1x | homeplug-av | ip | ipv6 | ipx | lacp | length | lldp | loop-protect | macsec | mpls-multicast | mpls-unicast | mvrp | packing-compr | packing-simple | pppoe | pppoe-discovery | rarp | romon | service-vlan | vlan | integer 0..65535 | hex 0x0000-0xffff; Standaard: ) | Type Ethernet-payload (protocol op MAC-niveau). Om het protocoltype te matchen voor VLAN-ingekapselde frames (0x8100 of 0x88a8) moet de eigenschap vlan-encap gebruikt worden.802.2 - 802.2 Frames (0x0004)arp - Address Resolution Protocol (0x0806)homeplug-av - HomePlug AV MME (0x88E1)ip - Internet Protocol version 4 (0x0800)ipv6 - Internet Protocol Version 6 (0x86DD)ipx - Internetwork Packet Exchange (0x8137)length - Pakketten met lengteveld (0x0000-0x05DC)lldp - Link Layer Discovery Protocol (0x88CC)loop-protect - Loop Protect Protocol (0x9003)mpls-multicast - MPLS multicast (0x8848)mpls-unicast - MPLS unicast (0x8847)mvrp - Multiple VLAN Registration protocol (0x88F5)packing-compr - Ingekapselde pakketten met gecomprimeerde IP-packing (0x9001)packing-simple - Ingekapselde pakketten met eenvoudige IP-packing (0x9000)pppoe - PPPoE Session Stage (0x8864)pppoe-discovery - PPPoE Discovery Stage (0x8863)rarp - Reverse Address Resolution Protocol (0x8035)service-vlan - Provider Bridging (IEEE 802.1ad) & Shortest Path Bridging IEEE 802.1aq (0x88A8)vlan - VLAN-getagd frame (IEEE 802.1Q) en Shortest Path Bridging IEEE 802.1aq met NNI-compatibiliteit (0x8100) |
| new-packet-mark (string; Standaard: ) | Stelt een nieuwe packet-mark waarde in. |
| new-priority (integer | from-ingress; Standaard: ) | Stelt een nieuwe prioriteit in voor een pakket. Dit kan de VLAN-, WMM- of MPLS EXP-prioriteit zijn Lees meer. Deze eigenschap kan ook worden gebruikt om een interne priori |
| out-bridge (name; Standaard: ) | Uitgaande bridge-interface. |
| out-bridge-list (name; Standaard: ) | Set van bridge-interfaces gedefinieerd in een interface list. Werkt hetzelfde als out-bridge. |
| out-interface (name; Standaard: ) | Interface waardoor het pakket de bridge verlaat. |
| out-interface-list (name; Standaard: ) | Set van interfaces gedefinieerd in een interface list. Werkt hetzelfde als out-interface. |
| packet-mark (name; Standaard: ) | Match pakketten met een bepaalde packet mark. |
| packet-type (broadcast | host | multicast | other-host; Standaard: ) | MAC-frametype:broadcast - broadcast MAC-pakkethost - pakket is bestemd voor de bridge zelfmulticast - multicast MAC-pakketother-host - pakket is bestemd voor een ander unicast-adres, niet voor de bridge zelf |
| src-address (IP address; Default: ) | Bron IP adres (alleen als het MAC protocol op IPv4 is ingesteld). |
| src-address6 (IPv6 address; Default: ) | Bron IPv6 adres (alleen als het MAC protocol op IPv6 is ingesteld). |
| src-mac-address (MAC address; Default: ) | Bron-MAC-adres. |
| src-port (integer 0..65535; Default: ) | Bronpoortnummer of -bereik (alleen voor de TCP of UDP protocollen). |
| stp-flags (topology-change | topology-change-ack; Default: ) | De BPDU-vlaggen (Bridge Protocol Data Unit). Bridges wisselen periodiek configuratieberichten uit met de naam BPDU om lussen te voorkomentopology-change - de topologiewijzigingsvlag wordt gezet wanneer een bridge een wijziging in de poortstatus detecteert, om alle andere bridges te dwingen hun hosttabellen te wissen en de netwerktopologie opnieuw te berekenentopology-change-ack - de bevestigingsvlag voor topologiewijziging wordt verzonden als antwoord op de notificatiepakketten |
| stp-forward-delay (integer 0..65535; Default: ) | Forward delay timer. |
| stp-hello-time (integer 0..65535; Default: ) | Tijd tussen STP hello-pakketten. |
| stp-max-age (integer 0..65535; Default: ) | Maximale STP-berichtleeftijd. |
| stp-msg-age (integer 0..65535; Default: ) | STP message age. |
| stp-port (integer 0..65535; Default: ) | STP-poortidentificatie. |
| stp-root-address (MAC address; Default: ) | MAC-adres van de root bridge. |
| stp-root-cost (integer 0..65535; Default: ) | Kosten van de root bridge. |
| stp-root-priority (integer 0..65535; Default: ) | Prioriteit van de root bridge. |
| stp-sender-address (MAC address; Default: ) | MAC-adres van de verzender van het STP-bericht. |
| stp-sender-priority (integer 0..65535; Default: ) | Prioriteit van de STP-verzender. |
| stp-type (config | tcn; Default: ) | Het BPDU-type:config - configuration BPDUtcn - topology change notification |
| tls-host (string; Default: ) | Maakt het mogelijk https-verkeer te matchen op basis van de TLS SNI-hostnaam. Accepteert GLOB-syntaxis voor wildcard-matching. Let op dat de matcher de hostnaam niet kan matchen als het TLS-handshakeframe is gefragmenteerd over meerdere TCP-segmenten (pakketten). |
| vlan-encap (802.2 | arp | ip | ipv6 | ipx | length | mpls-multicast | mpls-unicast | pppoe | pppoe-discovery | rarp | vlan | integer 0..65535 | hex 0x0000-0xffff; Default: ) | Matcht het MAC-protocoltype dat in het VLAN-frame is ingekapseld. |
| vlan-id (integer 0..4095; Default: ) | Matcht het VLAN identifier-veld. |
| vlan-priority (integer 0..7; Default: ) | Matcht de VLAN-prioriteit (priority code point) |
Voetnoten:
-
STP-matchers zijn alleen geldig als het bestemmings-MAC-adres
01:80:C2:00:00:00/FF:FF:FF:FF:FF:FFis (Bridge Group-adres); bovendien moet STP ingeschakeld zijn. -
ARP-matchers zijn alleen geldig als mac-protocol
arpofrarpis. -
VLAN-matchers zijn alleen geldig voor de ethernetprotocollen
0x8100en0x88a8. -
Matchers die betrekking hebben op IP of IPv6 zijn alleen geldig als mac-protocol is ingesteld op
ipofipv6. -
802.3-matchers worden alleen geraadpleegd als het daadwerkelijke frame voldoet aan de standaarden IEEE 802.2 en IEEE 802.3. Deze matchers worden genegeerd voor andere pakketten.
Pakketfilter van de bridge
Deze sectie beschrijft specifieke bridge filter-opties.
Submenu: /interface/bridge/filter
| Property | Description |
|---|---|
| action (accept | drop | jump | log | mark-packet | passthrough | return | set-priority; Standaard: accept) | Actie die wordt uitgevoerd als het pakket overeenkomt met de regel:accept - het pakket accepteren. Geen actie, dat wil zeggen het pakket wordt doorgelaten zonder dat er een actie wordt ondernomen, en er worden geen regels meer verwerkt in de betreffende lijst/chaindrop - het pakket stilzwijgend laten vallen (zonder het ICMP reject-bericht te sturen)jump - naar de chain springen die is opgegeven met de waarde van het jump-target-argumentlog - een bericht toevoegen aan het systeemlog met de volgende gegevens: in-interface, out-interface, src-mac, dst-mac, eth-proto, protocol, src-ip:port->dst-ip:port en de lengte van het pakket. Nadat het pakket is gematcht, wordt het doorgegeven aan de volgende regel in de lijst, vergelijkbaar met passthroughmark - het pakket markeren om de markering later te gebruikenpassthrough - deze regel negeren en doorgaan naar de volgende. Werkt op dezelfde manier als een uitgeschakelde regel, behalve dat pakketten kunnen worden geteldreturn - terugkeren naar de vorige chain, van waaruit de sprong plaatsvondset-priority - de prioriteit instellen die is opgegeven met de new-priority-parameter op de pakketten die worden verzonden via een verbinding die prioriteit kan transporteren (VLAN of WMM-ingeschakelde wireless interface). Lees meer |
Bridge NAT
Deze sectie beschrijft specifieke bridge NAT-opties.
Submenu: /interface/bridge/nat
| Property | Description |
|---|---|
| action (accept | drop | jump | mark-packet | redirect | set-priority | arp-reply | dst-nat | log | passthrough | return | src-nat; Standaard: accept) | Actie die wordt uitgevoerd als het pakket overeenkomt met de regel:accept - het pakket accepteren. Geen actie, dat wil zeggen het pakket wordt doorgelaten zonder dat er een actie wordt ondernomen, en er worden geen regels meer verwerkt in de betreffende lijst/chainarp-reply - een antwoord op een ARP-verzoek sturen (alle andere pakketten worden door deze regel genegeerd) met het opgegeven MAC-adres (alleen geldig in de dstnat-chain)drop - het pakket stilzwijgend laten vallen (zonder het ICMP reject-bericht te sturen)dst-nat - het bestemmings-MAC-adres van een pakket wijzigen (alleen geldig in de dstnat-chain)jump - naar de chain springen die is opgegeven met de waarde van het jump-target-argumentlog - het pakket loggenmark - het pakket markeren om de markering later te gebruikenpassthrough - deze regel negeren en doorgaan naar de volgende. Werkt op dezelfde manier als een uitgeschakelde regel, behalve dat pakketten kunnen worden geteldredirect - het pakket omleiden naar de bridge zelf (alleen geldig in de dstnat-chain)return - terugkeren naar de vorige chain, van waaruit de sprong plaatsvondset-priority - de prioriteit instellen die is opgegeven met de new-priority-parameter op de pakketten die worden verzonden via een verbinding die prioriteit kan transporteren (VLAN of WMM-ingeschakelde wireless interface). Lees meersrc-nat - het bron-MAC-adres van een pakket wijzigen (alleen geldig in de srcnat-chain) |
| to-arp-reply-mac-address (MAC address; Default: ) | Bron MAC adres dat in het Ethernet frame en in de ARP payload wordt geplaatst wanneer action=arp-reply is geselecteerd |
| to-dst-mac-address (MAC address; Default: ) | Bestemmings-MAC-adres dat in Ethernet-frames wordt geplaatst wanneer action=dst-nat is geselecteerd |
| to-src-mac-address (MAC address; Default: ) | Bron MAC adres dat in Ethernet frames wordt geplaatst wanneer action=src-nat is geselecteerd |