Point-to-Point Tunneling Protocol (PPTP) is een verouderd VPN-protocol dat is ontworpen om PPP-verkeer in te kapselen voor verbindingen op afstand. PPTP wordt breed ondersteund door veel besturingssystemen en netwerkapparaten, waardoor het eenvoudig uit te rollen en te configureren is in omgevingen waar compatibiliteit een prioriteit is.
Vanwege meerdere bekende cryptografische kwetsbaarheden en kwetsbaarheden op protocolniveau wordt PPTP niet als veilig beschouwd voor het beschermen van gevoelig of niet-vertrouwd netwerkverkeer. Het gebruik ervan blijft doorgaans beperkt tot compatibiliteitsscenario's, testomgevingen of netwerken waar sterke versleuteling geen primaire vereiste is.
PPTP ondersteunt geen IPv6-transport of het doorsturen van IPv6-verkeer.
PPTP gebruikt TCP-poort 1723 voor tunnelbeheer en Generic Routing Encapsulation (GRE, IP-protocol 47) voor datatransport, zoals toegewezen door de Internet Assigned Numbers Authority (IANA). Om PPTP correct te laten werken via firewalls of routers moeten TCP-poort 1723 en GRE-verkeer worden toegestaan en correct worden doorgestuurd.
PPTP ondersteunt PPP-authenticatie, -encryptie en accounting-mechanismen voor elke clientsessie. Authenticatie en accounting kunnen lokaal of via een externe RADIUS-server worden uitgevoerd.
Statische en dynamische interfaces
Er wordt voor elke tunnel die met de server wordt opgezet een interface aangemaakt. Er zijn twee typen interfaces in de configuratie van de PPTP-server:
- Statische interfaces worden administratief toegevoegd wanneer u moet verwijzen naar een bepaalde interfacenaam (in firewallregels of elders) die voor een specifieke gebruiker is aangemaakt.
- Dynamische interfaces worden automatisch aan deze lijst toegevoegd wanneer een gebruiker verbinding maakt en zijn of haar gebruikersnaam niet overeenkomt met een bestaand statisch item (of wanneer dat item al actief is, aangezien er niet twee afzonderlijke tunnelinterfaces met dezelfde naam kunnen worden aangeduid).
Dynamische interfaces verschijnen wanneer een gebruiker verbinding maakt en verdwijnen wanneer de gebruiker de verbinding verbreekt, waardoor het onmogelijk is om in de routerconfiguratie (bijvoorbeeld in de firewall) naar de voor die gebruiker aangemaakte tunnel te verwijzen. Als u permanente regels voor die gebruiker nodig hebt, maak dan een statisch item voor die gebruiker aan. Anders is het veilig om een dynamische configuratie te gebruiken.
Waarschuwing In beide gevallen moeten PPP-gebruikers correct worden geconfigureerd - statische vermeldingen vervangen de PPP-configuratie niet.
Example
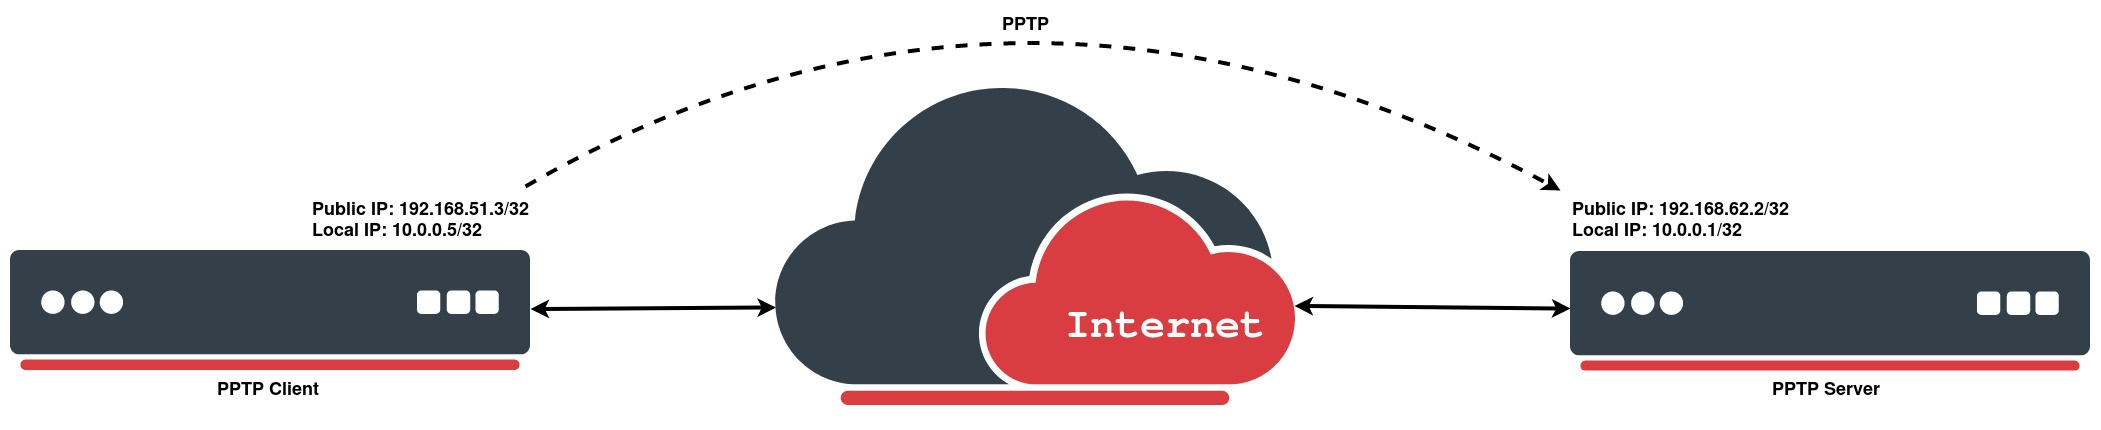
PPTP Client
Het volgende voorbeeld demonstreert hoe u een PPTP-client instelt met gebruikersnaam "MT-User", wachtwoord "StrongPass" en server 192.168.62.2:
[admin@MikroTik] > /interface/pptp-client/add connect-to=192.168.62.2 disabled=no name=pptp-out1 password=StrongPass user=MT-User
[admin@MikroTik] > /interface/pptp-client/print
Flags: X - disabled; R - running
 0  R name="pptp-out1" max-mtu=1450 max-mru=1450 mrru=disabled connect-to=192.168.62.2 user="MT-User"
      password="StrongPass" profile=default-encryption keepalive-timeout=60 add-default-route=no
      dial-on-demand=no allow=pap,chap,mschap1,mschap2
PPTP Server
Schakel aan de andere kant de PPTP-server in en maak een PPP secret aan voor een specifieke gebruiker:
[admin@MikroTik] >  /interface/pptp-server/server/set enabled=yes
[admin@MikroTik] >  /ppp/secret/add local-address=10.0.0.1 name=MT-User password=StrongPass profile=default-encryption remote-address=10.0.0.5 service=pptp
[admin@MikroTik] >  interface pptp-server print
Flags: D - dynamic; R - running
Columns: NAME, USER, MTU, CLIENT-ADDRESS, UPTIME, ENCODING
#      NAME            USER     MTU  CLIENT-ADDRESS  UPTIM  ENCODING
0  DR  <pptp-MT-User>  MT-User  1450  192.168.51.3   44m8s  MPPE128 stateless